Autor: admin

  • Las Fuerzas Armadas y la Guardia Civil aceleran su transformación digital ante un ciberespacio cada vez más complejo

    Las Fuerzas Armadas y la Guardia Civil aceleran su transformación digital ante un ciberespacio cada vez más complejo

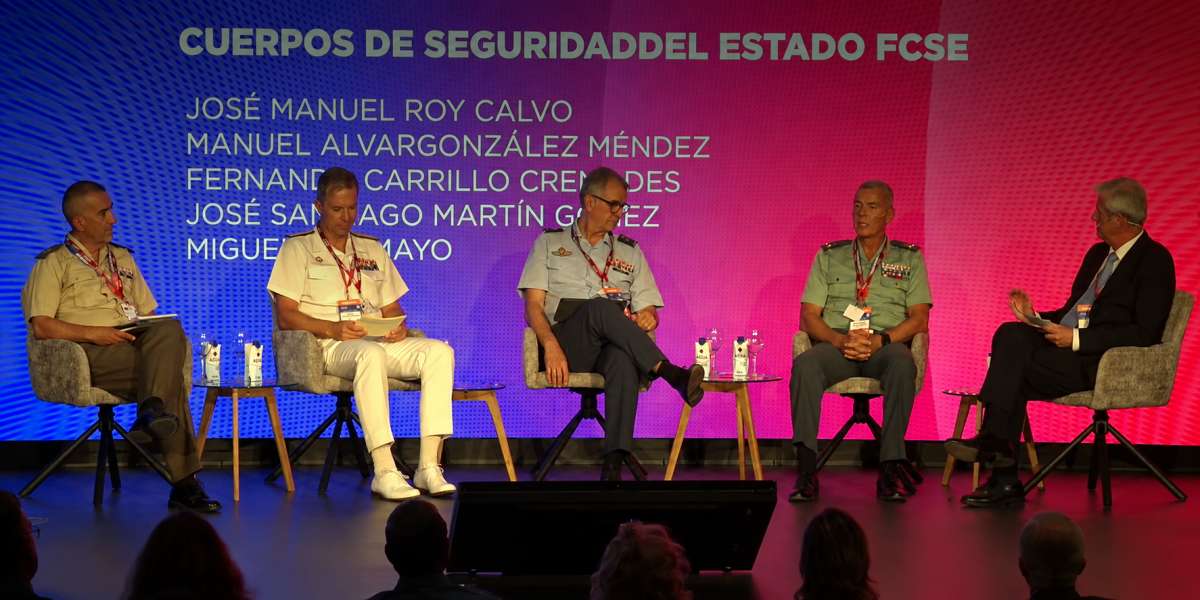
    La ciberdefensa ha dejado de ser una capacidad especializada para convertirse en un elemento transversal de las operaciones militares y de seguridad. Esta ha sido una de las principales conclusiones de la mesa redonda “Alineando necesidades estratégicas con capacidades empresariales”, celebrada este pasado martes en el marco del encuentro Santander40 de AMETIC, en la que han participado representantes del Ejército de Tierra, la Armada, el Ejército del Aire y del Espacio y la Guardia Civil.

    José Manuel Roy Calvo, general de División y jefe de la Jefatura del Ciberespacio y de los Servicios de Asistencia Técnica del Ejército de Tierra (JCISAT); Manuel Alvargonzález Méndez, contralmirante y jefe de Sistemas de Información y Telecomunicaciones de la Armada; Fernando Carrillo Cremades, general de División y jefe de Servicios Técnicos y Ciberespacio del Ejército del Aire y del Espacio; y José Santiago Martín Gómez, general de División y jefe de la Jefatura de Transformación Digital y Ciberseguridad de la Guardia Civil, han expuesto cómo están reorganizando sus capacidades para responder a un escenario en el que la tecnología, los datos, la inteligencia artificial, los drones y el dominio electromagnético tienen un peso creciente.

    Por tierra

    En el caso del Ejército de Tierra, una de las novedades destacadas por el general Roy Calvo ha sido la creación, desde el 1 de julio, de un batallón de operaciones en el ciberespacio, integrado en el Regimiento de Guerra Electrónica 31. El objetivo, según ha explicado, es multiplicar por tres las capacidades disponibles hasta ahora.

    La nueva estructura se encuentra todavía en fase de implantación, con el proceso de asignación de personal y la posterior incorporación de nodos destinados a proteger las redes específicas del Ejército. A ello se suma la necesidad de formar al personal para desenvolverse en un entorno operacional en el que cada vez será más difícil mantener controlada la superficie de exposición.

    El Ejército de Tierra contempla además el ciberespacio junto con otros ámbitos como el espectro electromagnético y la guerra electrónica. En este escenario, la interoperabilidad aparece como una de las prioridades.

    “Integración es interoperabilidad”, ha subrayado Roy Calvo, explicando que el Ejército está trabajando con un gemelo digital de una brigada concreta con alrededor de 4.000 combatientes. La herramienta permite probar la incorporación de nuevos sistemas antes de llevarlos al entorno real, teniendo en cuenta que la introducción de cualquier tecnología puede afectar al funcionamiento del conjunto.

    La transformación también pasa por la evolución de los sistemas de información hacia arquitecturas basadas en microservicios, con la intención de contar con un elemento tecnológico que permita integrar capacidades diferentes.

    El conflicto de Ucrania constituye, además, una referencia para anticipar el tipo de guerra que puede plantearse en el futuro. El Ejército de Tierra está experimentando con inteligencia artificial, robotización y sistemas no tripulados. Roy Calvo ha apuntado a un escenario en el que existe una franja del campo de batalla dominada por drones y en el que los robots empiezan a asumir funciones en el combate próximo.

    Para acelerar este proceso, este cuerpo está recurriendo a campañas de experimentación táctica. Asimismo, reclama una mayor implicación de la industria para trasladar rápidamente las nuevas tecnologías al terreno operativo.

    Por mar

    La Armada plantea la ciberdefensa desde una perspectiva vinculada a la propia naturaleza de las operaciones navales. Manuel Alvargonzález ha explicado que su sistema de ciberdefensa se estructura en tres escalones.

    El primero se encuentra en los propios buques. El segundo se sitúa en agrupaciones de cuatro o cinco naves desde las que se puede monitorizar la situación de la batalla, mientras el tercero corresponde a los centros de operaciones fijos en tierra, que prestan apoyo a las unidades desplegadas en el mar. Estos tres niveles se coordinan con el Mando Conjunto del Ciberespacio, en línea con la organización del resto de las Fuerzas Armadas.

    La Armada ha incorporado además un mando específico de ciberoperaciones, cuyos primeros alumnos ya se encuentran en formación. La preparación operativa incluye la introducción de incidentes cibernéticos durante los ejercicios y adiestramientos, de manera que los equipos tengan que responder a situaciones similares a las que podrían encontrarse en una operación real.

    La llegada de nuevas plataformas también supone una oportunidad para incorporar capacidades digitales desde el diseño. La construcción de nuevas fragatas, por ejemplo, implica una nueva generación de sistemas de captura y explotación de datos.

    Otro de los objetivos planteados durante la mesa es avanzar en el uso coordinado de sistemas no tripulados. En este ámbito, la Armada está trabajando en la posibilidad de contar con drones capaces de conectarse entre sí, incrementando las posibilidades de cooperación entre plataformas.

    Por aire

    Fernando Carrillo ha presentado la evolución del Ejército del Aire y del Espacio mediante la imagen de un “tridente con tres puntas”: el poder aeroespacial, el aire y el ciberespacio.

    La incorporación del ciberespacio como una base fundamental de la capacidad militar supone, en su visión, que la transformación digital no puede limitarse a incorporar herramientas tecnológicas, sino que debe modificar la forma en la que se organizan y emplean las capacidades.

    Una parte importante de este proceso se articula alrededor de los datos. El Ejército ha desarrollado un centro en Zaragoza para trasladar la transformación digital al ámbito operativo y ha creado multitud de aplicaciones relacionadas con cuestiones como la seguridad de vuelo, la gestión del espacio aéreo y la gestión de las operaciones.

    Entre los proyectos mencionados se encuentra también la integración de la disponibilidad operativa con la disponibilidad del personal, así como el entrenamiento mediante simulación distribuida. En uno de los ejemplos citados, un Eurofighter y simuladores de F-18 y de otras plataformas pueden integrarse en un mismo ejercicio para constituir virtualmente un equipo de combate.

    La transformación alcanza también a la logística, con el desarrollo previsto de un sistema de apoyo que permita incorporar conceptos asociados a la Industria 5.0.

    El espacio es otro de los ámbitos en los que el Ejército del Aire y del Espacio está desarrollando capacidades. Según ha contado Carrillo, ya dispone de un radar para vigilancia espacial y participa en consorcios europeos. El siguiente paso pasa por completar estas capacidades con sistemas destinados al conocimiento y control de la situación espacial.

    En el ámbito de la ciberseguridad, el general ha destacado retos como la criptografía postcuántica, la identidad digital y la necesidad de mantener el ritmo de evolución tecnológica para conseguir que todas las capacidades alcancen los niveles de seguridad requeridos.

    Por los ciudadanos

    La Guardia Civil está afrontando la transformación digital desde una perspectiva diferente, aunque comparte muchos de los retos con las Fuerzas Armadas. José Santiago Martín Gómez ha puesto el foco en la necesidad de conocer primero las vulnerabilidades y los procesos críticos antes de decidir qué tecnología incorporar. 

    “No es tanto dotarse de tecnología sino saber cuáles son nuestros puntos críticos”, ha apostillado, señalando que además de armarse tecnológicamente es muy importante que haya «personas preparadas y comprometidas con su utilización». 

    En este sentido, la Guardia Civil ha desarrollado un Plan Estratégico de Competencias Digitales y ha formado ya a más de 20.000 agentes para mejorar sus conocimientos sobre este nuevo entorno de seguridad. La formación se complementa con ciberjercicios y programas destinados a poner en práctica los conocimientos adquiridos.

    El reto es especialmente relevante para un cuerpo que debe responder a una criminalidad que cada vez tiene mayor presencia en Internet. «Muchos delitos se han trasladado al ámbito digital y algunos de los más graves afectan a menores», ha comentado el general, quien se estrenó en su cargo en abril. A ello se suma que la inteligencia artificial está reduciendo las barreras de entrada para los atacantes, facilitando que actores con menos conocimientos y recursos puedan disponer de herramientas muy potentes para llevar a cabo sus ciberataques. 

    Ante este escenario, la Guardia Civil está reforzando el uso del dato y la capacidad para procesar grandes volúmenes de información. La organización ha creado una nueva jefatura destinada a proporcionar coherencia al conjunto de iniciativas tecnológicas que se encuentran en diferentes fases de maduración y evitar que los proyectos evolucionen de forma aislada.

    El dato, la interoperabilidad y las personas, en el centro

    Aunque las necesidades operativas de los cuatro cuerpos son diferentes, las intervenciones han mostrado varios puntos en común.

    Uno de ellos es la necesidad de integrar sistemas y datos. La creciente cantidad de sensores, plataformas, aplicaciones y dispositivos exige arquitecturas capaces de compartir información y operar conjuntamente. De ahí la importancia que adquieren conceptos como los microservicios, los gemelos digitales o los sistemas distribuidos.

    Otro elemento compartido es la formación. La tecnología por sí sola no resuelve los problemas de seguridad. Las nuevas capacidades necesitan personal que sepa utilizarlas y organizaciones capaces de integrarlas en sus procedimientos.

    También existe un reto relacionado con la velocidad. El ritmo al que aparecen nuevas tecnologías —desde la inteligencia artificial hasta los drones, la robotización o la criptografía postcuántica— obliga a reducir los tiempos entre la identificación de una necesidad y su incorporación a las capacidades operativas.

    En este contexto, la relación con la industria adquiere una importancia creciente. El Ejército de Tierra, la Armada, el Ejército del Aire y del Espacio y la Guardia Civil necesitan tecnologías que puedan evolucionar con rapidez y adaptarse a escenarios cambiantes, pero también sistemas que puedan integrarse con las capacidades ya existentes.

    La conclusión compartida en Santander apunta, por tanto, a una transformación que va más allá de la digitalización de procesos. El objetivo es construir capacidades operativas digitales, interoperables y escalables, capaces de responder a un escenario en el que las amenazas ya no se limitan a los dominios tradicionales.
  • Cuidado con estos anuncios de Facebook: parecen de Google Play, pero conducen a casinos sin licencia

    Cuidado con estos anuncios de Facebook: parecen de Google Play, pero conducen a casinos sin licencia

    Una investigación de la unidad de inteligencia de amenazas de NordVPN ha identificado una operación a gran escala que utiliza los nombres y logotipos de más de 400 marcas conocidas para generar confianza entre sus potenciales víctimas.

    La campaña, denominada pwa_betterlinks por los investigadores, suplanta desde servicios tecnológicos hasta aerolíneas, plataformas de streaming y entidades financieras. Google Authenticator, Google Translate, YouTube Kids, Disney+, HBO Max, Adobe Acrobat, Shazam, Capital One, Airbnb, Delta Air Lines o United Airlines aparecen entre las marcas utilizadas.

    Más de 400 marcas utilizadas como reclamo

    El engaño comienza mediante anuncios de pago publicados en Facebook e Instagram. La publicidad imita a compañías ampliamente reconocidas para conseguir que el usuario pulse sobre ella pensando que accederá a un servicio legítimo.

    «Lo que estamos viendo es, básicamente, un blanqueo de confianza. Los ciberdelincuentes toman la credibilidad que las empresas legítimas han tardado años en construir y la redirigen hacia sus propios fines», explica Marijus Briedis, director de tecnología de NordVPN.

    La víctima termina en una página diseñada para parecerse prácticamente por completo a una ficha de Google Play. Aparecen el logotipo correspondiente, un supuesto desarrollador, miles de reseñas e incluso una valoración de 4,9 estrellas.

    La principal señal de alarma está en la dirección del navegador. En lugar de encontrarse en el dominio oficial de Google Play, el usuario permanece dentro de una web con un dominio diferente.

    «Para cuando la víctima se da cuenta de que algo va mal, ya ha depositado dinero en un casino del que nunca había oído hablar», advierte Briedis.

    El botón de instalar realmente no descarga ninguna app

    La operación resulta especialmente sofisticada cuando llega el momento de la supuesta instalación.

    Al pulsar sobre el botón aparece una barra de progreso que simula la descarga de una aplicación. Pero no se instala una app convencional. Lo que realmente se incorpora a la pantalla de inicio es una Progressive Web App o PWA.

    Este sistema permite que una página web se comporte visualmente de manera similar a una aplicación y tenga su propio acceso directo. Los ciberdelincuentes pueden colocar el nombre y el icono de la marca que están suplantando sin necesidad de distribuir el software mediante una tienda oficial.

    La técnica presenta otra ventaja para los responsables de la campaña: pueden levantar nuevas páginas fraudulentas rápidamente mediante diferentes dominios.

    Notificaciones de apuestas incluso en la pantalla de bloqueo

    La instalación simulada no es el final del proceso. Según la investigación, el dispositivo puede quedar suscrito silenciosamente a notificaciones push.

    Estas alertas permiten posteriormente mostrar promociones relacionadas con apuestas directamente en la pantalla de bloqueo. Además, están configuradas para dificultar que algunos usuarios averigüen cómo desactivarlas.

    Incluso la navegación ha sido manipulada. El botón de retroceso, que normalmente debería devolver a la página anterior, puede conducir nuevamente hacia la promoción del casino.

    El objetivo final es conseguir que el usuario termine registrándose y realizando un depósito en una plataforma de juego sin licencia.

    Una infraestructura preparada para engañar también a los controles

    Uno de los aspectos más llamativos está en los mecanismos utilizados para evitar la detección. Cada visita pasa previamente por una capa que trata de determinar si detrás del clic existe una persona real o un sistema automatizado encargado de revisar anuncios.

    Cuando detecta un posible verificador, la infraestructura puede enseñarle una página señuelo. En cambio, cuando identifica a un usuario auténtico, activa el recorrido que termina en el casino.

    Los datos recopilados por NordVPN muestran que, en la muestra analizada, la página relacionada con el casino llegó a mostrarse 7.261 veces, mientras que la página utilizada como señuelo apareció en 3.153 ocasiones.

    De esta manera, quien inspecciona automáticamente la publicidad puede encontrarse con un contenido completamente diferente del que termina viendo la víctima.

    Cerca de 1.000 afiliados repartidos en más de 250 equipos

    La investigación apunta además a una estructura mucho mayor que una simple campaña puntual. NordVPN describe un servicio comercial utilizado para desarrollar y distribuir estas páginas.

    En la parte superior aparece betterlinks[.]pro, promocionada como una herramienta para construir PWA destinadas a afiliados y que incorpora funciones de camuflaje y optimización de campañas en Facebook.

    Por debajo existirían cerca de 1.000 cuentas de afiliados organizadas en más de 250 equipos. Estos grupos utilizarían la infraestructura y comprarían tráfico publicitario para conseguir potenciales clientes.

    En el último escalón aparecen casinos sin licencia y redes de CPA, un modelo mediante el cual los afiliados pueden recibir dinero cuando consiguen que una persona se registre o realice un depósito.

    La investigación relaciona registros de la operación con Makeberry Affiliates y sus casinos.

    Tres comprobaciones antes de instalar una aplicación

    NordVPN recomienda comprobar siempre dónde conduce realmente un anuncio antes de descargar cualquier supuesto programa. Una instalación legítima debería abrir la tienda oficial correspondiente y no una web que simplemente imita su apariencia.

    Briedis aconseja fijarse especialmente en tres elementos. Primero, comprobar que el proceso de instalación conduce realmente a Google Play o Apple App Store. Si continúa dentro del navegador, es recomendable detenerse.

    En segundo lugar, resulta fundamental observar el dominio. Una página puede copiar logotipos, estrellas, botones y reseñas, pero la dirección permite detectar muchas suplantaciones.

    Por último, NordVPN aconseja revisar periódicamente los permisos de notificaciones del teléfono.

    Si aparecen páginas desconocidas autorizadas para enviar alertas, conviene retirar ese permiso.

  • China intensifica sus ataques contra los dispositivos de red de Cisco

    China intensifica sus ataques contra los dispositivos de red de Cisco

    Ciberdelincuentes chinos se han estado sirviendo de distintos métodos para comprometer los modelos de routers de Cisco más populares y usarlos como vía de entrada para monitorizar organizaciones e infiltrarse.
    Sus investigadores han podido constatar como los hackers de este colectivo han tomado el control de la infraestructura y usado dichos sistemas para recopilar información y credenciales antes de crear un acceso duradero y ocultar su actividad.

    La campaña estaría vinculada a un grupo que la unidad Mandiant de Google ha denominado UNC3886, el cual estuvo implicado en una serie de ataques contra importantes organizaciones estratégicas entre 2022 y 2024. 

    Para Sygnia, los actores de amenazas han cambiado su modus operandi. En lugar de centrarse en los endpoints, los servidores o las cargas de trabajo en la nube, ahora buscan infectar la infraestructura que se encuentra entre los entornos: routers, hipervisores, dispositivos de acceso, hosts de administración Linux y los sistemas que «generan confianza, accesibilidad y visibilidad».

    La última campaña rastreada por la empresa israelí se centra en ataques dirigidos a routers Cisco IOS XR. 

    La firma informó sobre Fire Ant el año pasado, pero el grupo se ha mantenido activo este año, evolucionando más allá de comprometer hipervisores. No obstante, las empresas afectadas por este colectivo no se han dado a conocer públicamente. 

    «Cuando un atacante controla los routers, no solo gana alcance, sino también perspectiva», han aclarado los investigadores. 

    «Fire Ant utilizó la infraestructura de red para observar el entorno desde dentro, recopilando información que podía servir de apoyo para el movimiento lateral, la segmentación de credenciales y la planificación del acceso a través de la red», han sentenciado. 

    Los routers de Cisco, objetivo recurrente

    Desde hace tiempo, gobiernos y compañías especializadas en ciberseguridad vienen alertando de los ataques perpetrados por grupos vinculados al Estado chino contra cortafuegos y routers de Cisco, según recoge The Record Media. 

    En 2024, se descubrió que Volt Typhoon, un grupo de espionaje asociado al Gobierno de China y responsable de varios ataques de gran impacto contra organizaciones estadounidenses de infraestructura crítica había dirigido sus operaciones contra routers y equipos de red del fabricante americano que habían quedado obsoletos en Estados Unidos, Reino Unido y Australia.

    Un año después, investigadores y expertos en seguridad aseguraron que más de un millar de dispositivos de red de Cisco habían sido atacados por actores vinculados al país mandarín en el marco de la campaña conocida como Salt Typhoon.

    Además, entre septiembre y diciembre del año pasado, la Unidad 42 de Palo Alto Networks y la agencia federal estadounidense encargada de la ciberdefensa emitieron varias advertencias sobre ataques procedentes de China contra los Cisco Adaptive Security Appliances (ASA). Estos dispositivos son ampliamente utilizados por gobiernos y grandes compañías, ya que permiten centralizar en un único equipo distintas funciones relacionadas con la seguridad de sus redes.

  • OpenAI lanza una iniciativa de ciberdefensa para las organizaciones que protegen infraestructuras críticas

    OpenAI lanza una iniciativa de ciberdefensa para las organizaciones que protegen infraestructuras críticas

    OpenAI ha anunciado el lanzamiento de Daybreak for Frontline Defenders, un programa global con el que pretende ayudar a los «defensores de primera línea» a utilizar capacidades cibernéticas de «IA de vanguardia» para proteger los servicios esenciales. 

    Muchas de ellas cuentan con personal y presupuestos limitados que les dificultan ponerse al día en ciberseguridad mientras defienden «sistemas complejos y obsoletos». 

    La empresa fundada por Sam Altman se ha comprometido a invertir 1.000 millones de dólares en su iniciativa, para ampliar el acceso subvencionado a los modelos y productos cibernéticos de Daybreak, la formación, el soporte técnico y las alianzas en EE.UU. y a nivel internacional. 

    Daybreak se lanzó a principios de año para «facilitar a los defensores verificados de los sectores público y privado a utilizar IA avanzada para la ciberdefensa autorizada» y ya es usado por 2.000 instituciones y entornos de trabajo, incluyendo empresas de ciberseguridad, organizaciones de defensa y organismos encargados de hacer cumplir la ley. 

    Los que formen parte del nuevo programa podrán revisar su código heredado, analizar la actividad sospechosa, identificar y validar vulnerabilidades, priorizar los riesgos más graves y desarrollar y probar soluciones. 

    OpenAI también dará acceso a los participantes a más de 35 productos empresariales y servicios operados por socios a través de la red Daybreak Defense Network, incorporando los modelos cibernéticos de Daybreak a las herramientas, servicios y flujos de trabajo que los responsables de la seguridad empresarial (CISO) ya utilizaban. 

    De EE.UU. al mundo

    La firma comenzará su implementación por el país norteamericano, como parte de su compromiso Daybreak for America, aunque en unas semanas ampliará el modelo a otros países socios. La idea es que la implementación de IA en esas organizaciones de infraestructuras críticas se produzca en solo un semestre. 

    «En los próximos meses, los ciberataques impulsados ​​por IA se generalizarán y se volverán mucho más sofisticados a medida que los modelos de todo el mundo adquieran mayores capacidades. Este cambio pone en alerta a todas las organizaciones. Los responsables de la seguridad deben actuar de inmediato: probar los sistemas, detectar vulnerabilidades y reforzar las defensas antes de que lo hagan los atacantes», advierten desde el gigante tecnológico. 

    «Frontier AI puede ayudar a los defensores a actuar con mayor rapidez. Tenemos una oportunidad única para que los defensores utilicen la IA y subsanen las vulnerabilidades de seguridad antes de que los atacantes las aprovechen. Nuestro papel es proporcionar herramientas poderosas a los defensores para que puedan proteger los sistemas y a las personas de las que son responsables», concluyen. 

  • EE.UU. y Reino Unido unen fuerzas contra los centros de estafas que operan desde el sudeste asiático

    EE.UU. y Reino Unido unen fuerzas contra los centros de estafas que operan desde el sudeste asiático

    EE.UU. y Reino Unido han acordado reforzar su cooperación para combatir los denominados scam centers, centros de operaciones desde los que organizaciones criminales desarrollan estafas de inversión, fraudes románticos y otros delitos financieros dirigidos principalmente contra víctimas de distintos países. Ambos gobiernos han rubricado un memorando de entendimiento que permitirá coordinar investigaciones, compartir información y actuar conjuntamente contra las redes responsables.
    Según señala el Departamento de Justicia de EE.UU., se trata de la primera alianza de este tipo específicamente orientada a desmantelar centros de estafa dedicados al fraude de inversión mediante criptomonedas y otros delitos financieros facilitados por medios digitales.

    El acuerdo contempla que las autoridades de ambos países desarrollen investigaciones paralelas sobre objetivos comunes, intercambien información sobre las organizaciones criminales y coordinen la decisión sobre las jurisdicciones en las que presentar determinados casos. Washington y Londres también pretenden establecer prioridades compartidas para tratar de maximizar el impacto de sus operaciones.

    La colaboración tendrá además una primera vertiente operativa. Las autoridades estadounidenses y británicas aseguran haber identificado ya varios casos en los que sus investigaciones se solapan y han acordado organizar una operación conjunta con empresas del sector privado. El encuentro está previsto para principios de octubre en Londres y estará organizado por la National Crime Agency.

    Jeanine Ferris Pirro, fiscal federal del Distrito de Columbia, ha presentado el acuerdo como una nueva fase en la lucha contra las organizaciones criminales transnacionales. «Juntos desmantelaremos las redes criminales organizadas chinas que operan estos centros de estafa y privan a nuestros ciudadanos del dinero que tanto les ha costado ganar, mientras utilizan mano de obra víctima de trata para aumentar sus beneficios», ha afirmado. 

    Muchos de estos centros se encuentran en países del sudeste asiático como Myanmar, Camboya y Laos y están vinculados a organizaciones criminales que utilizan a personas víctimas de trata para ejecutar las estafas. La National Crime Agency británica ha señalado que este modelo de negocio criminal está industrializando las metodologías tradicionales de fraude y multiplicando el daño causado a escala internacional.

    En estos complejos, las víctimas de trata pueden verse obligadas a contactar con miles de potenciales objetivos utilizando identidades falsas y técnicas de ingeniería social. 

    La cooperación entre Washington y Londres se apoya en una estructura estadounidense creada específicamente para afrontar esta amenaza. La Scam Center Strike Force fue puesta en marcha en noviembre y reúne a fiscales y agentes de distintas agencias, entre ellas el FBI, el Servicio Secreto, la división de investigación criminal del IRS, el Servicio de Inspección Postal y Homeland Security Investigations. El grupo está dirigido por la fiscal federal adjunta Karen P. Seifert.

    De Asia a África

    Uno de los casos que mejor ilustra la estrategia de ambos países es el de Prince Group, un conglomerado empresarial con sede en Camboya relacionado por las autoridades con una extensa red de fraude, blanqueo de capitales y trata de personas. En octubre, EE.UU. y Reino Unido adoptaron medidas coordinadas contra la organización y su fundador, Chen Zhi. 

    La NCA británica señala que llegó a congelar activos por valor de 100 millones de libras, mientras que el Departamento de Justicia estadounidense anunció la incautación de aproximadamente 15.000 millones de dólares en bitcoin vinculados a Chen Zhi.

    El desafío que ambos gobiernos tienen por delante es grande. Mientras las autoridades desmantelan determinadas infraestructuras, las organizaciones criminales pueden trasladar sus operaciones a otros países y adaptar rápidamente sus métodos. La propia NCA advierte de que los centros de fraude están expandiéndose geográficamente y que el modelo también ha comenzado a observarse en África Occidental.

    El impacto económico de estas estafas es considerable. Según los datos del Internet Crime Complaint Center (IC3) del FBI citados por el Departamento de Justicia estadounidense, los fraudes facilitados por medios digitales representaron casi el 85% de todas las pérdidas comunicadas al organismo durante el pasado ejercicio. 

    Dentro de esta categoría, las pérdidas denunciadas por estafas de inversión mediante criptomonedas y otros sistemas digitales pasaron de 4.570 millones de dólares en 2023 a 8.650 millones en 2025, un incremento del 89%. Las autoridades advierten, además, de que las cifras probablemente subestiman de forma significativa el problema porque muchas víctimas no denuncian.

  • Hackers norcoreanos usan reuniones de Zoom para apoderarse de los equipos de sus víctimas

    Hackers norcoreanos usan reuniones de Zoom para apoderarse de los equipos de sus víctimas

    Los investigadores de seguridad que suelen rastrear las actividades maliciosas de los piratas informáticos e Corea del Norte han advertido de una serie de recientes ataques de ingeniería social que usan la herramienta de videollamadas Zoom para engañar a sus víctimas. 
    Tras estas amenazas se encontraría un grupo de amenazas persistentes avanzadas (APT) denominado ‘BlueNoroff’ vinculado a Pyongyang, que suele tener en su punto de mira a instituciones financieras y se centra en el robo de criptomonedas. 

    A dicho APT también se le conoce como CageyChameleon, Copernicium, Sapphire Sleet y Stardust Chollima.

    Todo empieza por un mal audio
    Eugene Vyborov, fundador y CEO de la startup Ability AI, ha contado cómo hace cosa de un mes fue blanco de un intento similar. Después de programar una reunión los atacantes le mandaron un enlace que dirigía a una videollamada falsa de Zoom con participantes deepfake.

    El audio comenzó a fallar y el emprendedor fue dirigido a una web de ayuda falsa de Zoom que le indicaba los comandos que debía ejecutar para solventar el supuesto fallo. Dicho modus operandi se repite una y otra vez y es el que sigue BlueNoroff.

    Entonces Vyborov dejó de participar e insistió en cambiarse a Google Meet. Sus interlocutores señalaron entonces que la política de la empresa lo impedía. Según el fundador, de Ability AI, pocos minutos después los ciberdelincuentes borraron todo su chat de Telegram y su esfumaron.

    FieldEffect informa de otro caso que vivió un empleado de un proveedor canadiense de juegos de azar online, el cual terminó con malware infostealer en su sistema. Los actores de amenazas llegaron a suplantar la identidad de los contactos de confianza de la víctima y de Zoom.

    En poco tiempo los atacantes se habían hecho con información confidencial, incluyendo datos del navegador y archivos de llavero del usuario.

  • Irán lanza una nueva campaña de ciberespionaje contra Israel

    Irán lanza una nueva campaña de ciberespionaje contra Israel

    El grupo iraní vinculado al IRGC desarrolla una nueva campaña de ciberespionaje con ingeniería social y malware a medida.

    Esta habría sido llevada a cabo por un grupo de piratas informáticos patrocinado por el estado iraní y que estaría vinculado con el Cuerpo de la Guardia Revolucionaria Islámica (CGRI).

    CheckPoint sospecha que tras el ciberataque está Educated Manticore, que se superpone con APT35 (y su subgrupo APT42 ), CALANQUE, Charming Kitten, CharmingCypress, Cobalt Illusion, ITG18, Magic Hound, Mint Sandstorm (anteriormente Phosphorus), Newscaster, TA453 y Yellow Garuda.

    Este grupo APT cuenta con una larga trayectoria orquestando ciberataques de ingeniería social a través de Facebook y LinkedIn. En ambas redes sociales han usado personajes ficticios para engañar a las víctimas para lograr que implementen malware en sus sistemas. 

    Desde mediados de junio, tras el estallido de la guerra entre Irán e Israel, la firma de seguridad ha observado una nueva ola de ataques dirigidos contra israelíes mediante falsos señuelos de reuniones, bien por email o por mensajes de WhatsApp personalizados. Estos podrían elaborarse usando herramientas de inteligencia artificial (IA).

    Modus operandi

    Los mensajes iniciales no tienen elementos maliciosos y solo quieren ganarse la confianza de los objetivos. Entonces los cibermalos pasan a la siguiente fase, compartiendo enlaces que dirigen a las víctimas a páginas que oueden robar sus credenciales de la cuenta de Google. 

    El kit de phishing personalizado imita fielmente las páginas de inicio de sesión habituales, como las de Google, utilizando tecnologías web modernas como las aplicaciones de página única (SPA) basadas en React y el enrutamiento dinámico de páginas. También utiliza conexiones WebSocket en tiempo real para enviar datos robados, y su diseño le permite ocultar su código de un escrutinio adicional.

    Algunas de las estrategias de ingeniería social también han implicado el uso de dominios de Google Sites para alojar páginas falsas de Google Meet con una imagen que imita la página de la reunión legítima. Al hacer clic en cualquier parte de la imagen, la víctima es redirigida a páginas de phishing que activan el proceso de autenticación, según señala The Hacker News. 

    Educated Manticore sigue operando, caracterizándose por un phising agresivo y selectivo, la rápida configuración de dominios, subdominios e infraestructura, y la rápida eliminación de ataques cuando son identificados. 

  • Alertan sobre una estafa de phishing que usa a Warren Buffett y a Nadia Calviño como gancho

    Alertan sobre una estafa de phishing que usa a Warren Buffett y a Nadia Calviño como gancho

    En los últimos días ha comenzado a circular una campaña de phising a través del correo electrónico que usa el nombre del multimillonario Warren Buffett y del Banco Europeo de Inversiones (BEI).Supuestamente es el BEI quien envía el email, indicando que el destinatario ha sido escogido para recibir un millón de dólares de un inexistente  “Programa de Alivio de la Pobreza y Mejora Económica” impulsado por Warren Buffett. 

    En el email se invita a ponerse en contacto con la presidenta del Banco Europeo de Inversiones, Nadia Calviño. Para ello se facilita un correo electrónico de Outlook.

    «Ella le proporcionará más instrucciones sobre cómo recibir los 1.000.000 USD», destaca. En teoría, es condición ineludible dictarla un número de código de serie para obtener el capital prometido. 

    El correo está firmado aparentemente por Allar Tankler, responsable de comunicación del Banco Europeo de Inversiones (EIB), aunque al haber traducido el texto torpemente al castellano se ha convertido en ‘Buque cisterna Allar’. 

    Detalles que ‘cantan’

    El fraude es fácilmente detectable, no solo por este detalle y los fallos gramaticales, sino también por el uso de un lenguaje genérico (ni siquiera pone el nombre al principio) y la utilización de una dirección de correo electrónico personal no vinculada a ningún dominio oficial. Por no mencionar, claro, la promesa de una gran cantidad económica sin justificación de ningún tipo. 

    Sea como fuere, ante esta clase de emails es importante no facilitar nunca detalles personales o bancarios.

    Es importante recordar que el Banco Europeo de Inversiones no realiza este tipo de comunicaciones ni gestiona programas de ayudas personas por email. Tampoco usa cuentas ajenas a su dominio oficial para contactar con los ciudadanos. 

  • Hacktivismo, ciberterrorismo y crimen organizado: así se las gasta Irán si hablamos de ciberdelincuencia

    Hacktivismo, ciberterrorismo y crimen organizado: así se las gasta Irán si hablamos de ciberdelincuencia

    Irán se ha posicionado como un actor clave en este escenario. Combinando hacktivismo, ciberterrorismo y redes de crimen organizado con una estructura operativa compleja que, poco a poco, ha ido llamando la atención de gobiernos y expertos en ciberseguridad a nivel mundial.

    Y es que, a través de grupos vinculados o tolerados por su gobierno, el país ha ejecutado operaciones dirigidas a infraestructuras críticas, entidades financieras, medios de comunicación y sistemas políticos tanto regionales como occidentales.

    Irán es una potencia ofensiva en el ciberespacio

    La ciberdelincuencia en Irán no se limita a acciones independientes o aisladas. Informes de instituciones como Microsoft o Recorded Future identifican a grupos como APT33, APT34 o Charming Kitten como piezas clave de una estrategia más amplia del régimen iraní.

    Estas unidades están conectadas, directa o indirectamente, con los Guardianes de la Revolución Islámica, y actúan con fines tanto defensivos como ofensivos.

    Uno de los aspectos más alarmantes es la combinación de objetivos tradicionales de guerra cibernética con tácticas empleadas por el crimen organizado.

    Se han detectado campañas de ransomware dirigidas a empresas privadas en Europa y Estados Unidos, que, además de generar ingresos, permiten el acceso a información sensible.

    En el caso español, entidades públicas han sido blanco de intentos de intrusión, según informes del Centro Criptológico Nacional.

    El vínculo entre hacktivismo y propaganda estatal

    Cuando se habla de ciberdelincuencia en Irán, el hacktivismo adquiere una dimensión, digamos, particular. Grupos que, en teoría, operan de forma independiente, como “Cyber Av3ngers” o “Tapandegan”, actúan en ocasiones de forma alineada con los intereses del Estado.

    Estos colectivos han reivindicado ataques a medios críticos, infraestructuras israelíes y sistemas estadounidenses, pero también han ejecutado campañas de desinformación en redes sociales para influir en la opinión pública de terceros países.

    Según un informe del Atlantic Council, el régimen ha perfeccionado su capacidad de manipulación digital, utilizando identidades falsas, cuentas automatizadas y redes de bots para difundir narrativas favorables a su política exterior.

    Esto sitúa a Irán como uno de los mayores exportadores de propaganda cibernética en Oriente Medio, empleando estrategias que se mueven en la delgada línea entre la ciberdelincuencia y la acción diplomática encubierta.

    Ciberterrorismo con objetivos críticos

    El ciberterrorismo es otro componente destacado dentro de la estructura de ciberdelincuencia en Irán. Aunque el término suele asociarse a actores no estatales, en el caso iraní se ha vinculado a ataques destructivos ejecutados o coordinados desde agencias gubernamentales.

    Uno de los casos más conocidos es el virus Shamoon, que paralizó redes del sector petrolero en Arabia Saudí en 2012, borrando datos y dejando inoperativos miles de equipos.

    Más recientemente, en 2022, se atribuyeron a Irán ataques contra sistemas de control de agua en Israel, lo que despertó preocupación a nivel internacional sobre el uso de técnicas ciberterroristas contra infraestructuras esenciales.

    En todos estos casos, los incidentes reflejan la capacidad del país para combinar sofisticación técnica con una clara intencionalidad política.

    Crimen organizado y economía sumergida digital

    Otra dimensión preocupante es la conexión de Irán con redes de ciberdelincuencia vinculadas al fraude digital, la venta de datos robados y el tráfico de herramientas de hacking.

    Plataformas en la dark web han identificado usuarios iraníes que ofrecen acceso a redes corporativas, servicios de phishing y malware personalizado.

    En muchos casos, estas actividades no solo tienen un fin económico, sino que también sirven como plataformas de entrenamiento o ensayo para operaciones más complejas.

    Irán ha sido acusado en varias ocasiones de usar a ciberdelincuentes como activos externos, una estrategia similar a la empleada por otros países.

    El hecho de que muchas de estas actividades se desarrollen bajo una aparente permisividad interna complica aún más los esfuerzos internacionales por frenar su expansión.

    Los vínculos entre hacktivismo, ciberterrorismo y crimen organizado convierten la ciberdelincuencia en Irán en un fenómeno más complejo de lo que pensamos.

  • El hacker IntelBroker, extraditado a EE.UU.

    El hacker IntelBroker, extraditado a EE.UU.

    Kai West, un ciudadano británico de 25 años, ha sido arrestado y acusado de operar bajo el seudónimo ‘IntelBroker‘. 
    Ahora EE.UU. busca su extradición para enfrentar cargos de conspiración para cometer intrusiones informáticas, conspiración para realizar fraude electrónico, acceso a una computadora protegida para obtener información y fraude electrónico. 

    Las autoridades galas han hecho público su agradecimiento a EE.UU. por su ayuda para identificarlo a él y a otros presuntos hackers. 

    Ahora el ciberdelincuente se enfrentaría a una posible pena de hasta 20 años de cárcel para cada uno de los cargos de fraude electrónico y hasta cinco años por los cargos de piratería. 

    Obsesión con EE.UU.

    West, que también usaba el alias Kyle Northern, sería el responsable de atacar a una cuarentena de empresas por robo de datos entre 2023 y 2025. Entre ellas había gigantes tecnológicos como HPE, Cisco, Nokia o AMD, pero también otras organizaciones como Ford o la propia Europol. 

    En una conocida página de piratería el hacker había publicado 150 hilos que ofrecían datos robados para la venta. Al menos 41 pertenecían a empresas con sede en EE.UU.

    Su detención fue posible al vender algunos de los datos a agentes de la ley encubiertos. Aunque este parecía muy confiado en sus capacidades para evadir a las autoridades, cometió algunos errores importantes. Su vinculación con IntelBroker se dio porque ambos habían usado las mismas IPs en múltiples ocasiones. 

    Además, se sospecha que IntelBroker actuó como administrador del conocido foro de hackers BreachForums. 

    Tan solo hace nos días que se produjo el arresto de los presuntos administradores de esta plataforma: ShinyHunters, Hollow, Noct y Depressed.