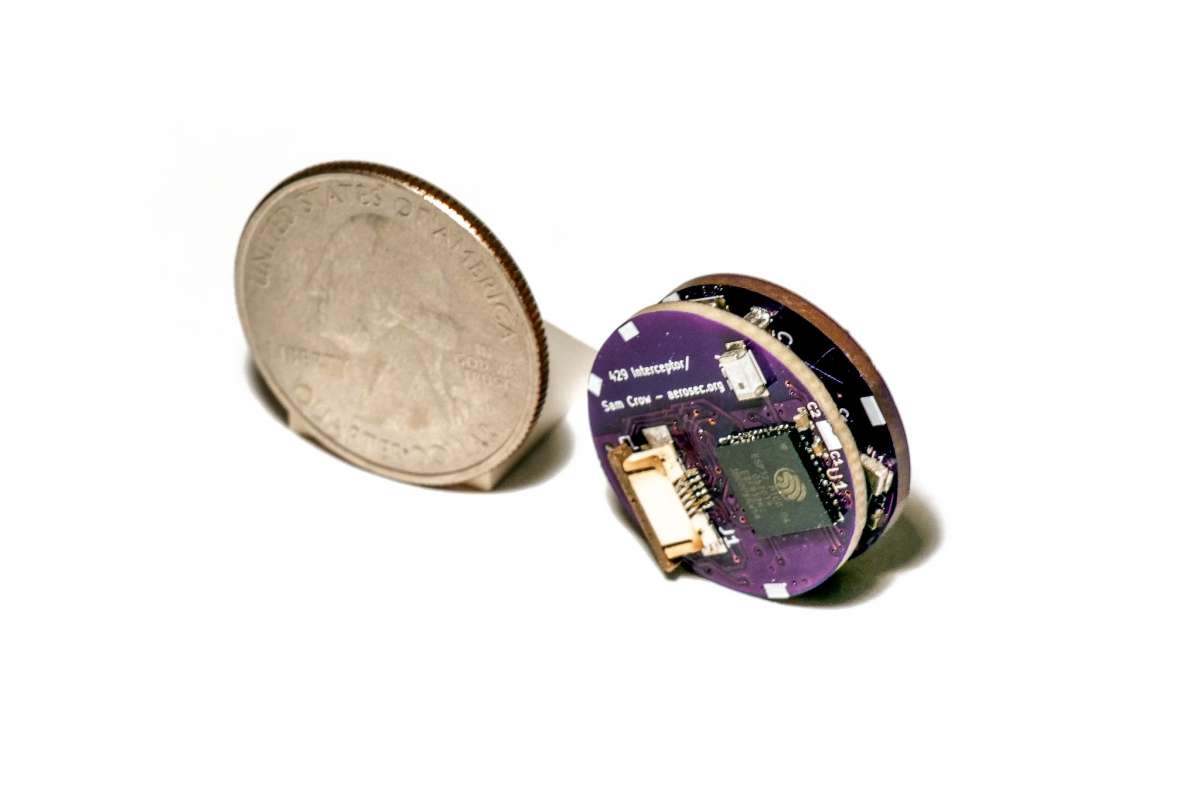
“Si pudieras disponer de 60 segundos con un avión, ¿qué harías?”, plantea Stefan Savage, profesor en la Universidad de California en San Diego (UCSD). En 2018, un grupo de expertos en ciberseguridad del Departamento de Seguridad Nacional de Estados Unidos admitió que solo era “cuestión de tiempo” antes de que los cibercriminales fueran capaces de controlar un avión. Ese día ya ha llegado, y solo ha hecho falta un aparato del tamaño de una moneda.
Un grupo de científicos de UCSD y Oberlin College ha desarrollado un dispositivo electrónico con conexión Wi-Fi, de menos de 10 centímetros y con un coste inferior a 100 dólares. Este simple aparato puede manipular los sistemas de un Boeing 737, desviando el piloto automático de la aeronave o saboteando su plan de vuelo, en menos de un minuto. El equipo describió la vulnerabilidad y el ataque en el Simposio de Seguridad de USENIX, celebrado en Baltimore.
Nuestro objetivo con esta investigación es alertar a la comunidad aeronáutica sobre este tipo de riesgos, para que puedan mitigarse adecuadamente mucho antes de que se conviertan en un peligro”, escribieron los investigadores.
El Boeing 737 es uno de los aviones más populares del mundo. Aunque la investigación se hizo en Estados Unidos, la exposición de España es directa. Los hallazgos de UCSD afectan a los modelos 737 NG y MAX, que suman más del 95% de la flota activa de Boeing 737. Estos son los mismos aviones que cubren gran parte del tráfico de corto radio en España. Ryanair, la mayor aerolínea de bajo coste de Europa, opera una flota formada casi íntegramente por 737, con 611 aparatos en febrero de 2026, entre ellos 410 Boeing 737-800 y 196 737 MAX 8200. Por otro lado, Air Europa cuenta actualmente con 29 aviones Boeing 787 y 31 Boeing 737, y fue la primera aerolínea española en operar el 737-8.
Midiendo el riesgo
En ciberseguridad no se puede dejar nada al azar. Aunque actualmente los ataques remotos son los más comunes y reciben más atención por parte de especialistas en ciberseguridad, el equipo de investigación de UCASD quiso señalar la importancia de no subestimar los ataques físicos. En otro proyecto de Savage, su equipo fue capaz de hackear un Chevrolet Impala, forzando a la empresa a retirar 1,4 millones de vehículos del mercado.
Pronto, el equipo de UCSD encontró su objetivo: un pequeño puerto presente en los aviones Boeing 737, accesible a través de una trampilla de su exterior sin necesidad de herramientas especiales. Es una localización al alcance de los trabajadores de mantenimiento u otro personal del aeropuerto. Además, el puerto es accesible desde el suelo y no está cerrado con llave. Allí, se puede introducir un pequeño dispositivo capaz de controlar el piloto automático e incluso mentir sobre los cambios en el plan de vuelo.
Según el equipo de investigadores, un atacante podría abrir la trampilla de acceso en 15 segundos, instalar el dispositivo en 30 y volver a cerrarla en otros 15 segundos. El tiempo total del ataque sería de un minuto.
“Creemos que hemos demostrado de forma convincente que un acceso físico de duración limitada (por ejemplo, 60 segundos) representa un objetivo realista para un atacante motivado y que las consecuencias de un acceso tan breve pueden ser significativas”, dice Savage.
¿Cómo funciona?
Los aviones están protegidos por una larga lista de sistemas de seguridad. Sin embargo, cuanto más compleja es una tecnología, más fácil es encontrar un punto débil.
Durante su investigación, el equipo descubrió que este puerto está conectado a un bus interno, por el que se transmiten datos clave entre dos sistemas del avión: el Flight Management Computer (FMC) y la Multipurpose Control Display Unit (MCDU). El primero de ellos controla la trayectoria de vuelo del avión, así como la trayectoria de aproximación antes del aterrizaje, y da información crítica durante el despegue. El segundo despliega estos datos en la cabina del avión para que los pilotos puedan consultarlos. Las transmiten entre los ordenadores a través de sistemas de comunicación conocidos como “buses”. En este caso, dos buses ARINC 429. Dado que el sistema tiene varias décadas de antigüedad, carece de características de seguridad de datos, como la autenticación de mensajes.
Mediante una técnica bautizada como “conductor de bus” (en inglés, bus driver), los investigadores fueron capaces de diseñar, construir y programar un pequeño dispositivo capaz de inyectar corrientes tan fuertes que se imponen a las legítimas. Así, el dispositivo puede transmitir nuevas instrucciones al ordenador de gestión de vuelo sin que estos cambios se vean reflejados en la cabina del piloto. Por ejemplo, en los experimentos, el prototipo pudo redirigir la navegación y alterar silenciosamente valores clave en los cálculos de despegue y consumo de combustible del avión.
Esta manipulación de la información podría provocar una larga lista de problemas, desde salidas de pista durante el despegue hasta desviaciones hacia el espacio aéreo de otro país. En el peor de los casos, podría dar lugar a un accidente catastrófico.
La respuesta de Boeing
A pesar de lo sorprendente del proyecto, los investigadores dejaron claro que habían estado en contacto con Boeing durante todo el proceso. La primera reunión entre el equipo de investigación y los miembros de la empresa tuvo lugar en abril de 2020, y las conversaciones culminaron con una serie de experimentos en el propio banco de pruebas del 737 de Boeing, en diciembre de 2023.
A la luz de esos resultados, el equipo explicó que la empresa había llevado a cabo “nuevas medidas para investigar y resolver este problema”. Aunque la naturaleza exacta de sus hallazgos, o cualquier otra, no es de dominio público, Boeing sí ha revelado que llevó a cabo una “evaluación exhaustiva” del diseño del FMC, la instalación de los sistemas y las interfaces del avión.
“Nuestros expertos técnicos están convencidos de que las capas de protección implantadas en el avión, incluidas las del diseño del sistema y el entorno operativo, proporcionan una mitigación suficiente para limitar significativamente la viabilidad y el riesgo de ataques en el mundo real”, dijo un representante de Boeing en una declaración pública. “La seguridad es la base de todo lo que hacemos, y nos tomamos muy en serio las amenazas a nuestros productos.”
A pesar de lo impactante del experimento (y del posible riesgo), este modelo no se ha utilizado nunca en un ataque real. Aaron Schulman, uno de los investigadores de UCSD, reveló que todos los miembros del equipo de investigación “seguimos viajando en aviones Boeing 737” y esperan seguir haciéndolo en el futuro.
Deja una respuesta