Categoría: Uncategorized

  • Un ciberataque paraliza parte de las operaciones de Boston Scientific y afecta al envío de dispositivos médicos

    Un ciberataque paraliza parte de las operaciones de Boston Scientific y afecta al envío de dispositivos médicos

    Boston Scientific, uno de los principales fabricantes mundiales de dispositivos médicos, ha sufrido un ataque informático que ha provocado una interrupción de sus operaciones a escala global y ha afectado especialmente a los sistemas utilizados para procesar y enviar pedidos a clientes.

    Tras ser consciente del acceso no autorizado, la empresa estadounidense puso en marcha sus protocolos de respuesta ante incidentes de ciberseguridad y recurrió a especialistas externos para investigar lo ocurrido, contener la amenaza y contribuir a la recuperación de los sistemas afectados.

    Boston Scientific, que produce dispositivos como marcapasos, stents y otros equipamientos empleados en distintas especialidades médicas, todavía no ha determinado el alcance completo del incidente ni su impacto financiero. La compañía tampoco ha establecido una fecha para la recuperación completa de sus sistemas.

    Esto convierte el incidente en un problema potencial para la cadena de suministro sanitaria. La firma comercializa dispositivos que pueden ser necesarios para procedimientos médicos y quirúrgicos, por lo que una interrupción prolongada de sus sistemas de pedidos y logística podría terminar provocando retrasos en los centros sanitarios que dependen de sus productos.

    “El incidente ha provocado, y se prevé que siga provocando, interrupciones y limitaciones en el acceso a ciertos sistemas de información y aplicaciones comerciales de la compañía que dan soporte a aspectos de sus operaciones, incluida la capacidad de procesar y enviar los pedidos de los clientes”, reza el documento presentado ante la SEC por Boston Scientific.

    La compañía registró unas ventas netas de 5.400 millones de dólares durante el segundo trimestre, lo que da una idea de la dimensión de sus operaciones y de la cantidad de pedidos que pasan por sus sistemas.

    La investigación continúa abierta y el fabricante de dispositivos médicos todavía no ha aclarado cómo los cibermalos lograron acceder a su infraestructura. Tampoco ha confirmado si se produjo una extracción de información, qué cantidad de sistemas resultaron comprometidos o si se llegó a cifrar información.

    ¿Está Irán detrás del ataque?

    En las últimas horas han circulado informaciones y publicaciones en redes sociales que apuntan a posibles actores vinculados con Irán, en particular al grupo conocido como Handala. 

    Sin embargo, estas afirmaciones no han sido confirmadas por Boston Scientific ni constituyen por ahora una atribución independiente y concluyente del ataque.

    En marzo, el también fabricante estadounidense de tecnología médica Stryker sufrió un ataque que provocó una importante interrupción de sus sistemas. Handala reivindicó aquella operación y los investigadores vincularon el incidente con un actor iraní. El ataque tuvo consecuencias sobre las operaciones de Stryker y llegó a afectar indirectamente a hospitales y centros sanitarios.
  • Los datos de más de 40.000 clientes de la energética Yaluz, a la venta en la dark web

    Los datos de más de 40.000 clientes de la energética Yaluz, a la venta en la dark web

    Un actor de amenazas de nuevo cuño que se hace llamar LokiLeads asegura tener en su poder datos personales de más de 41.300 clientes de la empresa de energía Yaluz, enfocada en ofrecer servicios de «energía, gestión y eficiencia energética» a pymes.

    El pirata informático presume de haberse hecho con nombres y nombres comerciales, direcciones de email, números de teléfono, fechas de nacimiento, direcciones y códigos postales, identificadores de suministro CUPS, tarifas y datos de consumo, energía contratada, información del distribuidor, fechas de activación y cancelación y datos de gestión de cuentas y servicios. 

    Para demostrar que no va de farol, el ciberdelincuente comparte una muestra que incluye un millar de registros a través de Telegram, para los posibles interesados en comprar esta base de datos. 

    Por el momento no existen fuentes independientes que hayan confirmado que se trata de una brecha de seguridad real y reciente y que el conjunto de los datos pertenece a la compañía energética. 

    Lo cierto es que LokiLeads creó su cuenta en el foro de la dark web este mismo mes de agosto y no cuenta con una reputación establecida. 

    No obstante, si la filtración acaba resultando auténtica puede conllevar muchos riesgos para los afectados. La combinación de identidad, contacto, dirección e información detallada de la cuenta de energía abriría las puertas a campañas de phising dirigido, suplantación de identidad de la empresa, ataques de ingeniería social e intentos de control de cuentas. 

    Desde Escudo Digital hemos tratado de ponernos en contacto con la firma para conocer su versión sobre esta información y saber qué medidas ha tomado en el caso de tratarse de un incidente auténtico. Actualizaremos la noticia si recibimos respuesta. 

    La estructura tras Yaluz

    Yaluz es la marca de Energía Libre Comercializadora (ENERLI), una comercializadora de electricidad y gas cuyo origen societario se remonta al 12 de mayo de 2015, cuando fue dada de alta por la CNMC. Está orientada principalmente a pymes y autónomos y en 2021 aseguraba contar con más de 40.000 clientes en España y Portugal, aunque no hemos podido encontrar una cifra pública más reciente que permita confirmar su volumen actual.

    Un cambio relevante se produjo en 2025, cuando Repsol adquirió el control de ODF Energía, grupo del que depende ENERLI. Yaluz continúa operando con su propia marca y dispone de servicios online como una oficina virtual para clientes.

    «Estamos comprometidos con la seguridad de los datos personales. Tomamos las medidas de seguridad adecuadas para limitar el abuso y el acceso no autorizado a los datos personales. Esto asegura que sólo las personas necesarias tengan acceso a sus datos, que el acceso a los datos esté protegido y que nuestras medidas de seguridad sean revisadas regularmente», recogen en la declaración de privacidad de su página web.

  • El fraude de la nómina se renueva: así funciona el último troyano bancario

    El fraude de la nómina se renueva: así funciona el último troyano bancario

    Final de mes es el momento aprovechado por los cibermalos para renovar sus campañas específicas de phishing dirigidas a los trabajadores. Investigadores de la compañía de ciberseguridad ESET han identificado una nueva oleada de correos electrónicos que emulan al departamento de Recursos Humanos y emplean como gancho la revisión de la nómina mensual para distribuir malware especializado en el robo de credenciales bancarias. Los expertos señalan que se está reutilizando una temática ya conocida, pero con modificaciones en la infraestructura usada para así evitar los sistemas de detección.

    El análisis realizado por ESET revela que esta campaña introduce algunos cambios respecto a las detectadas en meses anteriores. Los ciberdelincuentes están utilizando nuevas direcciones bajo el dominio secureserver[.]net, en vez de la infraestructura empleada previamente, para redirigir a las víctimas hacia una web fraudulenta donde se ofrece la descarga del supuesto documento.

    Posible participación de cibercriminales brasileños

    Cuando se descarga el archivo, el usuario encuentra varios ficheros, entre ellos instaladores legítimos de software y archivos HTA cuyo nombre incita a pensar que contienen la nómina. Sin embargo, en realidad, estos archivos ejecutan código malicioso que muestra una falsa actualización de seguridad mientras instala en segundo plano un troyano bancario ‘adiestrado’ para robar credenciales, sobre todo las vinculadas con servicios financieros.

    Los expertos también han localizado comentarios en portugués tanto en la página de descarga como en el código malicioso, detalle que sugiere la posible participación de grupos de ciberdelincuentes brasileños, conocidos por este tipo de ataques en España y Latinoamérica. El análisis también revela similitudes con variantes de troyanos bancarios como Grandoreiro.

    Extremar la precaución

    Los investigadores señalan que esta campaña adapta una técnica que lleva meses observándose y que seguirá utilizándose mientras continúe siendo efectiva. Para afrontar el peligro, recomiendan extremar la precaución ante correos relacionados con la nómina o documentos laborales y disponer con una solución de seguridad capaz de detectar estas amenazas antes de que alcancen el buzón de entrada.

  • Cuidado con estos anuncios de Facebook: parecen de Google Play, pero conducen a casinos sin licencia

    Cuidado con estos anuncios de Facebook: parecen de Google Play, pero conducen a casinos sin licencia

    Una investigación de la unidad de inteligencia de amenazas de NordVPN ha identificado una operación a gran escala que utiliza los nombres y logotipos de más de 400 marcas conocidas para generar confianza entre sus potenciales víctimas.

    Más de 400 marcas utilizadas como reclamo

    El engaño comienza mediante anuncios de pago publicados en Facebook e Instagram. La publicidad imita a compañías ampliamente reconocidas para conseguir que el usuario pulse sobre ella pensando que accederá a un servicio legítimo.

    «Lo que estamos viendo es, básicamente, un blanqueo de confianza. Los ciberdelincuentes toman la credibilidad que las empresas legítimas han tardado años en construir y la redirigen hacia sus propios fines», explica Marijus Briedis, director de tecnología de NordVPN.

    La víctima termina en una página diseñada para parecerse prácticamente por completo a una ficha de Google Play. Aparecen el logotipo correspondiente, un supuesto desarrollador, miles de reseñas e incluso una valoración de 4,9 estrellas.

    La principal señal de alarma está en la dirección del navegador. En lugar de encontrarse en el dominio oficial de Google Play, el usuario permanece dentro de una web con un dominio diferente.

    «Para cuando la víctima se da cuenta de que algo va mal, ya ha depositado dinero en un casino del que nunca había oído hablar», advierte Briedis.

    El botón de instalar realmente no descarga ninguna app

    La operación resulta especialmente sofisticada cuando llega el momento de la supuesta instalación.

    Al pulsar sobre el botón aparece una barra de progreso que simula la descarga de una aplicación. Pero no se instala una app convencional. Lo que realmente se incorpora a la pantalla de inicio es una Progressive Web App o PWA.

    Este sistema permite que una página web se comporte visualmente de manera similar a una aplicación y tenga su propio acceso directo. Los ciberdelincuentes pueden colocar el nombre y el icono de la marca que están suplantando sin necesidad de distribuir el software mediante una tienda oficial.

    La técnica presenta otra ventaja para los responsables de la campaña: pueden levantar nuevas páginas fraudulentas rápidamente mediante diferentes dominios.

    Notificaciones de apuestas incluso en la pantalla de bloqueo

    La instalación simulada no es el final del proceso. Según la investigación, el dispositivo puede quedar suscrito silenciosamente a notificaciones push.

    Estas alertas permiten posteriormente mostrar promociones relacionadas con apuestas directamente en la pantalla de bloqueo. Además, están configuradas para dificultar que algunos usuarios averigüen cómo desactivarlas.

    Incluso la navegación ha sido manipulada. El botón de retroceso, que normalmente debería devolver a la página anterior, puede conducir nuevamente hacia la promoción del casino.

    El objetivo final es conseguir que el usuario termine registrándose y realizando un depósito en una plataforma de juego sin licencia.

    Una infraestructura preparada para engañar también a los controles

    Uno de los aspectos más llamativos está en los mecanismos utilizados para evitar la detección. Cada visita pasa previamente por una capa que trata de determinar si detrás del clic existe una persona real o un sistema automatizado encargado de revisar anuncios.

    Cuando detecta un posible verificador, la infraestructura puede enseñarle una página señuelo. En cambio, cuando identifica a un usuario auténtico, activa el recorrido que termina en el casino.

    Los datos recopilados por NordVPN muestran que, en la muestra analizada, la página relacionada con el casino llegó a mostrarse 7.261 veces, mientras que la página utilizada como señuelo apareció en 3.153 ocasiones.

    De esta manera, quien inspecciona automáticamente la publicidad puede encontrarse con un contenido completamente diferente del que termina viendo la víctima.

    Cerca de 1.000 afiliados repartidos en más de 250 equipos

    La investigación apunta además a una estructura mucho mayor que una simple campaña puntual. NordVPN describe un servicio comercial utilizado para desarrollar y distribuir estas páginas.

    En la parte superior aparece betterlinks[.]pro, promocionada como una herramienta para construir PWA destinadas a afiliados y que incorpora funciones de camuflaje y optimización de campañas en Facebook.

    Por debajo existirían cerca de 1.000 cuentas de afiliados organizadas en más de 250 equipos. Estos grupos utilizarían la infraestructura y comprarían tráfico publicitario para conseguir potenciales clientes.

    En el último escalón aparecen casinos sin licencia y redes de CPA, un modelo mediante el cual los afiliados pueden recibir dinero cuando consiguen que una persona se registre o realice un depósito.

    La investigación relaciona registros de la operación con Makeberry Affiliates y sus casinos.

    Tres comprobaciones antes de instalar una aplicación

    NordVPN recomienda comprobar siempre dónde conduce realmente un anuncio antes de descargar cualquier supuesto programa. Una instalación legítima debería abrir la tienda oficial correspondiente y no una web que simplemente imita su apariencia.

    Briedis aconseja fijarse especialmente en tres elementos. Primero, comprobar que el proceso de instalación conduce realmente a Google Play o Apple App Store. Si continúa dentro del navegador, es recomendable detenerse.

    En segundo lugar, resulta fundamental observar el dominio. Una página puede copiar logotipos, estrellas, botones y reseñas, pero la dirección permite detectar muchas suplantaciones.

    Por último, NordVPN aconseja revisar periódicamente los permisos de notificaciones del teléfono.

    Si aparecen páginas desconocidas autorizadas para enviar alertas, conviene retirar ese permiso.

  • Así opera Emperador, el nuevo grupo de ransomware que ya ha tenido su primera víctima en España

    Así opera Emperador, el nuevo grupo de ransomware que ya ha tenido su primera víctima en España

    El mercado de los grupos de ransomware está en constante evolución, con nuevas operaciones que surgen cada cierto tiempo y otras que pasan a mejor vida gracias a la intervención de las fuerzas del orden. 

    Se trata de un colectivo que funciona bajo el modelo de ransomware as a service, ofreciendo su software malicioso a afiliados y quedándose con un porcentaje. Sin embargo, su diferencia respecto a otros pre-existentes son sus tarifas competitivas. 

    Y es que Emperador solo se lleva un 10% de las ganancias por el rescate y demás, otorgando hasta el 90% de los beneficios económicos a sus afiliados.

    Como es común entre los grupos de extorsión, este adversario opera robando información corporativa confidencial antes de cifrar los sistemas. Si la víctima se niega a pagar, amenazan con publicar los archivos en su portal de filtraciones de la dark web.

    Emperador usa un algoritmo simétrico basado en ChaCha20 para encriptar los datos comprometidos. 

    Además, operan un sitio de soporte en la red TOR y usan plataformas de mensajería segura como Tox y Session para la negociaciones de los rescates. 

    De Vietnam a España

    Aunque el grupo comenzó mostrando un enfoque particular en entidades gubernamentales locales del sudeste asiático, sus víctimas se han expandido rápidamente a nivel global, afectando a múltiples sectores.

    De hecho, la banda ya ha tenido un objetivo en España. Se trata de la compañía distribuidora de frutas Frucastro. 

    Para intentar mantener un perfil bajo ante el FBI o la Interpol, el grupo ha establecido una política de no atacar hospitales ni infraestructuras críticas cuya caída pueda poner vidas humanas en peligro directo o causar muertes. Prefieren centrarse en la extorsión puramente financiera a gobiernos locales, empresas tecnológicas y agrícolas.

    Por ahora, la banda no se ha vinculado oficialmente con ningún Gobierno, pero sus reglas operativas internas revelan una suerte asociación geográfica con Europa del Este y Rusia. 

    Así, el actor de amenazas prohíbe estrictamente a sus afiliados atacar a miembros de de la Comunidad de Estados Independientes (CEI) y sus aliados cercanos. Su lista de países intocables incluye Rusia, Bielorrusia y Ucrania, Kazajistán, Uzbekistán, Kirguistán, Tayikistán, Turkmenistán, Armenia, Azerbaiyán, Georgia, Moldavia y Emiratos Árabes Unidos.

  • El gigante de inversiones israelí Meitav se desploma tras un ciberataque a gran escala

    El gigante de inversiones israelí Meitav se desploma tras un ciberataque a gran escala

    Como era de esperar, las consecuencias no han sido, ni mucho menos, positivas tras el anuncio de Meitav Trade, una de las principales firmas de inversión de Israel, de haber sufrido un ciberataque. Sus acciones han llegado a caer alrededor de un 5% en la Bolsa de Tel Aviv este martes 29 de septiembre.

    La empresa asegura que ha conseguido detener la intrusión antes de que los ciberdelincuentes pudieran entrar en cuentas reales o realizar movimientos de activos sin autorización.

    3.000 clientes recibieron códigos que no habían solicitado

    Las primeras señales aparecieron ya el pasado 26 de septiembre, cuando aproximadamente 3.000 clientes comenzaron a recibir mensajes con códigos de un solo uso, conocidos como OTP, pese a no haber iniciado ninguna operación que requiriese esa verificación.

    La situación activó las alarmas dentro de Meitav, que inició inmediatamente una revisión de sus sistemas junto con su proveedor tecnológico externo para determinar por qué estaban generándose aquellas solicitudes.

    La investigación permitió localizar una interfaz API expuesta que podía ser utilizada por actores no autorizados para consultar determinada información.

    Entre los datos potencialmente accesibles figuraban nombres completos, números nacionales de identificación y datos relacionados con cuentas bancarias de un número limitado de clientes.

    Los atacantes intentaron modificar números de teléfono

    Los cibermalos fueron más allá e intentaron modificar los teléfonos asociados al sistema de autenticación OTP. De haberlo conseguido, las consecuencias podrían haber sido aún más catastróficas.

    Sin embargo, según la información comunicada por la compañía, los mecanismos de seguridad bloquearon las órdenes de redirección antes de que dichos cambios pudieran llevarse a cabo.

    Meitav ha defendido que los sistemas de negociación, las contraseñas y las carteras financieras activas no han sido comprometidos. Tampoco se habrían ejecutado transferencias fraudulentas de activos desde las cuentas de los inversores.

    Meitav gestiona 15.000 millones de dólares de sus clientes

    La importancia de la compañía en Israel es destacada. Meitav administra alrededor de 46.000 millones de séqueles israelíes, aproximadamente 15.000 millones de euros, distribuidos entre unas 130.000 cuentas.

    Durante únicamente el primer semestre de 2026 ha incorporado cerca de 19.000 nuevas cuentas, lo que le está ayudando a ampliar rápidamente su base de clientes y, al mismo tiempo, la cantidad de información e infraestructura tecnológica que necesita proteger.

    También hay que tener en cuenta una cosa: el mercado israelí de inversión minorista mueve cifras inmensas.

    A finales de 2025, los activos depositados en cuentas de inversión asesoradas por bancos alcanzaron un récord de aproximadamente 485.600 millones de séqueles, equivalentes a unos 160.440 millones de euros.

    Un problema de seguridad que golpea a las acciones

    La reacción bursátil tras el ciberataque es la enésima prueba de cuán importante es el negocio financiero digital. Tras conocerse el ataque, las acciones de Meitav Trade retrocedieron alrededor del 5%.

    La compañía afirma haber contenido la amenaza, sin embargo, hay dudas sobre los parámetros de seguridad que sigue la empresa. Hay clientes que podrían pensar en trasladar sus inversiones a competidores o entidades bancarias tradicionales si consideran que estas ofrecen mayores garantías. No es el primer incidente tecnológico que afecta a Meitav.

    Además, la firma ya había afrontado problemas técnicos anteriormente, aunque de naturaleza diferente. En marzo de 2025, Meitav y su competidor IBI sufrieron una interrupción de varias horas en sus servicios de negociación.

    En aquella ocasión, el origen estuvo en un fallo de comunicaciones del proveedor tecnológico FMR.

    Las API, nuevo objetivo de los ciberdelincuentes

    Las API permiten que diferentes aplicaciones y servicios intercambien información automáticamente y son esenciales para el funcionamiento de numerosas plataformas financieras.

    Una configuración incorrecta o una vulnerabilidad puede convertirse, sin embargo, en una puerta de entrada para los atacantes.

    En el caso de Meitav, la rápida detección de los códigos OTP no solicitados ha permitido investigar el incidente antes de que, según la compañía, el incidente tuviera mayor repercusión.

  • El 58% de los padres desconoce el inquietante destino que pueden tener las fotos cotidianas de sus hijos que suben a internet

    El 58% de los padres desconoce el inquietante destino que pueden tener las fotos cotidianas de sus hijos que suben a internet

    Una encuesta de Kaspersky realizada en España durante 2026 entre 1.000 personas con perfiles parentales y familiares revela que el 58% desconoce que buena parte del material incautado a delincuentes sexuales procede de imágenes cotidianas que originalmente no tenían contenido sexual.

    En nuestro país, el 47% de los padres y madres publica fotografías de sus hijos menores en internet y el 55,5% comparte imágenes donde puede verse su rostro. Toda una fototeca para los cibermalos.

    La inteligencia artificial multiplica las posibilidades de reutilización

    La llegada de herramientas capaces de generar y modificar imágenes introduce aún más peligro que el que existía hace unos años.

    Dicho estudio señala que el 22% de los padres desconoce que las fotografías publicadas pueden utilizarse para entrenar determinados sistemas de IA o para generar contenidos manipulados.

    Otro 23% había escuchado hablar de esta posibilidad, pero no le concedía importancia. En cambio, el 55% asegura ser plenamente consciente de los riesgos relacionados con la utilización de fotografías de menores mediante inteligencia artificial.

    Una imagen disponible en internet puede servir como material de partida para generar falsificaciones digitales. Los riesgos potenciales abarcan desde contenidos difamatorios hasta imágenes sexuales manipuladas o materiales utilizados para extorsionar. La copia resultante puede circular independientemente del perfil donde apareció originalmente la fotografía.

    Vanessa González, directora de Comunicación de Kaspersky Iberia, advierte de este cambio: “Hoy una imagen puede copiarse, reutilizarse y manipularse de formas que hace unos años eran mucho más difíciles”. La experta recomienda pensar antes de publicar tanto en quién tendrá acceso inmediato como en qué podría ocurrir posteriormente con esa fotografía.

    Casi uno de cada diez desconoce que las fotos pueden descargarse

    Otro problema es la falsa sensación de control, y es que cerca del 10% de los padres españoles no sabe que otras personas pueden descargar las fotografías que comparte.

    Configurar un perfil como privado limita su exposición, pero no impide necesariamente que una persona autorizada para visualizar el contenido pueda conservarlo, realizar una captura, reenviarlo o volver a publicarlo.

    Borrar posteriormente la publicación tampoco garantiza que desaparezcan todas sus copias. Una fotografía que previamente haya sido descargada o distribuida puede permanecer almacenada fuera del control de la familia.

    WhatsApp es precisamente el canal más utilizado por las familias españolas para compartir contenidos de sus hijos, con un 48,9%, seguido de Facebook, con un 24,5%, e Instagram, con un 22,8%.

    Los propios menores empiezan a pedir que retiren sus fotografías

    El 15% de los menores españoles ya ha pedido a padres o abuelos que dejen de hacer o compartir fotografías suyas en internet, mientras que el 9% ha solicitado directamente que eliminen imágenes publicadas anteriormente.

    Además, el 83% de los progenitores asegura que cambiaría su comportamiento si sus hijos se lo pidieran.

    Entre quienes comparten imágenes, aproximadamente un 29% reconoce haberse arrepentido: el 14% retiró parte del contenido, mientras que el 15% lamenta haberlo publicado, pero todavía no ha tomado medidas.

    Cómo reducir la exposición digital de los niños

    Kaspersky recomienda preguntarse antes de publicar si realmente es necesario compartir una determinada imagen y cómo podría sentirse el menor al encontrarla años después.

    También aconseja evitar fotografías que revelen información identificativa como el colegio, domicilio, horarios o rutinas, revisar periódicamente quién puede acceder a los perfiles y eliminar contenidos antiguos que ya no sea necesario mantener disponibles.

    La compañía recomienda además hablar con los niños cuando tengan edad suficiente para comprender las consecuencias y respetar su opinión sobre la publicación de su propia imagen.

    La inteligencia artificial amplía ahora un problema que ya existía con el sharenting: una publicación puede permanecer disponible durante años y terminar utilizándose en un contexto completamente diferente al imaginado por quien la compartió.

  • The Gentlemen asegura haber hackeado el Hospital Sant Pau de Barcelona

    The Gentlemen asegura haber hackeado el Hospital Sant Pau de Barcelona

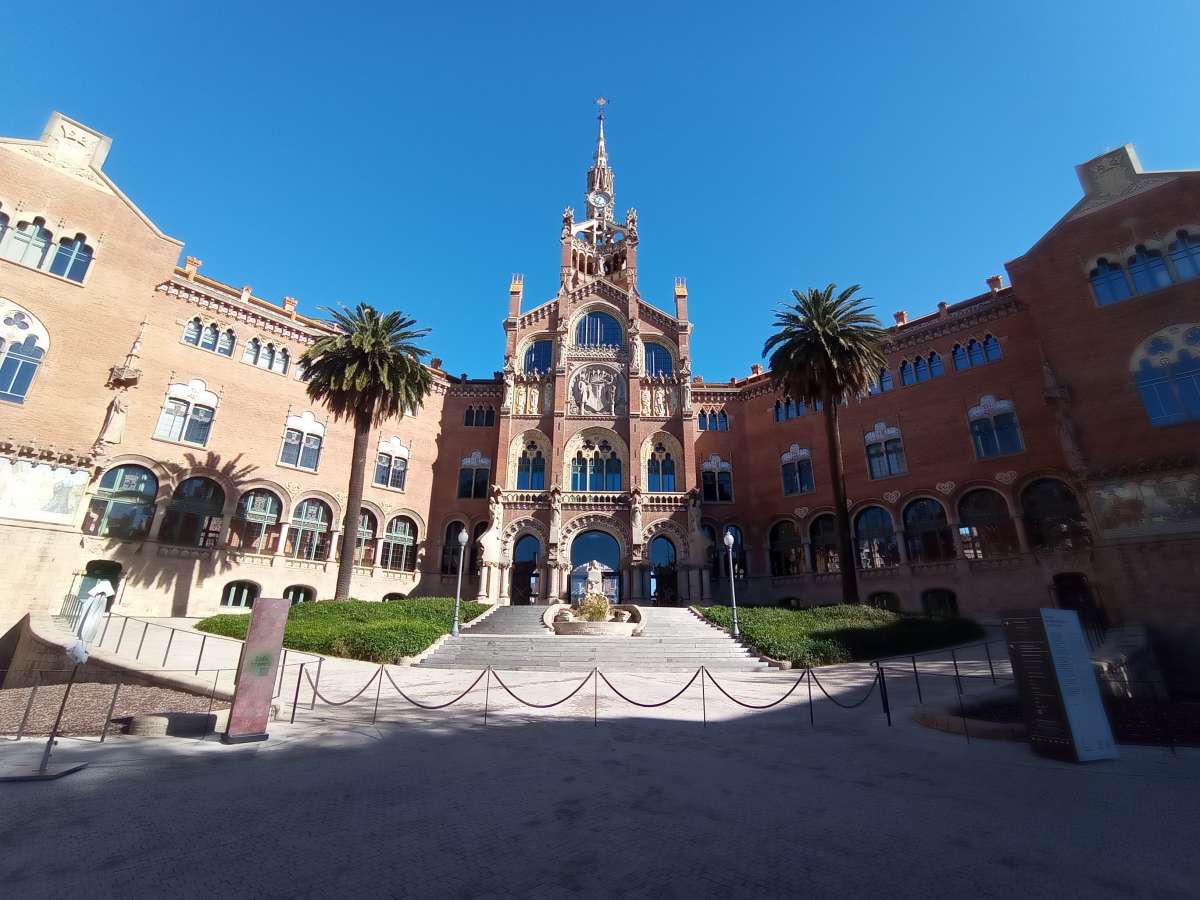
    El grupo de ransomware The Gentlemen asegura haber comprometido los sistemas del Hospital de la Santa Creu i Sant Pau de Barcelona y lo ha incluido entre sus supuestas víctimas. La reivindicación ha sido detectada este viernes, 2 de octubre, por servicios especializados en el seguimiento de grupos de ransomware, aunque el incidente permanece pendiente de verificación y no existe por el momento una confirmación pública del hospital sobre una intrusión o una posible filtración de información. Los ciberdelincuentes tampoco han especificado qué información habría obtenido ni el volumen de datos supuestamente comprometidos.

    Sant Pau dispone de un apartado específico en su web para informar sobre incidentes de seguridad, actualizado este viernes, aunque no recoge por ahora información pública que confirme que The Gentlemen haya penetrado en sus sistemas o haya sustraído datos sanitarios. Tampoco consta, hasta el momento, una confirmación pública del Departament de Salut de la Generalitat.

    The Gentlemen es un grupo de ransomware relativamente reciente, pero ya ha sido objeto de análisis por parte de compañías especializadas en ciberseguridad. Microsoft ha documentado su actividad y señala que utiliza un modelo de doble extorsión, en el que los atacantes no solo cifran los sistemas de las víctimas, sino que previamente pueden robar información y utilizar la amenaza de publicarla para aumentar la presión sobre ellas.

    La investigación de Unit 42, la unidad de inteligencia de amenazas de Palo Alto Networks, identifica a The Gentlemen como Storm-2697 y sitúa su actividad al menos desde 2025. Posteriormente, el grupo habría evolucionado hacia un modelo de ransomware-as-a-service, en el que diferentes afiliados pueden utilizar la infraestructura y herramientas del grupo para realizar ataques.

    El sector sanitario se encuentra entre los objetivos especialmente atractivos para este tipo de organizaciones porque combina dos elementos de enorme valor para los delincuentes: información altamente sensible y una elevada dependencia de los sistemas informáticos para mantener la actividad asistencial.

    En aquel caso, el grupo RansomHouse consiguió sustraer alrededor de 4,5 terabytes de información y exigió inicialmente un rescate de 4,5 millones de dólares. El ataque obligó al hospital a desconectar parte de sus sistemas y tuvo consecuencias sobre su actividad asistencial.

    Según los datos facilitados posteriormente por el propio Clínic, dejaron de realizarse más de 4.000 analíticas ambulatorias, 300 intervenciones quirúrgicas y más de 11.000 visitas externas durante la fase de afectación.

    El incidente tuvo además una segunda dimensión: la información sustraída terminó siendo publicada por los atacantes. Entre los datos figuraban información identificativa y datos de salud de pacientes, además de información relativa a trabajadores, proveedores y otras entidades relacionadas con el hospital.

    La Autoridad Catalana de Protección de Datos concluyó posteriormente que el centro no contaba con medidas de seguridad suficientes para una prevención y contención adecuadas del ataque y exigió la adopción de medidas correctoras.

    ¿Cuánto vale un historial médico?
    Una de las razones que explican el interés de los ciberdelincuentes por los hospitales es el valor de la información sanitaria en los mercados clandestinos. Sin embargo, no existe un precio único y estable para un historial médico.

    Las estimaciones disponibles son muy variables. Algunos estudios sitúan el valor potencial de un expediente médico completo en cientos de dólares y determinadas fuentes han llegado a estimar cantidades de hasta 1.000 dólares por registro, dependiendo de la cantidad y calidad de la información.

    En España se han publicado estimaciones que sitúan el precio de determinados historiales médicos en la dark web entre 30 y 1.000 dólares. Estas cifras deben tomarse como aproximaciones y no como una cotización oficial de los datos sanitarios: el valor depende de la información disponible, su actualidad, la posibilidad de reutilizarla y del mercado clandestino concreto.

    En cualquier caso, el atractivo para los delincuentes no se limita a vender el historial. Los datos médicos pueden utilizarse para suplantaciones de identidad, fraude, extorsión y otras actividades ilícitas, mientras que los datos personales asociados pueden incrementar todavía más su utilidad.

  • Cómo hackear un avión Boeing 737 en un minuto

    Cómo hackear un avión Boeing 737 en un minuto

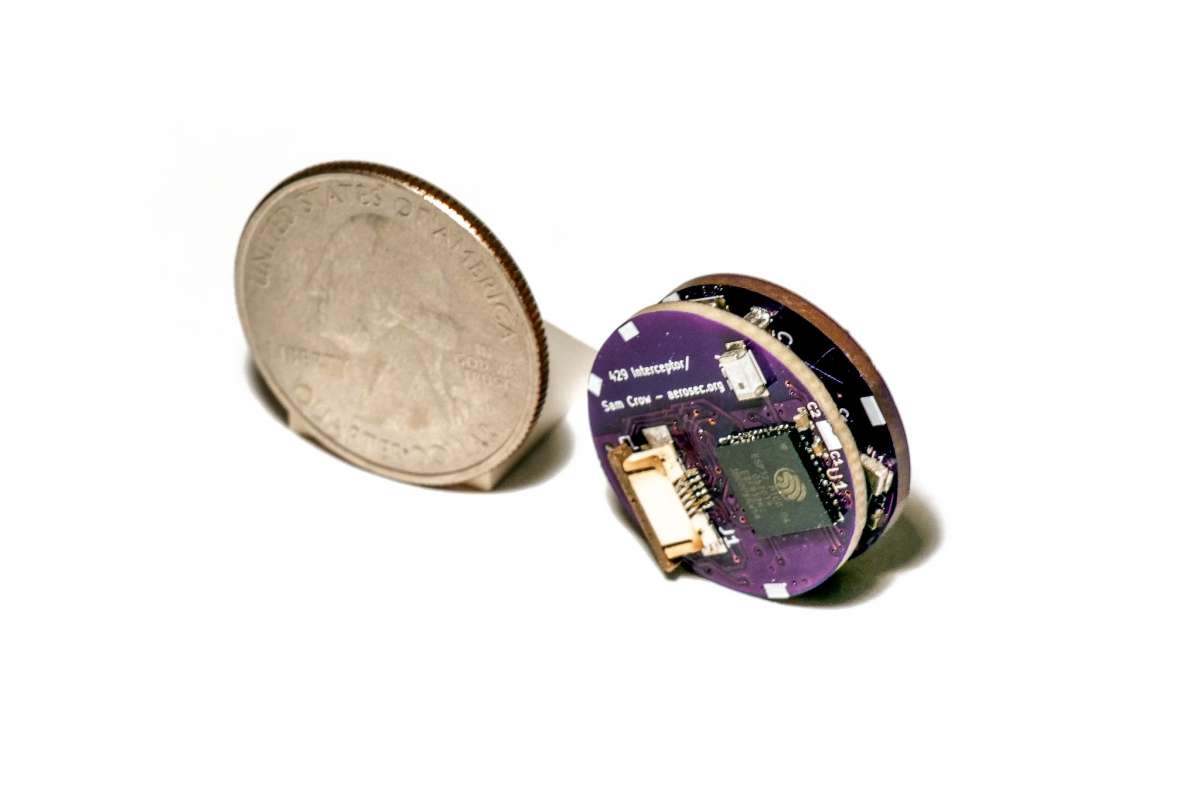
    “Si pudieras disponer de 60 segundos con un avión, ¿qué harías?”, plantea Stefan Savage, profesor en la Universidad de California en San Diego (UCSD). En 2018, un grupo de expertos en ciberseguridad del Departamento de Seguridad Nacional de Estados Unidos admitió que solo era “cuestión de tiempo” antes de que los cibercriminales fueran capaces de controlar un avión. Ese día ya ha llegado, y solo ha hecho falta un aparato del tamaño de una moneda.

    Un grupo de científicos de UCSD y Oberlin College ha desarrollado un dispositivo electrónico con conexión Wi-Fi, de menos de 10 centímetros y con un coste inferior a 100 dólares. Este simple aparato puede manipular los sistemas de un Boeing 737, desviando el piloto automático de la aeronave o saboteando su plan de vuelo, en menos de un minuto. El equipo describió la vulnerabilidad y el ataque en el Simposio de Seguridad de USENIX, celebrado en Baltimore.

    Nuestro objetivo con esta investigación es alertar a la comunidad aeronáutica sobre este tipo de riesgos, para que puedan mitigarse adecuadamente mucho antes de que se conviertan en un peligro”, escribieron los investigadores.

    El Boeing 737 es uno de los aviones más populares del mundo. Aunque la investigación se hizo en Estados Unidos, la exposición de España es directa. Los hallazgos de UCSD afectan a los modelos 737 NG y MAX, que suman más del 95% de la flota activa de Boeing 737. Estos son los mismos aviones que cubren gran parte del tráfico de corto radio en España. Ryanair, la mayor aerolínea de bajo coste de Europa, opera una flota formada casi íntegramente por 737, con 611 aparatos en febrero de 2026, entre ellos 410 Boeing 737-800 y 196 737 MAX 8200. Por otro lado, Air Europa cuenta actualmente con 29 aviones Boeing 787 y 31 Boeing 737, y fue la primera aerolínea española en operar el 737-8.

    Midiendo el riesgo

    En ciberseguridad no se puede dejar nada al azar. Aunque actualmente los ataques remotos son los más comunes y reciben más atención por parte de especialistas en ciberseguridad, el equipo de investigación de UCASD quiso señalar la importancia de no subestimar los ataques físicos. En otro proyecto de Savage, su equipo fue capaz de hackear un Chevrolet Impala, forzando a la empresa a retirar 1,4 millones de vehículos del mercado.

    Pronto, el equipo de UCSD encontró su objetivo: un pequeño puerto presente en los aviones Boeing 737, accesible a través de una trampilla de su exterior sin necesidad de herramientas especiales. Es una localización al alcance de los trabajadores de mantenimiento u otro personal del aeropuerto. Además, el puerto es accesible desde el suelo y no está cerrado con llave. Allí, se puede introducir un pequeño dispositivo capaz de controlar el piloto automático e incluso mentir sobre los cambios en el plan de vuelo.

    Según el equipo de investigadores, un atacante podría abrir la trampilla de acceso en 15 segundos, instalar el dispositivo en 30 y volver a cerrarla en otros 15 segundos. El tiempo total del ataque sería de un minuto.

    “Creemos que hemos demostrado de forma convincente que un acceso físico de duración limitada (por ejemplo, 60 segundos) representa un objetivo realista para un atacante motivado y que las consecuencias de un acceso tan breve pueden ser significativas”, dice Savage.

    ¿Cómo funciona?

    Los aviones están protegidos por una larga lista de sistemas de seguridad. Sin embargo, cuanto más compleja es una tecnología, más fácil es encontrar un punto débil.

    Durante su investigación, el equipo descubrió que este puerto está conectado a un bus interno, por el que se transmiten datos clave entre dos sistemas del avión: el Flight Management Computer (FMC) y la Multipurpose Control Display Unit (MCDU). El primero de ellos controla la trayectoria de vuelo del avión, así como la trayectoria de aproximación antes del aterrizaje, y da información crítica durante el despegue. El segundo despliega estos datos en la cabina del avión para que los pilotos puedan consultarlos. Las transmiten entre los ordenadores a través de sistemas de comunicación conocidos como “buses”. En este caso, dos buses ARINC 429. Dado que el sistema tiene varias décadas de antigüedad, carece de características de seguridad de datos, como la autenticación de mensajes.

    Mediante una técnica bautizada como “conductor de bus” (en inglés, bus driver), los investigadores fueron capaces de diseñar, construir y programar un pequeño dispositivo capaz de inyectar corrientes tan fuertes que se imponen a las legítimas. Así, el dispositivo puede transmitir nuevas instrucciones al ordenador de gestión de vuelo sin que estos cambios se vean reflejados en la cabina del piloto. Por ejemplo, en los experimentos, el prototipo pudo redirigir la navegación y alterar silenciosamente valores clave en los cálculos de despegue y consumo de combustible del avión.

    Esta manipulación de la información podría provocar una larga lista de problemas, desde salidas de pista durante el despegue hasta desviaciones hacia el espacio aéreo de otro país. En el peor de los casos, podría dar lugar a un accidente catastrófico.

    La respuesta de Boeing

    A pesar de lo sorprendente del proyecto, los investigadores dejaron claro que habían estado en contacto con Boeing durante todo el proceso. La primera reunión entre el equipo de investigación y los miembros de la empresa tuvo lugar en abril de 2020, y las conversaciones culminaron con una serie de experimentos en el propio banco de pruebas del 737 de Boeing, en diciembre de 2023.

    A la luz de esos resultados, el equipo explicó que la empresa había llevado a cabo “nuevas medidas para investigar y resolver este problema”.  Aunque la naturaleza exacta de sus hallazgos, o cualquier otra, no es de dominio público, Boeing sí ha revelado que llevó a cabo una “evaluación exhaustiva” del diseño del FMC, la instalación de los sistemas y las interfaces del avión.  

    “Nuestros expertos técnicos están convencidos de que las capas de protección implantadas en el avión, incluidas las del diseño del sistema y el entorno operativo, proporcionan una mitigación suficiente para limitar significativamente la viabilidad y el riesgo de ataques en el mundo real”, dijo un representante de Boeing en una declaración pública. “La seguridad es la base de todo lo que hacemos, y nos tomamos muy en serio las amenazas a nuestros productos.”

    A pesar de lo impactante del experimento (y del posible riesgo), este modelo no se ha utilizado nunca en un ataque real. Aaron Schulman, uno de los investigadores de UCSD, reveló que todos los miembros del equipo de investigación “seguimos viajando en aviones Boeing 737” y esperan seguir haciéndolo en el futuro.

  • Desmantelado el grupo de ransomware KillSec gracias a una operación internacional

    Desmantelado el grupo de ransomware KillSec gracias a una operación internacional

    La actuación conjunta contra  el grupo de ransomware KillSec ha terminado con tres detenciones, ocho registros y la intervención de servidores, dominios, dispositivos y activos vinculados a sus actividades.

    Cinco servidores y 110 terabytes de datos bajo control policial

    Uno de los principales resultados de la operación ha sido la intervención de la infraestructura tecnológica de KillSec.

    El 30 de septiembre, las autoridades asumieron el control de su página de filtraciones y aseguraron al menos 110 terabytes de información para impedir nuevos accesos no autorizados.

    A lo largo de la investigación también quedaron bajo control policial cinco servidores centrales. Parte de estos sistemas se utilizaban presuntamente para gestionar las operaciones del grupo y almacenar información obtenida de las organizaciones atacadas.

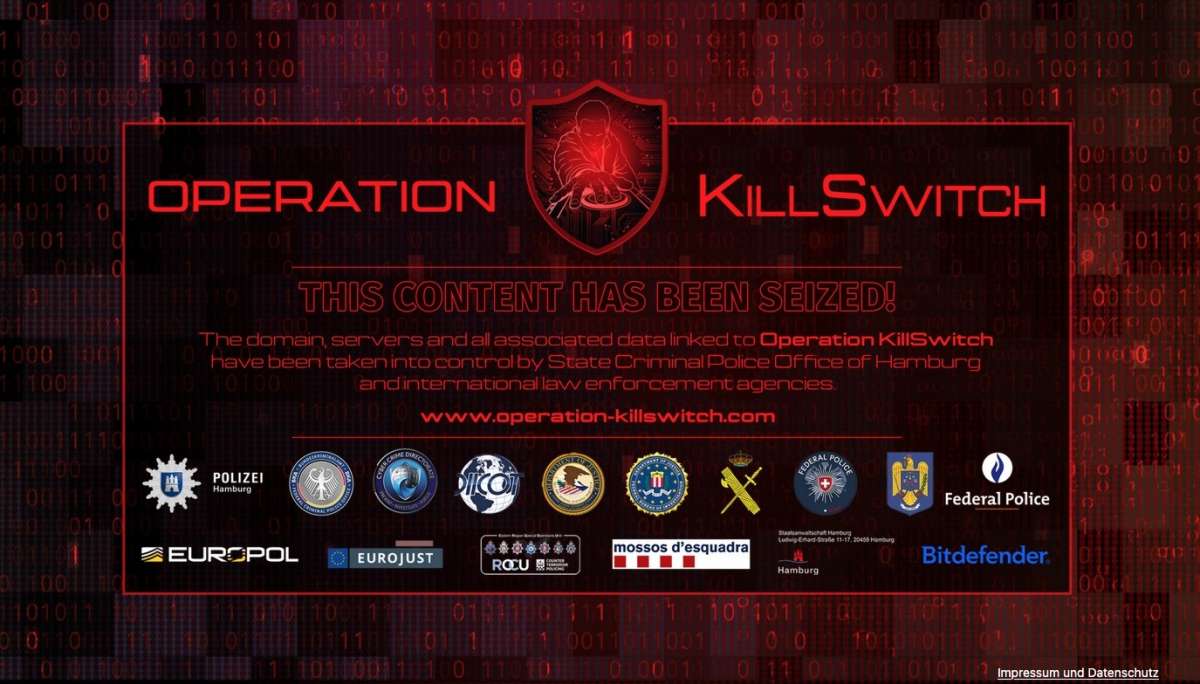
    Los investigadores intervinieron además varios dominios utilizados por KillSec. Estos intentaban acceder a ellos pasaron a encontrarse con un aviso oficial que informaba de la actuación policial.

    La investigación internacional analiza alrededor de 1.000 presuntos ataques. Aproximadamente 500 habrían conseguido sus objetivos y se contabilizan más de 280 víctimas. Algunas habrían llegado a pagar rescates próximos a los 500.000 euros mediante criptomonedas.

    Así extorsionaba KillSec a sus víctimas

    El funcionamiento del grupo se apoyaba en la búsqueda de vulnerabilidades y accesos insuficientemente protegidos, especialmente en servicios de almacenamiento en la nube.

    Una vez dentro de los sistemas, los atacantes copiaban información interna sensible y la trasladaban a infraestructuras que controlaban.

    Posteriormente, comenzaba la fase de extorsión. Las organizaciones afectadas aparecían identificadas en una página de filtraciones alojada en la dark web y recibían amenazas de publicación de los archivos robados si rechazaban pagar el rescate.

    Cuando las negociaciones fracasaban, parte de esa información podía quedar disponible para su descarga.

    Los investigadores han determinado además que KillSec utilizaba inteligencia artificial para construir y mantener parte de su infraestructura de ransomware y localizar potenciales objetivos.

    Un presunto administrador de solo 16 años

    La edad de algunos de los investigados es uno de los aspectos más llamativos del caso. Las pesquisas identificaron como presunto administrador y operador principal de KillSec a un adolescente de 16 años.

    Otro de los sospechosos cumplió 18 años en agosto de 2026, aunque todavía era menor cuando se habrían cometido algunos de los delitos investigados.

    Las autoridades han identificado también personas que presuntamente ejercían funciones de negociación y afiliación dentro de la estructura.

    Los diferentes procedimientos abiertos contra KillSec comenzaron a converger después de que varios países investigaran ataques atribuidos al grupo desde principios de 2025.

    Las pesquisas continúan y no se descarta que aparezcan nuevos implicados conforme se analice la enorme cantidad de información intervenida.

    España, pieza importante en la investigación

    La operación ha tenido también una vertiente destacada en España. La Guardia Civil y los Mossos d’Esquadra han trabajado conjuntamente en la investigación y han detenido en Alicante a un menor de nacionalidad rumana por su presunta vinculación con KillSec.

    Los agentes efectuaron dos registros en la provincia de Alicante, uno en un domicilio y otro en una oficina situada en un establecimiento hotelero. Además, una mujer figura como investigada por su posible relación con los hechos.

    Durante estos registros fueron intervenidos ordenadores, teléfonos móviles, carteras de criptoactivos y herramientas relacionadas con anonimización y cifrado. Los primeros análisis permitieron detectar transacciones que corresponderían a pagos de rescates efectuados por víctimas.

    La investigación de la Guardia Civil comenzó en 2025 a partir de la cooperación con el FBI de San Juan de Puerto Rico. Los investigadores de la UCO consiguieron identificar a uno de los presuntos administradores residentes en Alicante partiendo únicamente de una imagen de perfil.

    Por su parte, los Mossos iniciaron sus pesquisas tras un ataque contra una entidad catalana a principios de 2025. Los ciberdelincuentes habrían accedido a sus sistemas, sustraído datos sensibles y tratado posteriormente de extorsionarla. Los daños derivados de este incidente se estimaron en cerca de un millón de euros.

    La dimensión de KillSwitch ha requerido la colaboración de organismos policiales y judiciales de Bélgica, Finlandia, Alemania, Grecia, Países Bajos, Rumanía, España, Suiza, Reino Unido y Estados Unidos, además de Europol y Eurojust.

    Alexandru Nicola Stoica, investigador sénior de amenazas en Bitdefender DracoTeam, destaca precisamente el alcance de esa cooperación: «Esta acción demuestra el poder de la colaboración entre los sectores de seguridad público y privado a la hora de desmantelar operaciones delictivas».