Categoría: Uncategorized

  • Los datos de miles de compradores gallegos, a la venta en la dark web

    Los datos de miles de compradores gallegos, a la venta en la dark web

    Un actor de amenazas afirma tener en su poder una supuesta base de correos del sitio comerciodomorrazo.es, un portal de comercio electrónico para negocios y tiendas centrado en una región determinada de Pontevedra.

    Está todo en español, así que tuve que probar y traducir los nombres de los campos al inglés para vosotros, chicos», señala el pirata informático en una publicación en la dark web.

    El hacker dice disponer de datos personales como correos electrónicos, nombres completos, teléfonos, localidades e incluso direcciones IP.  También habría conseguido fechas de suscripción, de último envío y estadísticas internas del sistema de mailing. 

    Lo más preocupante de la filtración es la presencia de un campo llamado ‘Password’, que el atacante describe como un código de SSO almacenado en texto plano. Aunque no sea una contraseña tradicional, cualquier token o clave sin cifrar supone un riesgo serio si permite acceder a algún panel o servicio.

    Por qué es preocupante para los clientes

    La gravedad de la brecha radica en que estos datos pueden utilizarse para campañas de spam, phishing dirigido o suplantación de identidad. 

    Además, la exposición de un token en texto plano podría facilitar un acceso no autorizado a sistemas internos, dependiendo de cómo estuviera implementado. 

    Comercio do Morrazo es una plataforma online que agrupa y promociona comercios locales de la comarca del Morrazo (incluyendo municipios como Cangas, Moaña o Bueu) y que cuenta con un marketplace, campañas de fidelización y boletines de noticias.

    A través del sitio, los usuarios pueden registrarse para recibir información de promociones, eventos y ventajas vinculadas al consumo en comercios de la zona, y muchos establecimientos utilizan la plataforma como canal de comunicación directa con clientes.

    Desde Escudo Digital nos hemos puesto en contacto con el portal para aclarar lo ocurrido y actualizaremos la información si recibimos respuesta.

  • Un laboratorio español de fertilidad, víctima de un ataque de ransomware

    Un laboratorio español de fertilidad, víctima de un ataque de ransomware

    El laboratorio español iGLS, especializado en diagnóstico genético aplicado a la reproducción asistida, ha sido víctima de un ataque de ransomware que ha derivado en la presunta filtración de un gran volumen de información.

    El actor de amenazas presume de haberse hecho con 510 GB de datos sensibles pertenecientes a la compañía alicantina. 

    Por ahora se desconoce el rescate que el grupo de ciberdelincuentes habría pedido al laboratorio. No obstante, la empresa tiene una semana de plazo para cumplir con las exigencias de los cibermalos.

    Tampoco hay información respecto al alcance real de la brecha y si los sistemas de iGLS han llegado a ser cifrados. 

    Payload es un actor relativamente reciente dentro del ecosistema cibercriminal. Esta banda opera mediante un modelo clásico de doble extorsión: primero obtiene acceso a la red de la víctima (por phishing, credenciales robadas o vulnerabilidades) y luego exfiltra grandes volúmenes de datos sensibles. Este colectivo cifra los archivos con la extensión .payload, empleando algoritmos robustos como ChaCha20 y Curve25519. 

    Durante el ataque, el grupo suele eliminar sombras de volumen, registros de eventos y desactivar servicios de backup y antivirus para dificultar la recuperación de información. Finalmente, amenaza con publicar los datos robados en su portal de la dark web si la víctima no negocia el rescate, presionando tanto por el daño operativo como por el riesgo reputacional.

    La banda comenzó a actuar el pasado mes de febrero. En total, hasta ahora se le han atribuido al menos 17 víctimas públicas, entre ellas organizaciones de agricultura, manufactura, telecomunicaciones, energía y salud, en países como EE.UU., Italia, México, Filipinas o Egipto. 

    Los cibermalos podrían haber robado datos extremadamente sensibles

    iGLS es un laboratorio centrado en genética e inmunología reproductiva que presta servicios a clínicas de fertilidad y centros médicos. Entre sus actividades se incluyen pruebas preconcepcionales, diagnóstico genético preimplantacional, test prenatales y estudios relacionados con problemas de infertilidad. Este tipo de servicios implica el tratamiento de información extremadamente delicada.

    En sus sistemas pueden almacenarse datos genéticos de pacientes, historiales médicos completos, información sobre tratamientos de reproducción asistida y datos personales tanto de pacientes como de donantes. No obstante, payload no ha aclarado qué tipo de información tiene en su poder. 

    La posible exposición de esta información no solo compromete la privacidad de los afectados, sino que también puede tener implicaciones éticas, legales y reputacionales de gran alcance.

    Desde Escudo Digital hemos tratado de ponernos en contacto con la empresa atacada y actualizaremos la información si recibimos respuesta por su parte. 
     

  • La ciudad de Los Ángeles, en jaque por un ataque de ransomware

    La ciudad de Los Ángeles, en jaque por un ataque de ransomware

    La ciudad de Los Ángeles, en EE.UU., se ha visto afectada por un ciberataque que ha paralizado parte de sus servicios. 

    El ataque se detectó el pasado viernes, 20 de marzo, cuando los atacantes listaron a la ciudad en su página de filtraciones de la dark web, indicando haber robado 159,9 GB de información, organizada en 779 archivos. 

    A diferencia de los ataques tradicionales de ransomware, que bloquean el acceso a sistemas mediante cifrado, WorldLeaks centra su estrategia en la exfiltración de datos, utilizando la amenaza de su divulgación pública como método de extorsión. 

    Esto permite al grupo ejercer presión sobre las organizaciones afectadas sin necesidad de inutilizar completamente sus sistemas, una táctica que ha ido ganando popularidad entre los ciberdelincuentes que apuntan a entidades públicas y grandes corporaciones.

    El ataque llevó a restringir temporalmente el acceso a ciertas plataformas internas del metro de Los Ángeles. Esto afectó especialmente a los monitores de llegada de trenes en estaciones, así como a la recarga online de las tarjetas TAP, lo que obligó a muchos usuarios a utilizar métodos físicos para realizar pagos y consultas. 

    A pesar de estas interrupciones, el servicio de transporte continuó funcionando, y según el consistorio de la ciudad, no se han comprometido datos personales de pasajeros ni de empleados. Las autoridades continúan revisando los sistemas y trabajando para restaurar el acceso completo a todas las plataformas afectadas.

    WorldLeaks se constituyó el año pasado como una evolución del grupo Hunters International. Tras la presión de las autoridades y cambios en su organización, decidió centrarse exclusivamente en robar datos y amenazar con su publicación, dejando de lado el cifrado de archivos tradicional. 

    Sus objetivos suelen ser organizaciones que manejan información sensible y que tienen la capacidad de pagar rescates, como gobiernos locales, sistemas de transporte y grandes empresas. Este tipo de ataques refleja una tendencia creciente: los actores de ransomware ahora buscan víctimas que, por su dependencia tecnológica y la sensibilidad de sus datos, puedan verse obligadas a ceder a la extorsión.

    Otro ataque ‘cercano’

    El incidente de Los Ángeles se suma a otros recientes en California, como el de Foster City, en los que los ataques de ransomware han llevado a declarar estados de emergencia. En esta ocasión la atribución corresponde al grupo LockBit 3.0, conocido por implementar ransomware de tipo as-a-service, el cual sí cifra los sistemas de sus víctimas para exigir rescates. 

    Este último ataque paralizó temporalmente plataformas de pago, trámites administrativos y comunicaciones internas, aunque los servicios críticos, como emergencias policiales y 911, permanecieron operativos.

  • El currículum falso: la nueva trampa para robar credenciales y minar criptos

    El currículum falso: la nueva trampa para robar credenciales y minar criptos

    Una campaña de phishing está atacando entornos corporativos de habla francesa con CV falsos que tras robar información despliegan mineros de criptomonedas. “La campaña utiliza archivos VBScript disfrazados de documentos de currículum, enviados a través de correos electrónicos de phishing”, afirmaron los investigadores de Securonix Shikha Sangwan, Akshay Gaikwad y Aaron Beardslee en un informe compartido con The Hacker News.

    La campaña, bautizada como FAUX#ELEVATE por la empresa de ciberseguridad, destaca por el abuso de infraestructuras y servicios legítimos, como Dropbox para el almacenamiento de cargas útiles, sitios de WordPress marroquíes para alojar la configuración de comando y control (C2), y la infraestructura SMTP de mail[.]ru para exfiltrar archivos del escritorio y credenciales de navegador robadas.

    El proceso

    El archivo inicial es un Visual Basic Script (VBScript) que, al abrirse, muestra un mensaje de error falso en francés, engañando a los destinatarios para que piensen que el archivo está dañado. Sin embargo, lo que ocurre es que el script ejecuta una serie de comprobaciones para evadir entornos de prueba) y entra en un bucle persistente de Control de Cuentas de Usuario (UAC), que solicita a los usuarios ejecutarlo con privilegios de administrador.

    De las 224.471 líneas del script, solo 266 contienen código ejecutable real. El resto está plagado de comentarios basura con frases aleatorias en inglés, lo que infla el tamaño del archivo a 9.7 MB.

    “El malware también utiliza un filtro de unión a dominio mediante WMI (Windows Management Instrumentation), asegurando que las cargas útiles solo se entreguen en ordenadores de empresa, excluyendo por completo los sistemas domésticos independientes”, afirmaron los investigadores.

    En cuanto el dropper logra privilegios administrativos, desactiva los controles de seguridad y borra sus huellas: configura rutas de exclusión en Microsoft Defender para todas las letras de unidades principales (de la C a la I), desactiva el UAC mediante un cambio en el Registro de Windows y se elimina a sí mismo.

    Robo de datos

    Entre las herramientas utilizadas para facilitar el robo de credenciales se encuentra un componente que aprovecha el proyecto ChromElevator para extraer datos sensibles de navegadores basados en Chromium, evadiendo las protecciones de cifrado ligado a la aplicación (ABE).

    Los datos de los navegadores se exfiltran utilizando dos cuentas de remitente de mail[.]ru separadas (“olga.aitsaid@mail.ru” y “3pw5nd9neeyn@mail.ru”) que comparten la misma contraseña a través de SMTP hacia otra dirección de correo operada por el atacante («vladimirprolitovitch@duck.com»).

    Una vez ejecutadas las actividades de robo y exfiltración, la cadena de ataque inicia una limpieza agresiva de todas las herramientas descargadas en un intento por minimizar la huella forense, dejando atrás únicamente los artefactos del minero y del troyano.

    Esta campaña es particularmente peligrosa para los equipos de seguridad por la velocidad de ejecución: la cadena completa se completa en aproximadamente 25 segundos desde la ejecución inicial del VBS hasta la exfiltración.

  • Cómo proteger tu hogar de las nuevas amenazas invisibles que llegan por internet

    Cómo proteger tu hogar de las nuevas amenazas invisibles que llegan por internet

    La tremenda evolución tecnológica que ha experimentado la sociedad en los últimos años ha propiciado que los hogares hayan dejado de ser únicamente espacios físicos, para convertirse también en entornos digitales, en los que convergen teletrabajo, domótica y flujo de datos personales.

    Este hecho, en principio positivo, ha encontrado un problema: las ciberamenazas que buscan explorar las vulnerabilidades de nuestra red doméstica. Y es que, aunque no se ven, hay elementos virtuales que pueden acabar por generar graves problemas.

    Con el fin de evitarlo, es necesario protegerse activamente al máximo. La seguridad en la conexión a internet es algo ya básico, que toda persona debe implementar si quiere mantener a salvo su seguridad y privacidad.

    El router como el nuevo guardián de tu casa

    El router actúa como el perímetro de seguridad principal de cualquier vivienda, funcionando como el nodo central que gestiona el tráfico de datos entre el mundo exterior y nuestros dispositivos. Al ser el punto de acceso único, cualquier vulnerabilidad en su configuración puede dejar expuesta la integridad de toda la red local y la información que circula por ella.

    Para garantizar un entorno de navegación seguro, es imperativo tratar este dispositivo como un elemento crítico de la vivienda. Esto requiere no solo sustituir las credenciales de fábrica por contraseñas complejas, sino asegurar que el equipo reciba actualizaciones constantes de su sistema para corregir posibles brechas de seguridad detectadas por los fabricantes.

    Por qué la seguridad de tu conexión es tan importante como la cerradura de tu entrada

    Una conexión desprotegida representa un riesgo que facilita la interceptación de datos sensibles, credenciales bancarias y el acceso remoto a dispositivos privados. De la misma manera que blindamos los accesos físicos a nuestra propiedad, la arquitectura digital del hogar exige protocolos de cifrado robustos que impidan la entrada de terceros no autorizados.

    Para mitigar estos riesgos, la integridad de la señal debe estar respaldada por infraestructuras solventes que cumplan con los estándares europeos de ciberseguridad. En este contexto, el papel de operadores como Orange es clave para garantizar que nuestra conexión esté segura, ya que su tecnología de nueva generación no solo asegura velocidad, sino que también implementa capas de protección proactiva desde el nodo central. Al contar con un soporte técnico de referencia, el usuario asegura que su entorno de navegación sea capaz de neutralizar amenazas de forma automatizada, transformando la conexión doméstica en una barrera defensiva inteligente y altamente fiable.

    Consejos sencillos para evitar que tus datos personales caigan en manos equivocadas

    La protección de la información personal no requiere medidas muy complejas, y en ocasiones basta con hábitos básicos de higiene técnica, tales como la diversificación de contraseñas y la activación de sistemas de autenticación de doble factor.

    Paralelamente, es fundamental realizar revisiones periódicas de los permisos concedidos a las aplicaciones y limitar el acceso a datos del usuario que no sean estrictamente necesarios para su funcionamiento. Eso, sumado a la actualización constante de estas, cierra muchas posibles brechas de seguridad.

    Dispositivos conectados: cómo evitar que tu televisión o tu cámara web sean una ventana para extraños

    Los hogares actuales cuentan con una gran cantidad de dispositivos conectados. La seguridad depende de una configuración restrictiva que limite la visibilidad de televisores inteligentes o cámaras de vigilancia ante conexiones externas no verificadas. A menudo, estos dispositivos son el eslabón más débil si se mantienen con los ajustes predeterminados del fabricante.

    Para blindar estos equipos, es recomendable seguir tres pasos clave: cambiar los códigos de acceso de origen, desactivar funciones de control remoto innecesarias y, si el equipo lo permite, segmentar la red para dispositivos inteligentes.

    La tranquilidad de vivir en un entorno digital donde el control lo tienes tú

    La seguridad en internet no se basa en alejarse del mundo digital, sino en aprender a moverse por él con criterio y precaución. El objetivo final es que la tecnología sea un facilitador de bienestar y no una fuente de incertidumbre. Contar con una conexión robusta y el respaldo de un servicio experto permite disfrutar de todas las ventajas del mundo hiperconectado con la certeza de que nuestra privacidad está plenamente bajo nuestro control.

  • Casi siete de cada diez adolescentes han sufrido ciberviolencia en el último año

    Casi siete de cada diez adolescentes han sufrido ciberviolencia en el último año

    El 57% de la población joven de entre 15 y 29 años afirma haber sufrido algún tipo de ciberviolencia en el último año, una incidencia que asciende hasta el 69% entre adolescentes de 15 a 19 años. Además, uno de cada cuatro jóvenes reconoce haber ejercido conductas agresivas en internet o en redes sociales.

    El estudio se basa en una encuesta online realizada a 1.500 jóvenes residentes en España con edades comprendidas entre los 15 y los 29 años, quienes han compartido sus experiencias y percepciones sobre las ciberviolencias. 

    El stalking y los insultos o expresiones difamatorias son las formas de ciberviolencia que la juventud percibe como más habituales, ambas mencionadas por el 64% de las personas jóvenes. Les siguen los discursos de odio (54%) y la difusión de imágenes manipuladas (50%). El control digital de la pareja aparece también como una práctica frecuente para el 48% de la juventud.

    La difusión no consentida de imágenes íntimas es la agresión digital que más preocupa, citada por el 48% de jóvenes, seguida de los fraudes o estafas online (45%) y de las amenazas o extorsiones (35%). No obstante, determinadas prácticas de control digital presentan mayores niveles de tolerancia social: el 21% considera justificable presionar a la pareja para que deje de interactuar con alguien en redes sociales y solo al 34% le parece muy mal el stalking.

    Impacto de la ciberviolencia por género

    El impacto emocional de la ciberviolencia es desigual por género. El 58% de las víctimas reconoce que las agresiones condicionaron su estado emocional o su vida cotidiana y, en el caso de las chicas, el 25% afirma haberse sumido en un estado de apatía tras estas experiencias, diez puntos porcentuales más que los chicos.

    Los autores del estudio enfatizan la necesidad de implementar programas educativos que ayuden a los jóvenes a identificar y manejar situaciones de ciberviolencia. Estos programas deben estar diseñados para aumentar la conciencia sobre los riesgos digitales y proporcionar herramientas para protegerse en línea. La educación en este ámbito es crucial para reducir la incidencia de ciberviolencia.

    Además, el estudio destaca que las redes sociales son un espacio donde la ciberviolencia es especialmente prevalente. La naturaleza anónima y expansiva de las plataformas digitales facilita la propagación de comportamientos dañinos, lo que hace esencial que los jóvenes cuenten con el conocimiento y las habilidades necesarias para navegar de manera segura en estos entornos.

    Las instituciones educativas y las familias juegan un papel fundamental en este sentido. El informe sugiere que las escuelas deben integrar la educación digital en sus currículos, mientras que las familias deben fomentar un diálogo abierto sobre las experiencias en línea de los jóvenes. La colaboración entre estos actores es vital para crear un entorno seguro.

    Políticas efectivas contra la ciberviolencia

    El estudio también señala que la colaboración entre el sector público y privado es esencial para desarrollar políticas efectivas que aborden la ciberviolencia. Las empresas tecnológicas, en particular, pueden desempeñar un papel clave al implementar medidas de seguridad y moderación en sus plataformas para proteger a los usuarios jóvenes.

    A pesar de los desafíos que plantea la ciberviolencia, el estudio identifica oportunidades para mejorar la situación actual. La innovación tecnológica puede ser una aliada en la lucha contra este problema, mediante el desarrollo de herramientas que ayuden a prevenir y detectar comportamientos perjudiciales en línea. 

    El estudio concluye que, aunque se han logrado avances en la comprensión de la ciberviolencia, queda mucho por hacer para garantizar la seguridad de los jóvenes en el entorno digital. La cooperación entre gobiernos, instituciones educativas, familias y el sector privado es esencial para abordar este problema de manera efectiva y sostenible.

    Ante esta situación, Fad Juventud ha lanzado la campaña ‘Desconecta la ciberviolencia’, centrada en el papel de víctimas, agresores y testigos de la violencia digital, así como en la necesidad de implicar a las familias y fomentar el diálogo. La iniciativa se completa con un nuevo programa educativo orientado a prevenir el ciberacoso en los centros escolares.

  • El gigante educativo detrás de Canvas sufre un ciberataque que afecta a 8.800 escuelas y universidades

    El gigante educativo detrás de Canvas sufre un ciberataque que afecta a 8.800 escuelas y universidades

    La tecnológica educativa Instructure, responsable de la plataforma Canvas, investiga un ciberataque que podría haber expuesto millones de datos de estudiantes, profesores y personal administrativo. El incidente afectaría a miles de instituciones educativas en distintos países.

    La herramienta se utiliza para administrar cursos, entregar tareas, evaluar alumnos y mantener la comunicación entre docentes y estudiantes.

    Según datos que han comenzado a trascender, los responsables del ataque aseguran haber obtenido información sobre 8.809 organizaciones educativas, entre ellas universidades, distritos escolares y plataformas de aprendizaje digital, repartidas en distintos países.

    Los ciberdelincuentes afirman haber robado 280 millones de registros

    El grupo ShinyHunters, conocido por protagonizar importantes filtraciones de datos durante los últimos años, se ha atribuido la autoría del incidente.

    Los atacantes sostienen que lograron extraer alrededor de 280 millones de registros asociados a usuarios de Canvas.

    Entre la información supuestamente comprometida figuran nombres de usuario, direcciones de correo electrónico, mensajes privados y otros datos vinculados a matrículas e interacciones dentro de la plataforma educativa.

    Las cifras son especialmente elevadas si se tiene en cuenta el volumen de usuarios que manejan las instituciones afectadas.

    Algunos centros habrían sufrido exposiciones de decenas de miles de registros, mientras que otros podrían enfrentarse a filtraciones que superarían varios millones de datos.

    El grupo asegura además que consiguió acceder a grandes cantidades de información utilizando distintas funciones internas de exportación de datos disponibles en Canvas, incluyendo APIs de usuario, herramientas de aprovisionamiento y sistemas avanzados de consulta de información.

    Canvas, una pieza clave para universidades y colegios

    Canvas se ha convertido en una infraestructura esencial para el sector educativo digital. Millones de alumnos y profesores utilizan diariamente la plataforma para acceder a materiales de estudio, enviar trabajos, consultar notas o participar en clases virtuales.

    La expansión de este tipo de sistemas se aceleró especialmente tras la pandemia, cuando universidades y centros educativos de todo el mundo reforzaron sus entornos online para mantener la actividad académica.

    Precisamente por esa enorme dependencia tecnológica, un incidente de estas características puede tener consecuencias especialmente importantes. Y es que, las plataformas educativas almacenan información muy valiosa para los ciberdelincuentes, desde datos personales hasta historiales académicos o comunicaciones privadas.

    Además, las universidades suelen manejar enormes bases de datos conectadas a múltiples sistemas internos, lo que incrementa la superficie de exposición frente a ataques sofisticados.

    Varias universidades ya investigan posibles impactos

    Aunque Instructure confirmó que se encuentra analizando el incidente, distintas instituciones académicas han comenzado ya sus propias investigaciones internas para determinar si sus sistemas o usuarios podrían haberse visto afectados.

    Entre ellas figura la University of Colorado Boulder, que reconoció estar al tanto de una brecha relacionada con la empresa matriz de Canvas y señaló que el incidente tendría alcance nacional e internacional.

    También Rutgers University indicó que continúa monitorizando la situación mientras mantiene operativa la plataforma para estudiantes y personal docente.

    Por su parte, la Tilburg University explicó que todavía no puede confirmar si la información de alumnos y trabajadores de la institución se ha visto comprometida y que continúa solicitando aclaraciones técnicas adicionales al proveedor tecnológico.

    El sector educativo, cada vez más expuesto a los ciberataques

    El ataque contra Instructure vuelve a poner sobre la mesa el creciente interés de los grupos criminales por el sector educativo. Durante los últimos años, universidades, escuelas y plataformas académicas se han convertido en objetivos prioritarios debido al enorme volumen de datos personales que almacenan.

    A diferencia de otros sectores, muchas instituciones educativas operan con infraestructuras complejas y grandes redes distribuidas entre campus, dispositivos personales y plataformas externas, algo que dificulta enormemente la protección total frente a amenazas avanzadas.
  • El colapso del tiempo: cuando el atacante multiplica su velocidad por cuatro con IA

    El colapso del tiempo: cuando el atacante multiplica su velocidad por cuatro con IA

    Estamos ante un cambio de paradigma. Hemos pasado de percibir a la IA como un “helper” o ayudante de los ciberdelincuentes a enfrentarnos a ello como un elemento activo de desestabilización. Y eso nos obliga a hacer cambios urgentes en la defensa de las organizaciones. 

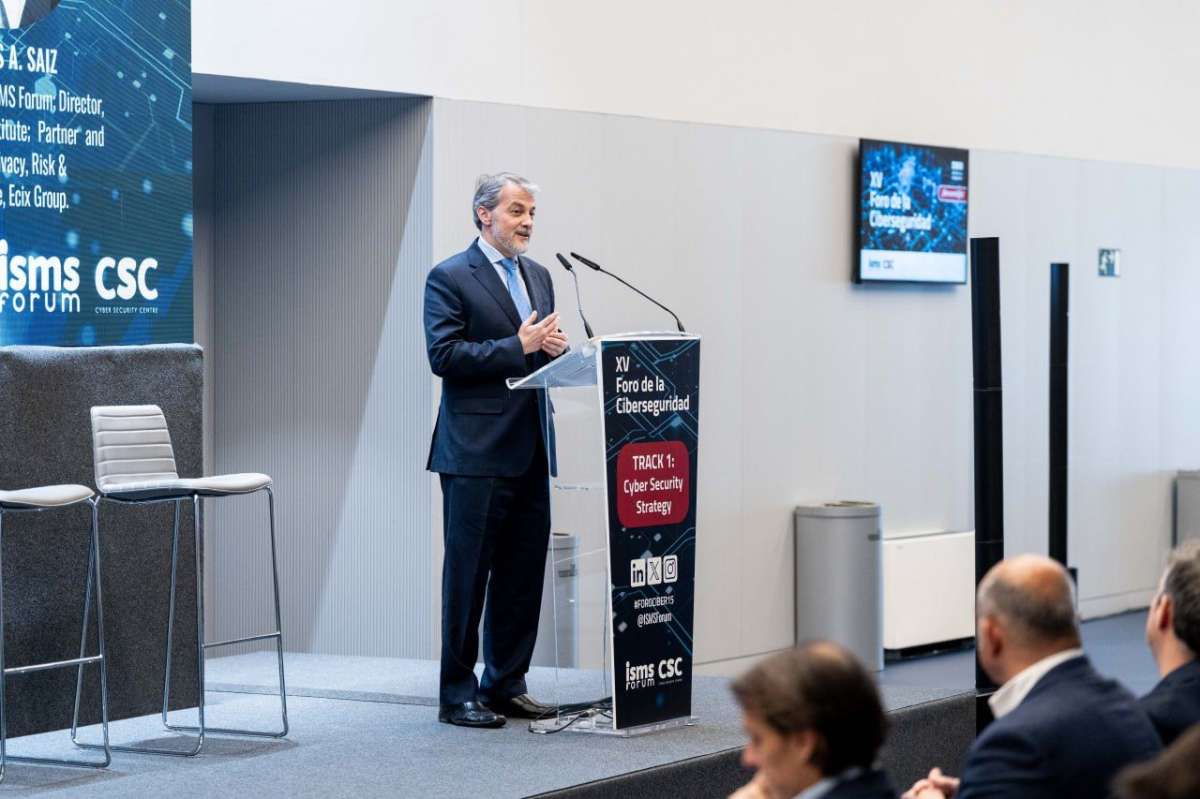
    Durante la jornada organizada por ISMS, de la que Escudo Digital es un año más media partner, ponentes y conferencistas hicieron en sus intervenciones continuas referencias a la presentación, filtración y posterior cuarentena del modelo de inteligencia artificial de vanguardia Claude Mythos, desarrollado por la empresa Anthropic hace apenas unos días, a principios de abril de 2026.  

    En sus primeras pruebas, este modelo demostró capacidades sin precedentes en ciberseguridad, siendo capaz de encontrar y explotar automáticamente vulnerabilidades de software (zero-day) con mayor eficiencia que los expertos humanos.  

    Mythos, inicialmente diseñado como un modelo de lenguaje generalista, reveló una habilidad excepcional para analizar grandes bases de código y encontrar fallos de seguridad, incluyendo vulnerabilidades ocultas por más de 20 años en sistemas operativos, y crear exploits autónomos para aprovechar esos fallos. 

    Pese a que Anthropic ha decidido no dar salida al modelo, su aparición ha puesto de relieve que la inteligencia artificial se ha convertido en una infraestructura crítica que puede ser utilizada tanto para una defensa sólida como para ataques sin precedentes, cambiando el foco hacia una ciberseguridad proactiva e impulsada por IA. 

    Para el experto de Palo Alto Networks, estas nuevas capacidades de la IA generan dos grandes problemas: que permiten saltar eslabones en la cadena de ataque y que éste es mucho más rápido. “La gran novedad es el colapso del tiempo. Ahora el tiempo desde el acceso inicial a la exfiltración es de solo 25 minutos”, advirtió. 

    Serrano explicó que la velocidad de los atacantes se ha multiplicado por cuatro en el último año, exponiendo a las organizaciones a un reto sin precedentes: el humano debe acercarse al tiempo de respuesta de una máquina. “Ya no es una opción no parchear. La IA es persistente y trabaja 24/7”, insistió. 

    En su opinión, la inteligencia artificial debe ser combatida por inteligencia artificial. En esta línea, explico las tres grandes líneas que su empresa propone para enfrentarse a los nuevos atacantes: evaluación, protección y plataformización. “El viejo enfoque de SOCS aislados no puede seguir el ritmo de un ataque de 25 minutos. La automatización debe estar incrustada en toda la operación”, dijo. 

    AESIA trabaja en la responsabilidad de la IA agéntica 

    La jornada, que congregó a más de 900 asistentes, se abrió con el testimonio de Javier Torres, secretario general de AESIA, quien explicó las claves de funcionamiento de una institución que agrupa a 35 personas y que, según dijo “no tiene como prioridad sancionar, sino ayudar a crear confianza y sistemas de inteligencia artificial seguros”. 

    Torres explicó que la agencia española está ayudando a países como Marruecos, Serbia o Turquía a desarrollar su legislación sobre inteligencia artificial y anunció que en mayo se publicará el primer borrador que regulará la responsabilidad sobre la IA agéntica. 

  • Los datos de más de un centenar de políticos portugueses, expuestos por un ciberdelincuente

    Los datos de más de un centenar de políticos portugueses, expuestos por un ciberdelincuente

    Una brecha de seguridad en la agencia creativa BLAT Studio, con sede en Lisboa, ha dejado al descubierto datos personales de políticos lusos, además de credenciales vinculadas a asociaciones estudiantiles universitarias. 

    El aspecto más crítico de la filtración afecta directamente a representantes políticos del Partido Socialdemócrata (PSD) de Portugal. En concreto, se habrían comprometido 127 registros correspondientes a diputados.

    Entre los detalles a los que habrían tenido acceso los ciberdelincuentes, hay nombres completos, direcciones físicas, números de teléfono, correos electrónicos personales y profesionales, cargos y posiciones dentro del partido y enlaces a sus redes sociales (Facebook, Instagram, Twitter, TikTok, YouTube y LinkedIn).

    Así, la brecha de seguridad abre la puerta a que los afectados reciban campañas de phising altamente dirigidas y suplantación de identidad, pero también implica posibles riesgos para su seguridad física. 

    Otros afectados

    El acceso no autorizado también afecta a asociaciones estudiantiles de diversas universidades portuguesas, como ISCAL (Instituto Superior de Contabilidade e Administração de Lisboa), IST (Instituto Superior Técnico), FADU (Faculdade de Arquitetura y Diseño) y ESML (Escola Superior de Música de Lisboa).

    Respecto a ellas se han identificado 119 direcciones de correo electrónico junto con credenciales cifradas mediante bcrypt y codificadas en Base64.

    El incidente incluye, asimismo, la filtración de más de 1 millón de líneas de comunicaciones internas de BLAT Studio con sus clientes. Dichos registros contienen cuerpos de mensajes, marcas de tiempo, identificadores de usuario y archivos adjuntos. 

    El incidente ha sido atribuido al actor de amenazas conocido como Boogeymann, un pirata informático sin demasiada trayectoria o que está operando con ese seudónimo de manera temporal. 

  • Bulgaria facilitó la exportación de herramientas de espionaje a regímenes represivos, según un informe

    Bulgaria facilitó la exportación de herramientas de espionaje a regímenes represivos, según un informe

    El Gobierno de Bulgaria autorizó a una empresa local de tecnología de vigilancia a exportar sus sistemas a países con historiales conocidos de violaciones de derechos humanos.  

    Entre 2018 y 2024, las autoridades búlgaras concedieron licencias de exportación para equipos de interceptación de comunicaciones y software de monitorización a países donde existía un riesgo claro de que estas herramientas se usaran para represión interna.

    Así lo señala un informe de Human Rights Watch, quien habría revisado documentos oficiales de control de exportaciones para realizar dichas afirmaciones. 

    Entre los destinos de estas exportaciones figuran territorios con antecedentes de vigilancia de opositores, periodistas y activistas. Algunos de los países receptores fueron Azerbaiyán, Bahréin, Brasil, República Dominicana, El Salvador, Ghana, Guatemala, Israel, Jordania, Malasia, México, Marruecos, Panamá, Serbia y Emiratos Árabes Unidos.

    El documento subraya que este tipo de tecnología puede utilizarse para espiar llamadas, mensajes y otras comunicaciones digitales. Además, el informe recoge que algunas de estas herramientas están diseñadas para explotar vulnerabilidades en la infraestructura global de telecomunicaciones, lo que permite interceptar datos sin que los usuarios sean conscientes.

    Espionaje desde la red, no desde el dispositivo

    La compañía en cuestión es Circles, con sede en Bulgaria (y vinculada originalmente a Chipre). A diferencia del spyware que infecta teléfonos, sus sistemas suelen operar a nivel de red, aprovechando vulnerabilidades o accesos en la infraestructura de telefonía para obtener llamadas, mensajes, metadatos y localización.

    Este tipo de tecnología forma parte del ecosistema global de vigilancia como servicio, donde empresas privadas venden capacidades de espionaje a gobiernos. 

    Dentro de este panorama, hay compañías como NSO Group, conocida por su software Pegasus, que infecta directamente dispositivos móviles, mientras que Circles se centra más en la interceptación desde la red, sin necesidad de comprometer el teléfono del objetivo.

    Human Rights Watch critica que el sistema europeo de control de exportaciones de tecnología de vigilancia sigue siendo débil y poco transparente, lo que facilita que estas herramientas acaben en manos de Gobiernos con historial de represión.