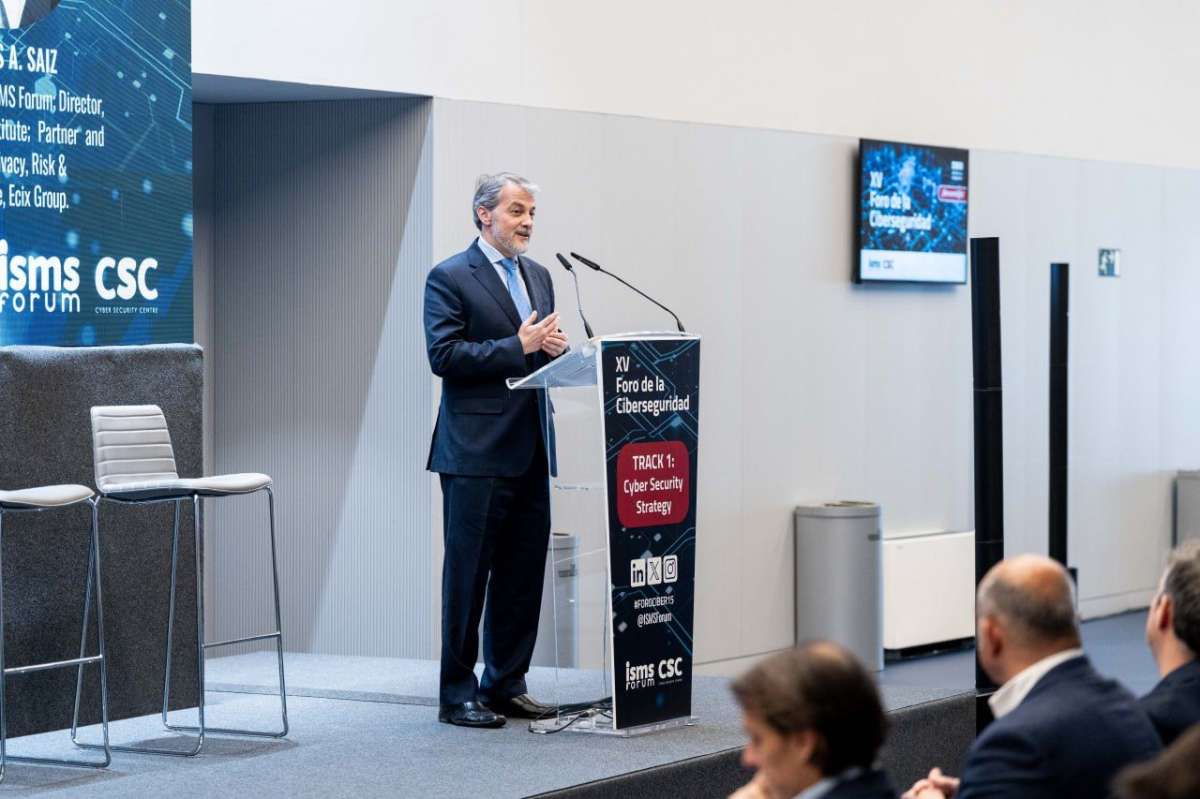
Estamos ante un cambio de paradigma. Hemos pasado de percibir a la IA como un “helper” o ayudante de los ciberdelincuentes a enfrentarnos a ello como un elemento activo de desestabilización. Y eso nos obliga a hacer cambios urgentes en la defensa de las organizaciones.
Durante la jornada organizada por ISMS, de la que Escudo Digital es un año más media partner, ponentes y conferencistas hicieron en sus intervenciones continuas referencias a la presentación, filtración y posterior cuarentena del modelo de inteligencia artificial de vanguardia Claude Mythos, desarrollado por la empresa Anthropic hace apenas unos días, a principios de abril de 2026.
En sus primeras pruebas, este modelo demostró capacidades sin precedentes en ciberseguridad, siendo capaz de encontrar y explotar automáticamente vulnerabilidades de software (zero-day) con mayor eficiencia que los expertos humanos.
Mythos, inicialmente diseñado como un modelo de lenguaje generalista, reveló una habilidad excepcional para analizar grandes bases de código y encontrar fallos de seguridad, incluyendo vulnerabilidades ocultas por más de 20 años en sistemas operativos, y crear exploits autónomos para aprovechar esos fallos.
Pese a que Anthropic ha decidido no dar salida al modelo, su aparición ha puesto de relieve que la inteligencia artificial se ha convertido en una infraestructura crítica que puede ser utilizada tanto para una defensa sólida como para ataques sin precedentes, cambiando el foco hacia una ciberseguridad proactiva e impulsada por IA.
Para el experto de Palo Alto Networks, estas nuevas capacidades de la IA generan dos grandes problemas: que permiten saltar eslabones en la cadena de ataque y que éste es mucho más rápido. “La gran novedad es el colapso del tiempo. Ahora el tiempo desde el acceso inicial a la exfiltración es de solo 25 minutos”, advirtió.
Serrano explicó que la velocidad de los atacantes se ha multiplicado por cuatro en el último año, exponiendo a las organizaciones a un reto sin precedentes: el humano debe acercarse al tiempo de respuesta de una máquina. “Ya no es una opción no parchear. La IA es persistente y trabaja 24/7”, insistió.
En su opinión, la inteligencia artificial debe ser combatida por inteligencia artificial. En esta línea, explico las tres grandes líneas que su empresa propone para enfrentarse a los nuevos atacantes: evaluación, protección y plataformización. “El viejo enfoque de SOCS aislados no puede seguir el ritmo de un ataque de 25 minutos. La automatización debe estar incrustada en toda la operación”, dijo.
AESIA trabaja en la responsabilidad de la IA agéntica
La jornada, que congregó a más de 900 asistentes, se abrió con el testimonio de Javier Torres, secretario general de AESIA, quien explicó las claves de funcionamiento de una institución que agrupa a 35 personas y que, según dijo “no tiene como prioridad sancionar, sino ayudar a crear confianza y sistemas de inteligencia artificial seguros”.
Torres explicó que la agencia española está ayudando a países como Marruecos, Serbia o Turquía a desarrollar su legislación sobre inteligencia artificial y anunció que en mayo se publicará el primer borrador que regulará la responsabilidad sobre la IA agéntica.
Deja una respuesta