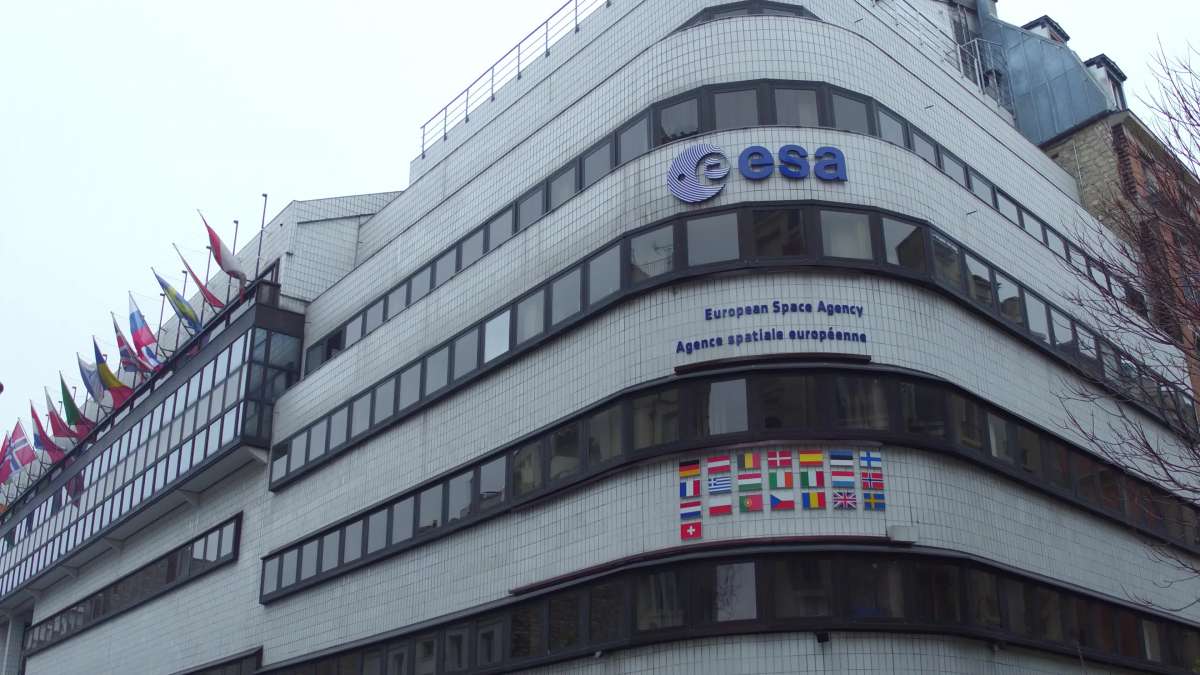
La Agencia Espacial Europea (ESA) ha confirmado una brecha de seguridad que ha afectado a un número limitado de servidores externos. La admisión pública de vulnerabilidad constituye una novedad en la principal organización espacial de Europa.
Número reducido de servidores externos
La agencia restó importancia al incidente subrayando su alcance limitado: “Nuestros análisis realizados hasta ahora indican que solo un número muy reducido de servidores externos podría haberse visto afectado. Estos servidores dan apoyo a actividades de ingeniería colaborativa no clasificadas dentro de la comunidad científica. Todos los actores pertinentes han sido informados y proporcionaremos nuevas actualizaciones en cuanto haya información adicional disponible”.
Al cierre de esta edición, los detalles sobre el vector del ataque, los autores o la información contenida en las posibles filtraciones de datos continúan siendo escasos. La ESA explicó que los servidores operan fuera de sus defensas corporativas principales. Es decir, probablemente estén alojados por colaboradores externos para investigaciones compartidas en misiones como observación de la Tierra o exploración planetaria.
Toque de atención
A pesar de no estar clasificados, estas plataformas acostumbran a manejar esquemas de ingeniería, datos de simulación y telemetría que podrían ayudar indirectamente a adversarios a apuntar contra infraestructuras espaciales. Expertos en ciberseguridad consideran lo sucedido una llamada de atención para el sector espacial.
“Los actores estatales suelen sondear agencias espaciales en busca de propiedad intelectual”, indicó la doctora Elena Vasquez, analista de inteligencia de amenazas en CyberSpace Watch. “Incluso los datos no clasificados alimentan ataques a la cadena de suministro, como se vio en el hackeo de Viasat en 2023 durante la invasión rusa de Ucrania”, apuntó.
Mayor exigencia en seguridad
La ESA no ha informado de interrupciones en operaciones principales, incluidos los lanzamientos del Ariane 6 o el procesamiento de datos del telescopio Euclid. Pero está claro que, a partir de este momento, socios de la comunidad científica (desde universidades hasta compañías privadas como Airbus) podrían enfrentarse a una auditoría más exigente sobre la seguridad de sus dispositivos.
Mientras prosigue el trabajo para conocer el alcance de la intrusión, la transparencia de la ESA podría ver reforzada su confianza. Aunque también manifiesta la necesidad de arquitecturas zero-trust en redes extendidas. La previsión es que lleguen nuevas actualizaciones pronto a la espera de una nueva normativa en ciberseguridad espacial en la Unión Europea.
Deja una respuesta