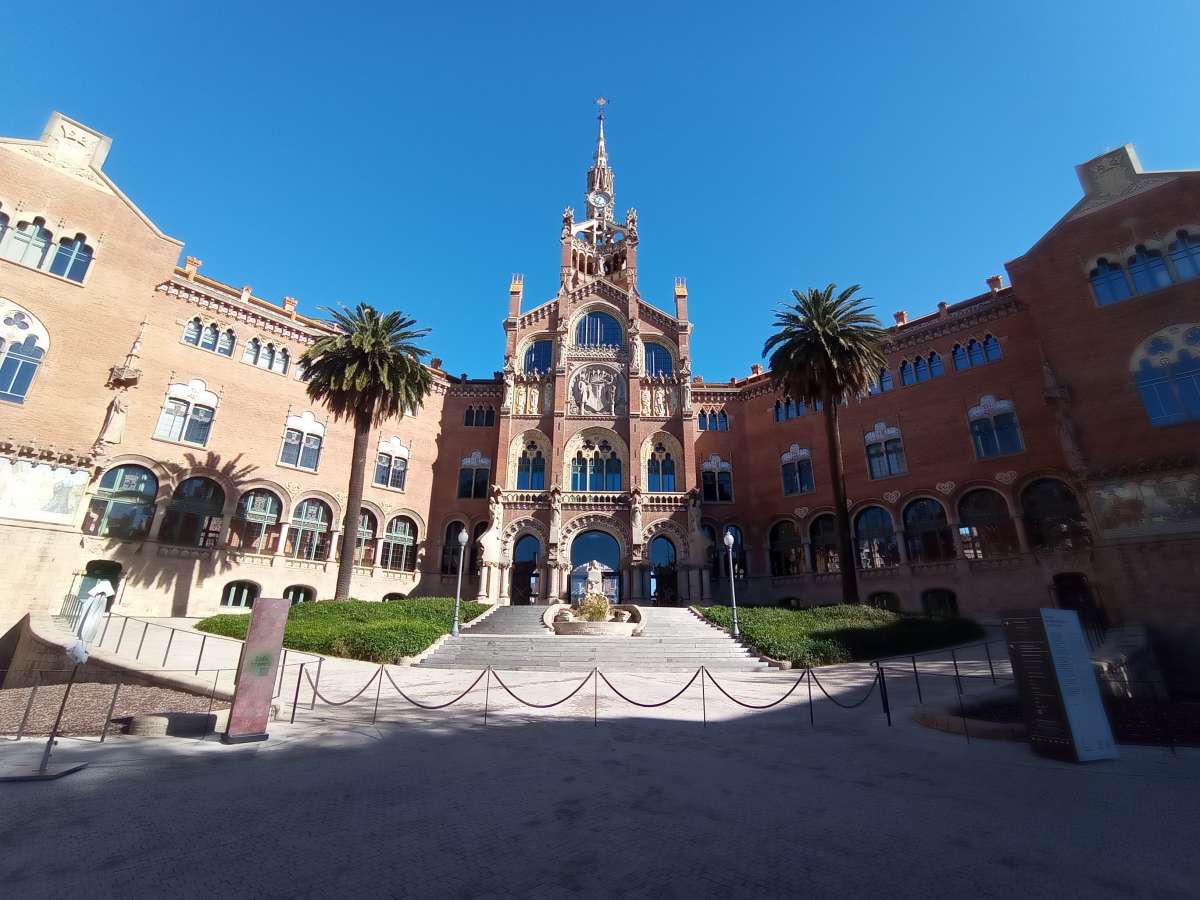
El grupo de ransomware The Gentlemen asegura haber comprometido los sistemas del Hospital de la Santa Creu i Sant Pau de Barcelona y lo ha incluido entre sus supuestas víctimas. La reivindicación ha sido detectada este viernes, 2 de octubre, por servicios especializados en el seguimiento de grupos de ransomware, aunque el incidente permanece pendiente de verificación y no existe por el momento una confirmación pública del hospital sobre una intrusión o una posible filtración de información. Los ciberdelincuentes tampoco han especificado qué información habría obtenido ni el volumen de datos supuestamente comprometidos.
Sant Pau dispone de un apartado específico en su web para informar sobre incidentes de seguridad, actualizado este viernes, aunque no recoge por ahora información pública que confirme que The Gentlemen haya penetrado en sus sistemas o haya sustraído datos sanitarios. Tampoco consta, hasta el momento, una confirmación pública del Departament de Salut de la Generalitat.
The Gentlemen es un grupo de ransomware relativamente reciente, pero ya ha sido objeto de análisis por parte de compañías especializadas en ciberseguridad. Microsoft ha documentado su actividad y señala que utiliza un modelo de doble extorsión, en el que los atacantes no solo cifran los sistemas de las víctimas, sino que previamente pueden robar información y utilizar la amenaza de publicarla para aumentar la presión sobre ellas.
La investigación de Unit 42, la unidad de inteligencia de amenazas de Palo Alto Networks, identifica a The Gentlemen como Storm-2697 y sitúa su actividad al menos desde 2025. Posteriormente, el grupo habría evolucionado hacia un modelo de ransomware-as-a-service, en el que diferentes afiliados pueden utilizar la infraestructura y herramientas del grupo para realizar ataques.
El sector sanitario se encuentra entre los objetivos especialmente atractivos para este tipo de organizaciones porque combina dos elementos de enorme valor para los delincuentes: información altamente sensible y una elevada dependencia de los sistemas informáticos para mantener la actividad asistencial.
En aquel caso, el grupo RansomHouse consiguió sustraer alrededor de 4,5 terabytes de información y exigió inicialmente un rescate de 4,5 millones de dólares. El ataque obligó al hospital a desconectar parte de sus sistemas y tuvo consecuencias sobre su actividad asistencial.
Según los datos facilitados posteriormente por el propio Clínic, dejaron de realizarse más de 4.000 analíticas ambulatorias, 300 intervenciones quirúrgicas y más de 11.000 visitas externas durante la fase de afectación.
El incidente tuvo además una segunda dimensión: la información sustraída terminó siendo publicada por los atacantes. Entre los datos figuraban información identificativa y datos de salud de pacientes, además de información relativa a trabajadores, proveedores y otras entidades relacionadas con el hospital.
La Autoridad Catalana de Protección de Datos concluyó posteriormente que el centro no contaba con medidas de seguridad suficientes para una prevención y contención adecuadas del ataque y exigió la adopción de medidas correctoras.
¿Cuánto vale un historial médico?
Una de las razones que explican el interés de los ciberdelincuentes por los hospitales es el valor de la información sanitaria en los mercados clandestinos. Sin embargo, no existe un precio único y estable para un historial médico.
Las estimaciones disponibles son muy variables. Algunos estudios sitúan el valor potencial de un expediente médico completo en cientos de dólares y determinadas fuentes han llegado a estimar cantidades de hasta 1.000 dólares por registro, dependiendo de la cantidad y calidad de la información.
En España se han publicado estimaciones que sitúan el precio de determinados historiales médicos en la dark web entre 30 y 1.000 dólares. Estas cifras deben tomarse como aproximaciones y no como una cotización oficial de los datos sanitarios: el valor depende de la información disponible, su actualidad, la posibilidad de reutilizarla y del mercado clandestino concreto.
En cualquier caso, el atractivo para los delincuentes no se limita a vender el historial. Los datos médicos pueden utilizarse para suplantaciones de identidad, fraude, extorsión y otras actividades ilícitas, mientras que los datos personales asociados pueden incrementar todavía más su utilidad.
Deja una respuesta