Autor: admin

  • Profesionales en atención a víctimas alertan sobre el incremento de las agresiones digitales

    Profesionales en atención a víctimas alertan sobre el incremento de las agresiones digitales

    La presidenta de la Asociación Stop Violencia de Género Digital y directora del Observatorio de Violencia Digital, Encarni Iglesias, y el oficial responsable de la Unidad de Violencia de Género y Menores de la Policía Local de Pinto (Madrid), Jesús Miguel Alonso, han alertado sobre el incremento de las agresiones digitales.

    Por su parte, Jesús Miguel Alonso, ha alertado del incremento de casos en los que la Policía tiene que intervenir. “Llevo 12 años en la Unidad de Violencia de Género y Menores y debo decir que la violencia digital se está incrementando de una forma muy relevante. Es un tipo de violencia que antes no se daba, y que a raíz de las redes sociales no deja de crecer», aseveró.

    «Este tipo de acoso es constante y psicológicamente dramático para las víctimas, y nuestro trabajo se enfoca en gran parte en la prevención, en centros escolares, trabajando con chavales, con docentes y con las familias. Es muy importante que los padres sepan cómo tener un control en materia digital sobre sus hijos, que muchas veces los dejamos en una habitación encerrados para que no molesten. Pensamos que están estudiando, pero tienen el móvil al lado y eso, sin un control de adultos, es muy peligroso», concluyó.

  • El grupo chino APT31 habría espiado durante años a empresas tecnológicas rusas

    El grupo chino APT31 habría espiado durante años a empresas tecnológicas rusas

    El grupo de amenazas persistentes avanzadas APT31, vinculado a intereses estatales chinos, ha estado activo durante años infiltrando empresas tecnológicas rusas, según un reciente informe de la firma rusa de ciberseguridad Positive Technologies.

    APT31, al que también se conoce como Zirconium o Judgement Panda, es un actor estatal que ha operado al menos desde 2010. Sus objetivos incluyen gobiernos, sector defensa, financiero y empresas de alta tecnología.

    En esta campaña, compañía de seguridad destaca la sofisticación de los atacantes y su capacidad para mantener acceso prolongado mediante técnicas de camuflaje y herramientas especializadas.

    Según Positive Technologies, los atacantes utilizaron servicios de nube legítimos, como Yandex Cloud y Microsoft OneDrive, para controlar los sistemas comprometidos y extraer información, dificultando la detección.

    Parte de la operación se realizó a través de tareas programadas que imitaban aplicaciones legítimas y mediante correos de spear-phishing diseñados para engañar a los usuarios y activar cargadores de malware como CloudyLoader y herramientas de movimiento lateral como LocalPlugX.

    El informe también señala que APT31 aplicó tácticas de ‘low and slow’, realizando movimientos estratégicos durante fines de semana y vacaciones, momentos en los que la supervisión de sistemas suele ser más limitada y el personal de ciberseguridad está bastante más mermado. 

    Los ciberdelincuentes chinos incluso recurrieron a perfiles de redes sociales para enviar comandos cifrados a los sistemas infectados, lo que demuestra un alto nivel de planificación y sofisticación.

    El espía que me achuchó

    Este tipo de operaciones tiene particular relevancia, dado que China y Rusia son socios considerados estratégicos y los informes públicos sobre inteligencia entre ambos países no son nada comunes.

    La campaña habría afectado principalmente a empresas que actúan como contratistas o integradores para el Kremlin, lo que aumentaría sustancialmente el valor de la información obtenida.

    La conclusión que se puede extraer de la noticia es que el ciberespionaje no respeta alianzas geopolíticas. 

  • Rusia arresta a un joven emprendedor en ciberseguridad acusándolo de traición

    Rusia arresta a un joven emprendedor en ciberseguridad acusándolo de traición

    Rusia ha detenido a un emprendedor ruso de tan solo 21 años, Timur Kilin, acusándolo formalmente de traición.

    Los detalles del caso permanecen clasificados, pero medios rusos señalan que sus comentarios públicos habrían provocado el descontento oficial, especialmente después de que calificara a Max como “un producto asqueroso” y alertara de la presencia de vulnerabilidades y dependencias de software procedentes de “países no amigos”.

    Kilin había desarrollado un sistema para el escaneo masivo de vulnerabilidades, operaba un servicio de hosting llamado TverHost y hace unos meses había lanzado su propia firma de ciberseguridad, Spide Security. Su actividad pública en Telegram, donde divulgaba fallos de seguridad y criticaba iniciativas estatales, habría sido clave para atraer la atención de las autoridades.

    Matar al mensajero

    Max, la app que criticó, es una plataforma de mensajería respaldada por el Kremlin que se está promoviendo como alternativa nacional a servicios occidentales. Rusia está imponiendo su preinstalación obligatoria en todos los nuevos smartphones, tablets y otros vendidos en el país desde el pasado mes de junio.

    Aunque la herramienta ofrece chats, llamadas y pagos, expertos denuncian que carece de cifrado de extremo a extremo y está profundamente integrada con sistemas gubernamentales, lo que la convierte en una herramienta potencial de vigilancia masiva. Max sustituye en la lista de apps obligatorias a otro servicio de mensajería llamado VK Messenger, perteneciente a VKontatke (empresa fundada por Pavel Durovl, también creador de Telegram).

    La detención de Kilin se suma a una creciente ola de acciones contra profesionales tecnológicos en Rusia, tanto expertos del sector como usuarios comunes de Internet. El clima represivo se ha intensificado en los últimos años, especialmente en torno a la divulgación de vulnerabilidades, la crítica pública a servicios estatales o la colaboración internacional en materia de ciberseguridad.

    En 2023, por ejemplo, Ilya Sachkov, cofundador de la reconocida firma Group-IB, fue condenado a 14 años en una colonia penal por supuesta traición, acusado de compartir información con autoridades estadounidenses. No es un caso aislado: otros investigadores y especialistas han sido procesados por cargos similares.

  • Secuestro silencioso de cuentas, suplantaciones y el fraude del hijo en apuros, estafas más destacadas de WhatsApp en 2025

    Secuestro silencioso de cuentas, suplantaciones y el fraude del hijo en apuros, estafas más destacadas de WhatsApp en 2025

    WhatsApp, una de las aplicaciones de mensajería más populares, cuenta con más de 3.000 millones de usuarios en todo el planeta. Los cibermalos buscan explotar este ‘caladero’ como canal destacado para distribuir sus engaños o como destino final de sus fraudes.
    La compañía de ciberseguridad Check Point Software advierte de que esta red se ha convertido en uno de los principales vectores de fraude digital durante el año que termina. WhatsApp congrega algunas de las estafas más extendidas y efectivas, porque la ingeniería social se aprovecha de la confianza en contactos o marcas conocidas, la urgencia y la inmediatez propias de la mensajería instantánea.

    También ha identificado los fraudes más importantes de 2025 con WhatsApp como foco,  como el del “hijo en apuros”, en el que las víctimas reciben un mensaje desde un número de teléfono desconocido en los que el ciberdelincuente se hace pasar por un hijo o hija que ha cambiado de dispositivo. El mensaje solicita ayuda urgente, sobre todo económica, y se aprovecha de la presión emocional para conseguir que muchas víctimas actúen sin verificar la identidad real del remitente.

    Una técnica novedosa que ha triunfado en 2025 ha sido el Ghost Pairing o secuestro silencioso de cuentas. Los ciberdelincuentes vinculan la cuenta de WhatsApp de la víctima a otro dispositivo sin necesidad de robar la SIM ni la contraseña. Gracias engaños previos, logran que la persona facilite códigos de verificación, circunstancia que permite la toma control de la cuenta y el uso posterior para engañar a sus contactos.

    Distintos ganchos

    Las suplantaciones de organismos oficiales también han engañado a los usuarios de WhatsAp. Estas campañas envían mensajes que simulan proceder de organismos como la Dirección General de Tráfico, alertando de multas pendientes o incidencias administrativas. El objetivo consiste en redirigir a la víctima a enlaces fraudulentos o llevar la conversación a WhatsApp para continuar el engaño fuera de los controles habituales.

    La suplantación ha afectado también a grandes marcas y plataformas digitales, como Amazon, informando de supuestos problemas con pedidos, cuentas bloqueadas o cargos sospechosos. El propósito suele ser el robo de credenciales o el control de la cuenta para extender el fraude a otros contactos.

    Más sofisticada ha sido la utilización de plataformas legítimas como gancho. Check Point ha detectado recientemente una campaña masiva de phishing que empleaba Google Classroom como anzuelo inicial. Los ciberdelincuentes enviaban invitaciones falsas desde esta plataforma legítima y, una vez establecida la confianza, redirigían a las víctimas a contactar por WhatsApp, donde se desarrollaba el fraude. En ocasiones, el origen ha estado en Facebook o TikTok.

    Consejos para evitar las estafas

    Desde Check Point recuerdan que ninguna entidad legítima solicita datos personales, códigos de verificación o pagos urgentes a través de WhatsApp. Por eso, para limitar el peligro de verse enredado en este tipo de fraudes, aconsejan desconfiar siempre de mensajes inesperados, incluso cuando parecen proceder de contactos conocidos o de marcas y organismos oficiales.

    También instan a verificar la identidad del remitente por un canal alternativo y a evitar pulsar enlaces recibidos por WhatsApp sin haber comprobado previamente su legitimidad. Además, deben mantenerse las aplicaciones actualizadas y activadas las opciones de seguridad adicionales disponibles en la plataforma.

  • La editorial Conde Nast se enfrenta a una gran brecha de datos

    La editorial Conde Nast se enfrenta a una gran brecha de datos

    Wired.com, la versión online de una de las publicaciones de ciencia y tecnología más importantes del mundo, habría sufrido una aparatosa brecha de datos. El acceso no autorizado se habría realizado mediante su editorial Condé Nast.

    El grupo de hackers habría compartido los datos el pasado 20 de diciembre en Breach Stars, un nuevo foro de la dark web para ciberdelincuentes, incluyendo un enlace de descarga y un hash de archivo. 

    Lovely le ha sacado los colores al gigante editorial por ignorar sus múltiples advertencias antes de la filtración. «Nos llevó un mes entero convencerlos de que arreglaran las brechas en sus webs», ha revelado. Así, asegura que al grupo no le importa la seguridad de sus usuarios y hace caso omiso a los informes de vulnerabilidad. 

    Para más inri, este ‘amigo de lo ajeno’ amenaza con filtrar mas datos de sus usuarios en las próximas semanas. El colectivo presume de tener acceso a un sistema centralizado de cuentas de la editorial que comprendería detalles de más de 40 millones de lectores de importantes cabeceras como The New Yorker, Vogue, GQ y otras.

    El conjunto de datos de Wired que se ha filtrado incluiría información de correos electrónicos, ID de usuario, nombres para mostrar, marcas de tiempo de creación y actualización de cuentas y, en algunos casos, fechas de la última sesión. No se habría expuesto ninguna contraseña ni información de pago. 

    Datos auténticos

    Alon Gal, cofundador de Hudson Rock, ha confirmado la autenticidad de la filtración al comparar los registros de Wired.com con los registros de infostealer que contenían credenciales comprometidas. 

    “Nuestra validación de los datos actuales confirma que son legítimos y actualizados, con entradas tan recientes como  el 8 de septiembre de 2025″, ha señalado. 

    Gal advierte de que la filtración de más de 102.000 domicilios particulares plantea graves riesgos y alerta de posibles ataques de doxing, swatting y phising selectivo usando la marca de Condé Nast. 

    En un principio Lovely se hizo pasar por un investigador de seguridad que buscaba ayuda para divulgar manera responsable las vulnerabilidades de Condé Nast, pero posteriormente admitió haber descargado la base completa y amenazado con filtrarla, llegando a engañar a la página DataBreaches.net. 

  • Ubisoft sufre un hackeo global que le obliga a cerrar su juego Rainbox Six Siege

    Ubisoft sufre un hackeo global que le obliga a cerrar su juego Rainbox Six Siege

    Este fin de semana, el gigante de los videojuegos Ubisoft se ha visto obligado a apagar todos sus servidores de Rainbow Six Siege, su popular título de acción táctica, después de que hackers lograran manipular el juego de forma masiva. 

    Los atacantes provocaron que muchos usuarios recibieran créditos y monedas del juego por millones de manera inesperada, así como objetos rarísimos que normalmente son casi imposibles de conseguir. Además, algunos jugadores se toparon con sanciones y desbloqueos de cuentas de manera aleatoria, lo que habría generado una gran confusión en la comunidad.

    Ubisoft ha confirmado que se trata de un problema de seguridad serio que ha afectado a partes importantes de sus sistemas, motivo por el cual ha decidido desconectar los servidores temporalmente. 

    La compañía se encuentra trabajando para revertir todas las transacciones realizadas por los actores de amenazas y ha asegurado que ningún jugador será castigado por aprovechar los créditos o premios obtenidos de forma indebida. La investigación para determinar cómo ha sucedido el incidente continúa abierta.

    El último post publicado en el perfil de X de Rainbow Six Siege, publicado hace varias horas, señala que los tests en vivo han finalizado y el juego ya está disponible para todos los jugadores, aunque podrían experimentar colas al conectarse. 

    También indican que algunos usuarios que iniciaron sesión después del 27 de diciembre a las 10:49 UTC podrían perder temporalmente acceso a ciertos objetos, mientras realizan las correcciones en las próximas semanas. Además, Ubisoft comenta que el marketplace permanecerá cerrado hasta nuevo aviso mientras continúan sus investigaciones.

    Los videojuegos, un caramelo para los ciberdelincuentes

    Lamentablemente para los gamers este tipo de accesos no autorizados no es nuevo en la industria de los videojuegos. En 2011, la PlayStation Network sufrió un hackeo que afectó a más de 77 millones de cuentas y obligó a Sony a mantener sus servicios apagados durante 23 días. 

    En 2020, la Nintendo Network tuvo problemas similares, con unas 300.000 cuentas comprometidas y compras no autorizadas. Incluso compañías grandes han visto filtraciones de código fuente o ataques que interrumpen servicios online sin robar datos de jugadores directamente.

    Así, en junio de 2021 Electronics Arts (EA) confirmó que piratas informáticos habían entrado en sus sistemas y se habían hecho con 780 GB de información interna, incluyendo el código fuente de FIFA 21 y herramientas de desarrollo usadas en varios juegos. Los cibermalos trataron de venderlos por 28 millones de dólares. Meses después EA experimentó un sonado robo de cuentas de usuarios, en esta ocasión de FIFA 22.

    Además, es común en la industria desde hace más de una década que se produzcan ataques de denegación de servicio distribuida (DDoS), interrumpiendo el acceso a títulos populares. Gigantes como Activision Blizzard los han vivido en más de una ocasión. 

  • OpenAI blinda a ChatGPT Atlas contra ataques de inyección de prompts

    OpenAI blinda a ChatGPT Atlas contra ataques de inyección de prompts

    El gigante de la inteligencia artificial generativa OpenAI ha lanzado una actualización de su navegador basado en IA ChatGPT Atlas con el fin de protegerlo de ataques de inyección de prompts. 

    En estos ataques dirigidos a los modelos de lenguaje de gran tamaño (LLM) los actores maliciosos crean entradas maliciosas camufladas como instrucciones legítimas, manipulando a los sistemas de IA generativa para que filtren datos confidenciales, difundan desinformación o hagan cosas incluso peores. 

    IBM explica que en los incidentes de este tipo más básicos un chatbot de IA puede ignorar las protecciones del sistema y decir cosas que no debería decir.

    «Las inyecciones de prompts plantean riesgos de seguridad aún mayores para las aplicaciones de IA generativa que pueden acceder a información sensible y desencadenar acciones a través de integraciones API. Piense en un asistente virtual basado en LLM que pueda editar archivos y escribir correos electrónicos. Con la instrucción adecuada, un hacker puede engañar a este asistente para que reenvíe documentos privados», comenta el Gigante Azul en una entrada.

    Estos envites son escurridizos y aprovechan el hecho de que las aplicaciones de LLM no distinguen claramente entre las instrucciones del desarrollador y las entradas del usuario. 

    Los cibermalos pueden ocultar peticiones maliciosas en páginas webs, documentos o emails. Cualquier lugar es bueno para ‘esconderlas’. Cuando la IA lee dicho contenido, puede ser engañada e ignorar las peticiones del usuario, siguiendo las del atacante. 

    «Escribiendo instrucciones cuidadosamente elaboradas, los hackers pueden anular las instrucciones del desarrollador y hacer que el LLM cumpla sus órdenes», explican desde la empresa tecnológica. Así, la IA podría llegar a borrar archivos importantes o incluso transferir dinero sin que el usuario se percate de ello. 

    Un Red Team robótico

    Para un agente como ChatGPT Atlas los riesgos son muy elevados, porque interactúa con un amplia gama de contenido no confiable, que va desde documentos de trabajo hasta redes sociales.  

    OpenAI se ha servido de una nueva técnica conocida como ‘equipo rojo automatizado’, siguiendo los métodos de algunas firmas de ciberseguridad. La empresa de Sam Altman ha desarrollado un atacante de IA especializado entrenado mediante aprendizaje por refuerzo. Dicho atacante trata repetidamente de comprometer el sistema, aprendiendo de sus éxitos y fracasos para idear ataques nuevos y sofisticados. 

    De esta forma la empresa puede probar defensas a gran escala y simular ataques complejos de varios pasos. Dicho método ya habría descubierto exploits a largo plazo que se desarrollaron mediante docenas de pasos. 

    Desde el gigante tecnológico insisten en que los ataques de inyección de prompts son un reto a largo plazo, similar a las estafas en línea y su novedad no supone una protección completa. No obstante, estas nuevas defensas automatizadas reducirían el riesgo significativamente. 

  • La Agencia Espacial Europea confirma una brecha de seguridad en servidores externos

    La Agencia Espacial Europea confirma una brecha de seguridad en servidores externos

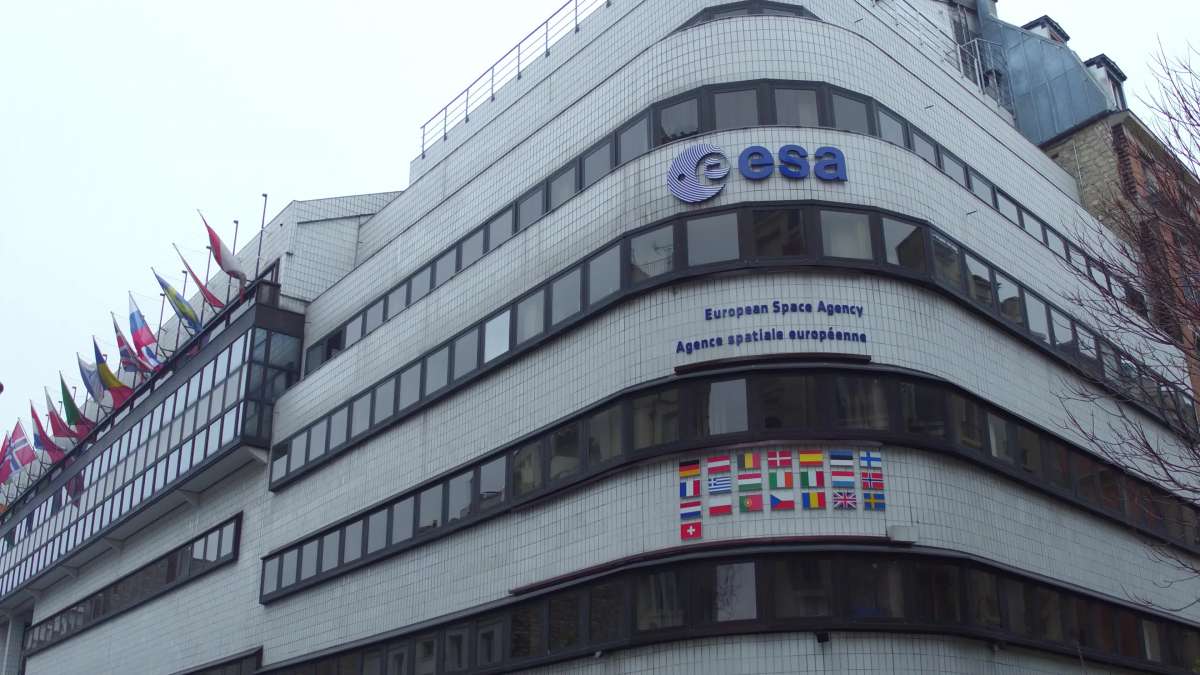
    La Agencia Espacial Europea (ESA) ha confirmado una brecha de seguridad que ha afectado a un número limitado de servidores externos. La admisión pública de vulnerabilidad constituye una novedad en la principal organización espacial de Europa.
    Número reducido de servidores externos

    La agencia restó importancia al incidente subrayando su alcance limitado: “Nuestros análisis realizados hasta ahora indican que solo un número muy reducido de servidores externos podría haberse visto afectado. Estos servidores dan apoyo a actividades de ingeniería colaborativa no clasificadas dentro de la comunidad científica. Todos los actores pertinentes han sido informados y proporcionaremos nuevas actualizaciones en cuanto haya información adicional disponible”.

    Al cierre de esta edición, los detalles sobre el vector del ataque, los autores o la información contenida en las posibles filtraciones de datos continúan siendo escasos. La ESA explicó que los servidores operan fuera de sus defensas corporativas principales. Es decir, probablemente estén alojados por colaboradores externos para investigaciones compartidas en misiones como observación de la Tierra o exploración planetaria.

    Toque de atención

    A pesar de no estar clasificados, estas plataformas acostumbran a manejar esquemas de ingeniería, datos de simulación y telemetría que podrían ayudar indirectamente a adversarios a apuntar contra infraestructuras espaciales. Expertos en ciberseguridad consideran lo sucedido una llamada de atención para el sector espacial.

    “Los actores estatales suelen sondear agencias espaciales en busca de propiedad intelectual”, indicó la doctora Elena Vasquez, analista de inteligencia de amenazas en CyberSpace Watch. “Incluso los datos no clasificados alimentan ataques a la cadena de suministro, como se vio en el hackeo de Viasat en 2023 durante la invasión rusa de Ucrania”, apuntó.

    Mayor exigencia en seguridad

    La ESA no ha informado de interrupciones en operaciones principales, incluidos los lanzamientos del Ariane 6 o el procesamiento de datos del telescopio Euclid. Pero está claro que, a partir de este momento, socios de la comunidad científica (desde universidades hasta compañías privadas como Airbus) podrían enfrentarse a una auditoría más exigente sobre la seguridad de sus dispositivos.

    Mientras prosigue el trabajo para conocer el alcance de la intrusión, la transparencia de la ESA podría ver reforzada su confianza. Aunque también manifiesta la necesidad de arquitecturas zero-trust en redes extendidas. La previsión es que lleguen nuevas actualizaciones pronto a la espera de una nueva normativa en ciberseguridad espacial en la Unión Europea.

  • Una nueva profesión en auge en ciberseguridad: estas son las funciones del negociador de ransomware

    Una nueva profesión en auge en ciberseguridad: estas son las funciones del negociador de ransomware

    El negociador de ransomware, nueva profesión en auge en el ámbito de la ciberseguridad, se sitúa en la primera línea cuando una empresa sufre el cifrado de sus sistemas o la exfiltración de información sensible.
    En un escenario donde el tiempo juega en contra de la víctima, este perfil actúa como intermediario estratégico entre la organización afectada y los operadores del ransomware.

    El papel del negociador en un ataque de ransomware

    Cuando un ataque se materializa, la organización suele enfrentarse a sistemas inaccesibles, interrupciones críticas del negocio y amenazas de publicación de datos robados.

    En ese momento entra en juego el negociador de ransomware, cuya misión principal es gestionar la comunicación con los atacantes y reconducir una situación claramente desfavorable.

    A diferencia de otros procesos de negociación empresarial, aquí el punto de partida es asimétrico, ya que el grupo criminal controla los activos cifrados y marca inicialmente el ritmo de la interacción.

    Este profesional analiza el tipo de malware utilizado, el historial del grupo de amenazas, sus patrones de comportamiento y la credibilidad de sus promesas.

    Estudios recientes indican que más del 70 % de los ataques de ransomware en 2024 incluyeron tácticas de doble o triple extorsión, combinando cifrado, robo de datos y presión pública.

    Con esta información, el negociador busca recuperar margen de maniobra, ralentizar exigencias y obtener pruebas sobre el alcance real del compromiso de seguridad.

    Diferencias frente a otros perfiles de negociación

    El negociador de ransomware no opera bajo las reglas habituales de una negociación comercial. No existe un terreno neutral ni un interés compartido en preservar la relación a largo plazo.

    El interlocutor es un actor criminal que utiliza la urgencia y el miedo como palancas de presión. En muchos casos, la exigencia económica inicial supera con creces la capacidad real de pago de la víctima, especialmente en pequeñas y medianas empresas.

    La labor del negociador consiste en reconducir esa dinámica, ajustando expectativas y utilizando la comunicación estratégica para reducir demandas, ganar tiempo y obtener información clave.

    Datos del sector muestran que, en manos expertas, las demandas iniciales pueden reducirse de media entre un 30 % y un 60 %, aunque el objetivo final no siempre es el pago, sino minimizar daños y facilitar la recuperación operativa.

    Conocimiento técnico y análisis del riesgo

    Aunque no ejecuta tareas forenses, el negociador debe comprender en profundidad cómo funcionan los ataques de ransomware.

    Necesita interpretar informes técnicos, conocer vectores de entrada habituales y entender las implicaciones de la exfiltración de datos en términos regulatorios.

    En 2023 y 2024, las sanciones por incumplimiento de normativas de protección de datos tras incidentes de ransomware se incrementaron de forma notable, especialmente en sectores regulados como el financiero y el sanitario.

    Parte de su trabajo consiste en evaluar los riesgos asociados a cualquier decisión, incluyendo el posible pago.

    La procedencia del grupo atacante, sus vínculos con países sancionados y el uso de criptomonedas sujetas a control regulatorio son factores que deben valorarse cuidadosamente para evitar consecuencias legales adicionales.

    Resolución de problemas bajo presión extrema

    La respuesta a incidentes se desarrolla a un ritmo acelerado y con información incompleta.

    El negociador de ransomware debe tomar decisiones rápidas en un entorno de alta incertidumbre, donde cada mensaje enviado puede alterar el curso de la negociación.

    Esta capacidad de resolución inmediata de problemas se apoya en la experiencia acumulada frente a múltiples escenarios y en el conocimiento de tácticas recurrentes de los grupos criminales.

    En muchos casos, los ataques provienen de variantes nuevas o de actores emergentes, lo que obliga a interpretar señales débiles y ajustar estrategias sobre la marcha.

    El objetivo es permitir que la organización recupere su operatividad normal en el menor tiempo posible, reduciendo al máximo la exposición a riesgos adicionales.

    Habilidades comunicativas y gestión emocional

    Más allá del conocimiento técnico, las habilidades blandas resultan decisivas. La comunicación escrita debe ser clara, precisa y cuidadosamente calibrada, ya que se discuten cantidades elevadas de dinero y condiciones técnicas complejas, a menudo en idiomas que no son nativos para ninguna de las partes.

    Un error de tono o una ambigüedad puede escalar el conflicto o cerrar vías de acuerdo.

    La interacción con la organización afectada es igualmente crítica. Las empresas suelen atravesar uno de sus momentos más delicados durante un ataque de ransomware, con equipos agotados y una fuerte presión interna y externa.

    El negociador debe transmitir seguridad, ordenar la conversación y ayudar a comprender un proceso que resulta ajeno para la mayoría de los directivos, manteniendo siempre una comunicación transparente y estructurada.

    La eficacia de una negociación depende en gran medida de la experiencia del equipo que la lidera. Intentar gestionar un ataque de ransomware sin apoyo especializado incrementa el riesgo de errores estratégicos y de consecuencias legales o financieras evitables.

    Por ello, las organizaciones suelen recurrir a proveedores de respuesta a incidentes, despachos legales especializados y aseguradoras de ciberseguridad para coordinar una estrategia integral.
  • Un ciberataque a la Comisión Europea compromete nombres y teléfonos de sus empleados

    Un ciberataque a la Comisión Europea compromete nombres y teléfonos de sus empleados

    La Comisión Europea ha hallado indicios de un ciberataque en su infraestructura central que sirve para la gestión de dispositivos móviles identificado el pasado viernes 30 de enero.
    El organismo comunitario afirma haber respondido rápidamente, lo cual habría «garantizado» la «contención del incidente» y la limpieza del sistema en un plazo de nueve horas. También asegura que no han detectado ningún compromiso de los dispositivos móviles. 

    «La Comisión se toma en serio la seguridad y la resiliencia de sus sistemas y datos internos y seguiremos supervisando la situación», han señalado desde CERT EU en un comunicado de prensa. 

    «Adoptará todas las medidas necesarias para garantizar la seguridad de sus sistemas. El incidente se revisará a fondo y servirá de base para los esfuerzos en curso de la Comisión por mejorar sus capacidades en materia de ciberseguridad», añaden. 

    En el escrito reconocen que Europa se enfrenta a diario a ciberataques y ataques híbridos contra servicios esenciales e instituciones democráticas y por ello Bruselas se ha comprometido a reforzar su resiliencia.

    Por el momento no hay información sobre el actor de amenazas responsable de este ciberataque, ni tampoco sobre si se ha tratado de un grupo de ransomware o un atacante vinculado a algún estado hostil en concreto.  

    Los expertos han criticado la gestión del incidente. “Nos dicen que ningún dispositivo fue comprometido, pero admiten acceso a nombres y móviles. Entonces, ¿de dónde salieron?”, señala Sancho Lerena, CEO de la tecnológica española Pandora FMS y experto en gestión IT y seguridad, quien subraya que “contener un ataque en 9 horas no es eficiencia, es suerte”, porque “no deberías enterarte de un acceso por rastros, sino por alertas activas”.

    Según el especialista, es una muestra de la deficiencia de un modelo actual basado en la centralización tecnológica desde el plano técnico. “No hay una monitorización en tiempo real. La brecha estructural es evidente aunque no haya habido compromiso de dispositivos y una limpieza tras 9 horas no refleja fortaleza sino un grave problema”, indica el CEO de Pandora FMS. “Ya hemos visto incidentes similares donde el patrón común es una arquitectura IT centralizada y una confianza ciega en sistemas únicos sin capacidad real de respuesta activa”.

    Lerena concluye lamentando que “Se habla de ‘resiliencia’ cuando lo que hay es opacidad. Sin trazabilidad clara, lo único que podemos contener es la narrativa. El verdadero problema no es el ataque, es que en Bruselas han puesto todos los dispositivos bajo la misma sombra sin saber quién enciende la linterna”, concluye Lerena.

    A la UE le ‘ha caído un paquete’

    El pasado 20 de enero la Comisión Europa introdujo un nuevo paquete de ciberseguridad para reforzar las defensas colectivas de la Unión Europea. Entre sus medidas principales se encuentra la revisión del Reglamento sobre la Ciberseguridad, que busca proteger las cadenas de suministro de las TIC frente a proveedores de alto riesgo, garantizar la seguridad de los productos mediante un proceso de certificación más ágil y simplificar el cumplimiento de la legislación vigente para empresas de todos los tamaños.

    El paquete también mejora el Marco Europeo de Certificación de la Ciberseguridad (ECCF), proporcionando procedimientos más claros y rápidos, y permite que empresas y organizaciones certifiquen su situación en materia de seguridad digital, convirtiéndose en un activo competitivo. 

    Además, introduce modificaciones a la Directiva SRI 2 para facilitar el cumplimiento de las normas, aumentar la claridad jurídica y agilizar la coordinación de incidentes a nivel transfronterizo.