Las estafas por correo electrónico siguen evolucionando y adaptándose a nuevos contextos para aumentar su efectividad. El objetivo de los atacantes es claro: simular una investigación judicial por ciberdelitos para presionar a las víctimas.
Correos que simulan investigaciones oficiales
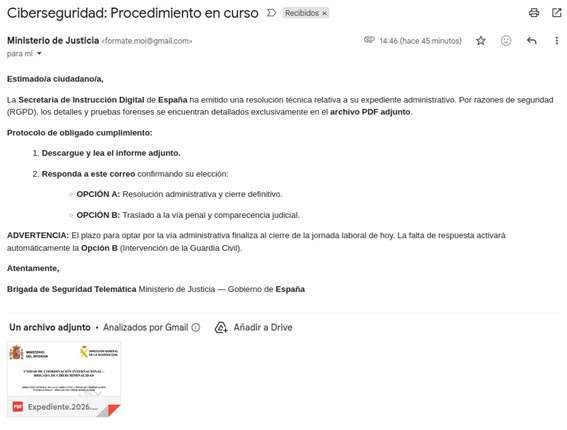
Según ESET, el fraude comienza con la recepción de un correo electrónico que aparenta proceder de una institución pública.
En muchos casos, la dirección de envío imita organismos reales, como administraciones autonómicas, aunque en realidad pertenece a cuentas sin relación con dichas entidades.
El mensaje suele incluir referencias a una supuesta investigación en curso y remite a un documento adjunto con más información.
Este archivo es clave en la estrategia de los delincuentes, ya que contiene elementos diseñados para parecer legítimos y técnicos.
Entre los detalles incluidos se encuentran referencias a operaciones policiales reales, herramientas forenses utilizadas por las autoridades y nombres de botnets conocidas.
Todo ello contribuye a construir una narrativa creíble que busca convencer a la víctima de que su equipo ha estado implicado en actividades ilícitas.
El documento adjunto: la clave del engaño
El archivo que acompaña al correo es uno de los elementos más elaborados de la estafa. Suele tener varias páginas y está redactado con terminología jurídica y técnica.
En él se mencionan investigaciones internacionales y programas utilizados en análisis forense digital, lo que refuerza la sensación de autenticidad.
También se incluye información sobre supuestas pruebas que vinculan al usuario con redes de cibercrimen. Este enfoque busca generar una reacción emocional inmediata basada en el miedo a consecuencias legales graves.
Además, el documento facilita un correo electrónico que simula pertenecer a una institución oficial. Es en este punto donde se inicia la segunda fase del fraude.
La falsa solución: pagar para evitar consecuencias legales
Cuando la víctima contacta con los supuestos responsables de la investigación, recibe una respuesta rápida que mantiene la apariencia de oficialidad.
Sin embargo, ya se detectan inconsistencias, como el uso de cuentas de correo genéricas en lugar de dominios institucionales.
En esta fase, los delincuentes plantean una supuesta vía para resolver el problema: una auditoría técnica y jurídica que permitiría cerrar el expediente.
El precio de este servicio fraudulento puede superar los 5.000 euros, una cantidad que se presenta como una alternativa a posibles sanciones o procesos judiciales.
El mensaje está diseñado para aumentar la presión, indicando que el pago evitaría acciones inmediatas por parte de las autoridades. Este tipo de urgencia es habitual en fraudes digitales, ya que reduce la capacidad de la víctima para analizar la situación con calma.
El destino del dinero: redes de muleros
Una vez que la víctima acepta realizar el pago, los delincuentes proporcionan instrucciones detalladas para efectuar la transferencia. En muchos casos, el dinero se envía a cuentas bancarias a nombre de terceros, que actúan como intermediarios.
Estos individuos, conocidos como muleros, pueden estar colaborando de forma consciente o haber sido engañados para participar en la operación. En otros casos, se utilizan identidades robadas para abrir cuentas bancarias que sirven como canal de recepción del dinero.
Este sistema dificulta el rastreo de los fondos y complica la actuación de las autoridades, lo que incrementa la impunidad de los responsables.
Señales para identificar este tipo de estafa
Aunque el fraude está bien elaborado, existen indicios que permiten detectarlo. Uno de los más claros es la discrepancia entre el remitente y la supuesta institución. Las administraciones públicas no utilizan cuentas gratuitas para comunicaciones oficiales.
También es importante desconfiar de mensajes que generen urgencia o miedo extremo, especialmente si incluyen amenazas legales. Las notificaciones judiciales reales siguen procedimientos formales y no se comunican de esta manera.
El uso de documentos adjuntos con exceso de tecnicismos o referencias llamativas también puede ser una señal de alerta. En muchos casos, estos archivos buscan impresionar más que informar.
Qué hacer ante un correo sospechoso
Ante la recepción de un mensaje de estas características, lo más recomendable es no responder ni descargar archivos adjuntos. Verificar la información a través de canales oficiales es fundamental para evitar caer en la trampa.
Las autoridades como la Policía Nacional o la Guardia Civil recomiendan denunciar este tipo de intentos de fraude para facilitar su investigación. Además, compartir la información con el entorno profesional o personal puede ayudar a prevenir nuevas víctimas.
Deja una respuesta