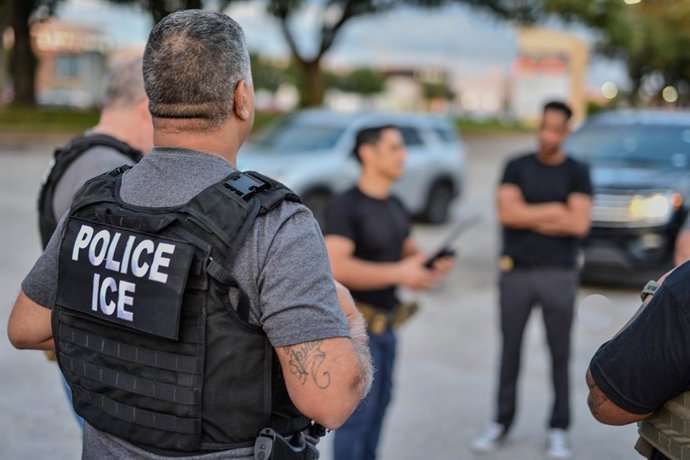
La filtración de información de más de 40.000 empleados y contratistas del Departamento de Seguridad Nacional de Estados Unidos (DHS) ha abierto un nuevo frente de preocupación para la seguridad de sus operaciones. Los datos, publicados en internet por el colectivo Distributed Denial of Secrets (DDoSecrets), incluyen información de agentes de inmigración y fronteras, investigadores, personal de ciberseguridad y funcionarios con responsabilidades en ámbitos sensibles, como la vigilancia y las operaciones encubiertas.
Más de 21.000 registros vinculados a agentes de fronteras
La base de datos, bautizada como Icepick por quienes la han difundido, contiene nombres, teléfonos, direcciones de correo electrónico profesionales, puestos de trabajo, ubicaciones de oficinas y pertenencia a grupos internos. Según los datos examinados por TechCrunch, más de 21.000 registros corresponden a empleados de la Oficina de Aduanas y Protección Fronteriza (CBP), mientras que otros 10.000 están relacionados con el Servicio de Inmigración y Control de Aduanas (ICE) y su unidad de Investigaciones de Seguridad Nacional (HSI).
La filtración incluye asimismo cerca de un millar de registros vinculados a la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA), además de personal de otras dependencias del departamento. En conjunto, el volumen equivale aproximadamente a una quinta parte de una plantilla de unos 220.000 trabajadores.
El riesgo va más allá de publicar nombres
La principal preocupación desde el punto de vista de la seguridad es que los datos no constituyen únicamente un directorio de empleados. La información sobre puestos, asignaciones y grupos internos puede ayudar a reconstruir parte de la estructura organizativa del DHS y a identificar qué trabajadores tienen acceso a determinadas aplicaciones o herramientas.
TechCrunch ha encontrado referencias a grupos relacionados con tecnologías de vigilancia y análisis de datos, así como con aplicaciones de reconocimiento facial. Entre los registros figuran usuarios asociados a Penlink, compañía que comercializa herramientas para recopilar y analizar información procedente de teléfonos, comunicaciones y actividad en internet, y a Mobile Fortify, una aplicación de reconocimiento facial utilizada por agentes de inmigración y fronteras.
Para un adversario, esa combinación de identidades, funciones y permisos puede resultar más útil que una lista de nombres aislados: facilita seleccionar objetivos para campañas de suplantación, preparar mensajes de phishing dirigidos a empleados concretos o tratar de obtener información adicional mediante ingeniería social.
¿Puede poner en peligro a agentes encubiertos del ICE?
La filtración también plantea riesgos para los agentes que participan en investigaciones sensibles. Según The Washington Post, la información permite identificar personal vinculado a tareas de vigilancia, informática forense y operaciones encubiertas. El periódico cita a John Sandweg, antiguo director en funciones del ICE, que advirtió de que la exposición de las identidades de los agentes podría poner en peligro tanto a los trabajadores como a sus familias y comprometer investigaciones contra bandas criminales y cárteles.
La amenaza potencial no se limita a un ataque físico. Con datos profesionales y organizativos, un tercero puede intentar relacionar identidades con operaciones, destinos, compañeros o tecnologías utilizadas. Esa información podría servir para vigilar a determinados agentes, intimidarlos, suplantarlos o intentar identificar a sus contactos y fuentes.
En las operaciones encubiertas, además, la protección de la identidad es una medida de seguridad operativa: revelar la vinculación de una persona con una unidad de investigación puede reducir su capacidad para trabajar sin ser reconocida y alertar a objetivos que todavía no saben que están siendo investigados.
No obstante, no hay constancia pública de que la filtración haya permitido identificar a todas las personas que trabajan bajo cobertura, ni de que haya provocado ya el fracaso de una operación o un ataque contra un agente. El riesgo deriva de la información expuesta y de los usos que terceros puedan hacer de ella, no de consecuencias que estén acreditadas hasta el momento.
La puerta de entrada sigue sin aclararse
El grupo que se atribuye la obtención de los datos sostiene que accedió a la información a través del sistema de inicio de sesión único de Okta utilizado por el DHS. Este tipo de plataforma permite a los empleados acceder a distintos servicios y aplicaciones con una misma identidad digital.
Sin embargo, esta versión no ha sido confirmada de forma independiente. Okta ha declaradoque no tiene evidencias de que sus sistemas o datos hayan sido comprometidos. Los registros publicados parecen corresponder a información extraída alrededor de mediados de agosto.
El colectivo DDoSecrets ha defendido la difusión como una herramienta para facilitar el periodismo de investigación, las solicitudes de información pública y el control parlamentario. El grupo que afirma haber obtenido los datos sostiene que pretende aumentar la transparencia sobre las actividades del departamento. Estas justificaciones no eliminan, sin embargo, los riesgos que la publicación puede generar para empleados que no ocupan cargos públicos visibles y que participan en investigaciones sensibles.
Deja una respuesta