Blog

  • Un ciberataque a la Comisión Europea compromete nombres y teléfonos de sus empleados

    Un ciberataque a la Comisión Europea compromete nombres y teléfonos de sus empleados

    La Comisión Europea ha hallado indicios de un ciberataque en su infraestructura central que sirve para la gestión de dispositivos móviles identificado el pasado viernes 30 de enero.
    El organismo comunitario afirma haber respondido rápidamente, lo cual habría «garantizado» la «contención del incidente» y la limpieza del sistema en un plazo de nueve horas. También asegura que no han detectado ningún compromiso de los dispositivos móviles. 

    «La Comisión se toma en serio la seguridad y la resiliencia de sus sistemas y datos internos y seguiremos supervisando la situación», han señalado desde CERT EU en un comunicado de prensa. 

    «Adoptará todas las medidas necesarias para garantizar la seguridad de sus sistemas. El incidente se revisará a fondo y servirá de base para los esfuerzos en curso de la Comisión por mejorar sus capacidades en materia de ciberseguridad», añaden. 

    En el escrito reconocen que Europa se enfrenta a diario a ciberataques y ataques híbridos contra servicios esenciales e instituciones democráticas y por ello Bruselas se ha comprometido a reforzar su resiliencia.

    Por el momento no hay información sobre el actor de amenazas responsable de este ciberataque, ni tampoco sobre si se ha tratado de un grupo de ransomware o un atacante vinculado a algún estado hostil en concreto.  

    Los expertos han criticado la gestión del incidente. “Nos dicen que ningún dispositivo fue comprometido, pero admiten acceso a nombres y móviles. Entonces, ¿de dónde salieron?”, señala Sancho Lerena, CEO de la tecnológica española Pandora FMS y experto en gestión IT y seguridad, quien subraya que “contener un ataque en 9 horas no es eficiencia, es suerte”, porque “no deberías enterarte de un acceso por rastros, sino por alertas activas”.

    Según el especialista, es una muestra de la deficiencia de un modelo actual basado en la centralización tecnológica desde el plano técnico. “No hay una monitorización en tiempo real. La brecha estructural es evidente aunque no haya habido compromiso de dispositivos y una limpieza tras 9 horas no refleja fortaleza sino un grave problema”, indica el CEO de Pandora FMS. “Ya hemos visto incidentes similares donde el patrón común es una arquitectura IT centralizada y una confianza ciega en sistemas únicos sin capacidad real de respuesta activa”.

    Lerena concluye lamentando que “Se habla de ‘resiliencia’ cuando lo que hay es opacidad. Sin trazabilidad clara, lo único que podemos contener es la narrativa. El verdadero problema no es el ataque, es que en Bruselas han puesto todos los dispositivos bajo la misma sombra sin saber quién enciende la linterna”, concluye Lerena.

    A la UE le ‘ha caído un paquete’

    El pasado 20 de enero la Comisión Europa introdujo un nuevo paquete de ciberseguridad para reforzar las defensas colectivas de la Unión Europea. Entre sus medidas principales se encuentra la revisión del Reglamento sobre la Ciberseguridad, que busca proteger las cadenas de suministro de las TIC frente a proveedores de alto riesgo, garantizar la seguridad de los productos mediante un proceso de certificación más ágil y simplificar el cumplimiento de la legislación vigente para empresas de todos los tamaños.

    El paquete también mejora el Marco Europeo de Certificación de la Ciberseguridad (ECCF), proporcionando procedimientos más claros y rápidos, y permite que empresas y organizaciones certifiquen su situación en materia de seguridad digital, convirtiéndose en un activo competitivo. 

    Además, introduce modificaciones a la Directiva SRI 2 para facilitar el cumplimiento de las normas, aumentar la claridad jurídica y agilizar la coordinación de incidentes a nivel transfronterizo. 
  • Alerta global por el Q-Day: la seguridad digital tiene ya fecha de caducidad

    Alerta global por el Q-Day: la seguridad digital tiene ya fecha de caducidad

    Durante años, la computación cuántica ha sido percibida como una promesa lejana, reservada a laboratorios y papers académicos. Sin embargo, ese escenario ha cambiado de forma acelerada y hoy el debate ya no gira en torno a si llegará, sino a cuándo lo hará y qué consecuencias tendrá para la seguridad digital global. 
    El ritmo de avance tecnológico, unido a la experiencia reciente con la inteligencia artificial, demuestra que tecnologías consideradas inmaduras pueden dar saltos inesperados en plazos muy cortos.

    La seguridad digital se enfrenta así a un punto de inflexión que obliga a tomar decisiones estratégicas ahora, antes de que el problema deje de ser gestionable.

    El Q-Day ya no es un escenario hipotético

    El concepto de Q-Day define el momento en el que un ordenador cuántico suficientemente avanzado será capaz de romper de forma práctica los sistemas de criptografía de clave pública que hoy protegen identidades digitales, comunicaciones cifradas, transacciones financieras y datos sensibles a escala global.

    Aunque no existe una fecha cerrada, el consenso entre expertos es que el riesgo debe abordarse como una amenaza presente y no como un desafío remoto.

    Palo Alto Networks ha alertado públicamente de que el horizonte temporal estimado para este punto crítico se sitúa entre dos y siete años.

    Un plazo que, en términos de transformación criptográfica, resulta especialmente ajustado si se tiene en cuenta la complejidad de los sistemas actuales y la dependencia masiva del cifrado en todos los sectores económicos.

    La amenaza silenciosa que ya está en marcha

    Uno de los aspectos más inquietantes del Q-Day es que el daño potencial no comienza cuando la tecnología cuántica alcanza su madurez, sino mucho antes.

    El modelo conocido como “recoger ahora y descifrar después” permite a actores maliciosos interceptar hoy información cifrada para almacenarla y romper su protección en el futuro, cuando la capacidad cuántica lo haga viable.

    Este enfoque convierte en objetivos prioritarios los datos de larga vida útil, como información estratégica, propiedad intelectual, historiales médicos o documentación gubernamental, cuyo valor no desaparece con el paso del tiempo.

    A ello se suma la convergencia con la inteligencia artificial, que actúa como multiplicador de capacidades tanto defensivas como ofensivas y acelera la presión sobre los esquemas criptográficos actuales.

    Avances científicos que acortan los plazos

    Durante el reciente Quantum-Safe Summit, expertos del ámbito científico subrayaron que la computación cuántica no es una moda emergente, sino el resultado de más de cuarenta años de investigación continua.

    John Martinis, galardonado con el Premio Nobel de Física en 2025, destacó que los progresos de los últimos años han sido especialmente relevantes en la estabilidad y calidad de los qubits, el elemento básico de estos sistemas.

    La evolución desde prototipos de unas pocas decenas de qubits hacia arquitecturas que ya superan el centenar marca una tendencia clara.

    El gran desafío actual no es conceptual, sino industrial, ya que romper criptosistemas ampliamente utilizados como RSA requeriría ordenadores cuánticos plenamente funcionales con capacidades del orden de un millón de qubits corregidos de errores. Aun así, los avances acumulados indican que ese umbral ya no pertenece a la ciencia ficción.

    La criptografía poscuántica como respuesta realista

    Frente a este escenario, la buena noticia es que la respuesta no parte de cero. La criptografía postcuántica cuenta ya con estándares oficiales fruto de un esfuerzo internacional iniciado en 2016, en el que han participado cientos de investigadores de la comunidad criptográfica global.

    Estos algoritmos han sido sometidos a años de evaluación y pruebas, lo que proporciona una base sólida para iniciar procesos de migración con un alto grado de confianza técnica.

    Este trabajo ha puesto de relieve un principio clave para el futuro de la seguridad digital, la llamada agilidad criptográfica.

    Diseñar sistemas capaces de cambiar algoritmos de forma controlada y rápida será determinante no solo para afrontar el Q-Day, sino para adaptarse a futuras disrupciones tecnológicas inevitables en un entorno en constante evolución.

    De la concienciación a la ejecución estratégica (no queda otra)

    El mensaje que lanzan los expertos es claro. La preparación frente a la era cuántica debe integrarse ya en las estrategias de modernización tecnológica para evitar generar nueva deuda técnica. Implementar hoy sistemas que no contemplen esta transición puede traducirse en infraestructuras obsoletas antes de lo previsto.

    La migración, sin embargo, no se plantea como una sustitución abrupta de todo el ecosistema tecnológico.

    El enfoque más realista pasa por una transición progresiva, basada en la visibilidad y el conocimiento profundo de dónde y cómo se utiliza el cifrado dentro de la organización.

    El inventario criptográfico se convierte así en un paso crítico, ya que la experiencia demuestra que la criptografía suele estar más distribuida y oculta de lo que inicialmente se percibe.

  • Un ciberataque paraliza Agriconsa, una de las empresas de zumos más importantes de la Comunidad Valenciana

    Un ciberataque paraliza Agriconsa, una de las empresas de zumos más importantes de la Comunidad Valenciana

    El corazón agroindustrial de la Ribera valenciana se detuvo durante dos días. Un ciberataque dejó prácticamente inoperativa a Agriconsa, una de las compañías de zumos y conservas más relevantes de la Comunidad Valenciana, con sede en el polígono industrial Pepe Miquel de Algemesí. 
    Un bloqueo total que paralizó la operativa diaria

    El ataque provocó un colapso generalizado de los sistemas informáticos. La gestión de pedidos, la emisión de facturas y los trámites administrativos más básicos quedaron en suspenso.

    En un momento especialmente sensible del mes, el problema afectó incluso al pago de las nóminas, generando inquietud entre los trabajadores, que veían cómo su labor diaria no podía desarrollarse con normalidad.

    José Juan Felici, director de Agriconsa, reconocía que el impacto fue inmediato y profundo. La empresa, acostumbrada a operar con procesos altamente automatizados, se vio obligada a improvisar soluciones temporales mientras se trabajaba contrarreloj para recuperar el control de los equipos.

    La sensación general fue la de una empresa moderna obligada a detenerse de golpe por una amenaza invisible.

    La sombra del rescate y la presión económica

    Como ocurre en muchos ataques de estas características, en las primeras horas surgieron rumores sobre una posible exigencia económica para desbloquear los sistemas.

    El escenario encajaba con el perfil habitual de los ataques dirigidos a grandes empresas, especialmente aquellas con una elevada facturación y una estructura compleja que depende por completo de la informática.

    Agriconsa cuenta con alrededor de medio millar de empleados, colabora con 47 cooperativas al formar parte de Anecoop y procesa cerca de 160.000 toneladas de fruta al año. Con una facturación próxima a los cincuenta millones de euros, la compañía reunía todos los ingredientes que suelen atraer a los ciberdelincuentes.

    Sin embargo, la dirección negó de forma tajante haber recibido demandas económicas para restaurar los equipos.

    Recuperación progresiva tras dos días críticos

    La intervención de una empresa externa especializada permitió iniciar la recuperación de los sistemas de forma gradual.

    Según explicó Felici, el proceso no fue inmediato, pero en cuestión de un par de días la situación quedó controlada y la actividad volvió a la normalidad. Las nóminas pendientes se abonaron y los flujos de trabajo habituales se restablecieron.

    Desde la dirección se subrayó que la compañía mantiene una política constante de actualización tecnológica y mejora de sus sistemas de seguridad.

    Aun así, el ataque logró superar las defensas existentes, un hecho que refuerza la idea de que ninguna organización está completamente a salvo. Para Agriconsa, el incidente se convirtió en un obstáculo inesperado que obligó a poner a prueba su capacidad de reacción.

    Un delito que no deja de crecer

    Más allá del impacto puntual, el caso de Agriconsa refleja una tendencia preocupante. La ciberdelincuencia se ha disparado en los últimos años y afecta por igual a empresas privadas, administraciones públicas e infraestructuras críticas.

    El acceso ilícito a datos personales, la suplantación de identidades y las estafas digitales se han convertido en algunos de los delitos más frecuentes investigados por las fuerzas de seguridad.

    El propio director de la empresa advertía de la facilidad con la que un grupo reducido de especialistas puede hoy bloquear una compañía entera, un organismo público o incluso un aeropuerto.

    Lo ocurrido en Algemesí no es una excepción, sino un ejemplo más de una amenaza que se extiende y se sofistica con rapidez.

    La Ribera, un territorio cada vez más expuesto

    En los últimos tiempos, diferentes entidades de la comarca han sufrido incidentes similares. Instituciones locales y ayuntamientos cercanos ya han tenido que hacer frente a ataques informáticos que pusieron en jaque sus servicios. El sector agroindustrial, altamente digitalizado y con márgenes ajustados, se convierte así en un objetivo especialmente vulnerable.

  • Flickr sufre una brecha de datos a través de un proveedor de email

    Flickr sufre una brecha de datos a través de un proveedor de email

    Flickr ha alertado a sus usuarios de un incidente de seguridad relacionado con una vulnerabilidad en un sistema de uno de sus proveedores de servicios de correo electrónico. 
    La empresa afirma haber reaccionado rápidamente tras descubrir el problema. Así, habrían cortado acceso al sistema afectado de inmediato, eliminado los enlaces al endpoint vulnerable y alertado al proveedor externo, pidiendo una investigación exhaustiva.

    De manera simultánea Flickr también inició una revisión de seguridad más amplia y reforzó los controles en torno a los servicios de terceros.

    Por último, el servicio de imágenes trasladó lo sucedido a las autoridades de protección de datos pertinentes.

    Hasta la fecha no hay confirmación pública de que los datos hayan caído en malas manos o que actores maliciosos los hayan compartido.

    No obstante, desde Flickr han recomendado a sus usuarios que estén alerta respecto a emails de phising que puedan estar relacionados con sus cuentas, que verifiquen la configuración de la cuenta para detectar actividad inusual y que actualicen las contraseñas de otros servicios si reusaron la misma contraseña (para evitar ataques de relleno de credenciales).

    «Pedimos disculpas sinceramente por este incidente y por la preocupación que pueda causar», señala la compañía. «Nos tomamos muy en serio la privacidad y la seguridad de sus datos y estamos tomando medidas inmediatas para prevenir problemas similares mediante una investigación exhaustiva, el fortalecimiento de la arquitectura de nuestros sistemas y la mejora de la supervisión de nuestros proveedores de servicios externos», concluye.

    Otros problemas de seguridad
    Lamentablemente, no es la primera vez que Flickr experimenta un problema de ciberseguridad. En 2017 se reportaron y corrigieron una serie de vulnerabilidades técnicas que podrían haber sido usadas para secuestrar cuentas de la plataforma, recompensando a quien descubrió el hallazgo.

    En 2013 un error hizo que fotos marcadas como privadas de algunos usuarios quedaran accesibles públicamente durante unas tres semanas. Flickr aseguró que esto solo habría afectado a una cifra limitada de usuarios y que no afectaba a buscadores externos.

    Flickr es una plataforma de alojamiento de fotografías fundada en 2004, en su momento comprada por Yahoo! y desde 2018 propiedad de SmugMug. Actualmente tiene más de 100 millones de usuarios registrados y decenas de millones activos.

  • No es una notificación judicial: así es como suplantan a la Policía para estafarte

    No es una notificación judicial: así es como suplantan a la Policía para estafarte

    Las estafas por correo electrónico siguen evolucionando y adaptándose a nuevos contextos para aumentar su efectividad. El objetivo de los atacantes es claro: simular una investigación judicial por ciberdelitos para presionar a las víctimas.

    Correos que simulan investigaciones oficiales

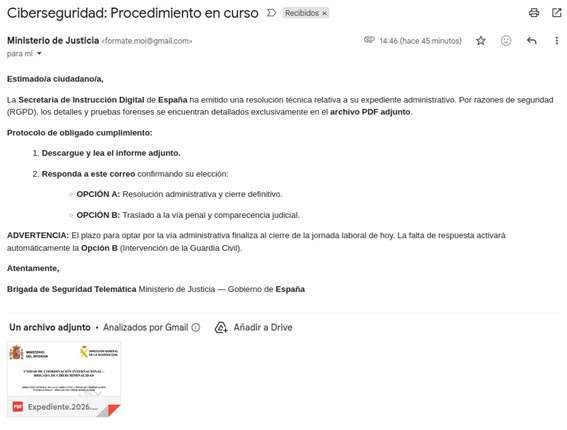
    Según ESET, el fraude comienza con la recepción de un correo electrónico que aparenta proceder de una institución pública.

    En muchos casos, la dirección de envío imita organismos reales, como administraciones autonómicas, aunque en realidad pertenece a cuentas sin relación con dichas entidades.

    El mensaje suele incluir referencias a una supuesta investigación en curso y remite a un documento adjunto con más información.

    Este archivo es clave en la estrategia de los delincuentes, ya que contiene elementos diseñados para parecer legítimos y técnicos.

    Entre los detalles incluidos se encuentran referencias a operaciones policiales reales, herramientas forenses utilizadas por las autoridades y nombres de botnets conocidas.

    Todo ello contribuye a construir una narrativa creíble que busca convencer a la víctima de que su equipo ha estado implicado en actividades ilícitas.

    El documento adjunto: la clave del engaño

    El archivo que acompaña al correo es uno de los elementos más elaborados de la estafa. Suele tener varias páginas y está redactado con terminología jurídica y técnica.

    En él se mencionan investigaciones internacionales y programas utilizados en análisis forense digital, lo que refuerza la sensación de autenticidad.

    También se incluye información sobre supuestas pruebas que vinculan al usuario con redes de cibercrimen. Este enfoque busca generar una reacción emocional inmediata basada en el miedo a consecuencias legales graves.

    Además, el documento facilita un correo electrónico que simula pertenecer a una institución oficial. Es en este punto donde se inicia la segunda fase del fraude.

    La falsa solución: pagar para evitar consecuencias legales

    Cuando la víctima contacta con los supuestos responsables de la investigación, recibe una respuesta rápida que mantiene la apariencia de oficialidad.

    Sin embargo, ya se detectan inconsistencias, como el uso de cuentas de correo genéricas en lugar de dominios institucionales.

    En esta fase, los delincuentes plantean una supuesta vía para resolver el problema: una auditoría técnica y jurídica que permitiría cerrar el expediente.

    El precio de este servicio fraudulento puede superar los 5.000 euros, una cantidad que se presenta como una alternativa a posibles sanciones o procesos judiciales.

    El mensaje está diseñado para aumentar la presión, indicando que el pago evitaría acciones inmediatas por parte de las autoridades. Este tipo de urgencia es habitual en fraudes digitales, ya que reduce la capacidad de la víctima para analizar la situación con calma.

    El destino del dinero: redes de muleros

    Una vez que la víctima acepta realizar el pago, los delincuentes proporcionan instrucciones detalladas para efectuar la transferencia. En muchos casos, el dinero se envía a cuentas bancarias a nombre de terceros, que actúan como intermediarios.

    Estos individuos, conocidos como muleros, pueden estar colaborando de forma consciente o haber sido engañados para participar en la operación. En otros casos, se utilizan identidades robadas para abrir cuentas bancarias que sirven como canal de recepción del dinero.

    Este sistema dificulta el rastreo de los fondos y complica la actuación de las autoridades, lo que incrementa la impunidad de los responsables.

    Señales para identificar este tipo de estafa

    Aunque el fraude está bien elaborado, existen indicios que permiten detectarlo. Uno de los más claros es la discrepancia entre el remitente y la supuesta institución. Las administraciones públicas no utilizan cuentas gratuitas para comunicaciones oficiales.

    También es importante desconfiar de mensajes que generen urgencia o miedo extremo, especialmente si incluyen amenazas legales. Las notificaciones judiciales reales siguen procedimientos formales y no se comunican de esta manera.

    El uso de documentos adjuntos con exceso de tecnicismos o referencias llamativas también puede ser una señal de alerta. En muchos casos, estos archivos buscan impresionar más que informar.

    Qué hacer ante un correo sospechoso

    Ante la recepción de un mensaje de estas características, lo más recomendable es no responder ni descargar archivos adjuntos. Verificar la información a través de canales oficiales es fundamental para evitar caer en la trampa.

    Las autoridades como la Policía Nacional o la Guardia Civil recomiendan denunciar este tipo de intentos de fraude para facilitar su investigación. Además, compartir la información con el entorno profesional o personal puede ayudar a prevenir nuevas víctimas.

  • Los datos de miles de compradores gallegos, a la venta en la dark web

    Los datos de miles de compradores gallegos, a la venta en la dark web

    Un actor de amenazas afirma tener en su poder una supuesta base de correos del sitio comerciodomorrazo.es, un portal de comercio electrónico para negocios y tiendas centrado en una región determinada de Pontevedra.

    Está todo en español, así que tuve que probar y traducir los nombres de los campos al inglés para vosotros, chicos», señala el pirata informático en una publicación en la dark web.

    El hacker dice disponer de datos personales como correos electrónicos, nombres completos, teléfonos, localidades e incluso direcciones IP.  También habría conseguido fechas de suscripción, de último envío y estadísticas internas del sistema de mailing. 

    Lo más preocupante de la filtración es la presencia de un campo llamado ‘Password’, que el atacante describe como un código de SSO almacenado en texto plano. Aunque no sea una contraseña tradicional, cualquier token o clave sin cifrar supone un riesgo serio si permite acceder a algún panel o servicio.

    Por qué es preocupante para los clientes

    La gravedad de la brecha radica en que estos datos pueden utilizarse para campañas de spam, phishing dirigido o suplantación de identidad. 

    Además, la exposición de un token en texto plano podría facilitar un acceso no autorizado a sistemas internos, dependiendo de cómo estuviera implementado. 

    Comercio do Morrazo es una plataforma online que agrupa y promociona comercios locales de la comarca del Morrazo (incluyendo municipios como Cangas, Moaña o Bueu) y que cuenta con un marketplace, campañas de fidelización y boletines de noticias.

    A través del sitio, los usuarios pueden registrarse para recibir información de promociones, eventos y ventajas vinculadas al consumo en comercios de la zona, y muchos establecimientos utilizan la plataforma como canal de comunicación directa con clientes.

    Desde Escudo Digital nos hemos puesto en contacto con el portal para aclarar lo ocurrido y actualizaremos la información si recibimos respuesta.

  • Un laboratorio español de fertilidad, víctima de un ataque de ransomware

    Un laboratorio español de fertilidad, víctima de un ataque de ransomware

    El laboratorio español iGLS, especializado en diagnóstico genético aplicado a la reproducción asistida, ha sido víctima de un ataque de ransomware que ha derivado en la presunta filtración de un gran volumen de información.

    El actor de amenazas presume de haberse hecho con 510 GB de datos sensibles pertenecientes a la compañía alicantina. 

    Por ahora se desconoce el rescate que el grupo de ciberdelincuentes habría pedido al laboratorio. No obstante, la empresa tiene una semana de plazo para cumplir con las exigencias de los cibermalos.

    Tampoco hay información respecto al alcance real de la brecha y si los sistemas de iGLS han llegado a ser cifrados. 

    Payload es un actor relativamente reciente dentro del ecosistema cibercriminal. Esta banda opera mediante un modelo clásico de doble extorsión: primero obtiene acceso a la red de la víctima (por phishing, credenciales robadas o vulnerabilidades) y luego exfiltra grandes volúmenes de datos sensibles. Este colectivo cifra los archivos con la extensión .payload, empleando algoritmos robustos como ChaCha20 y Curve25519. 

    Durante el ataque, el grupo suele eliminar sombras de volumen, registros de eventos y desactivar servicios de backup y antivirus para dificultar la recuperación de información. Finalmente, amenaza con publicar los datos robados en su portal de la dark web si la víctima no negocia el rescate, presionando tanto por el daño operativo como por el riesgo reputacional.

    La banda comenzó a actuar el pasado mes de febrero. En total, hasta ahora se le han atribuido al menos 17 víctimas públicas, entre ellas organizaciones de agricultura, manufactura, telecomunicaciones, energía y salud, en países como EE.UU., Italia, México, Filipinas o Egipto. 

    Los cibermalos podrían haber robado datos extremadamente sensibles

    iGLS es un laboratorio centrado en genética e inmunología reproductiva que presta servicios a clínicas de fertilidad y centros médicos. Entre sus actividades se incluyen pruebas preconcepcionales, diagnóstico genético preimplantacional, test prenatales y estudios relacionados con problemas de infertilidad. Este tipo de servicios implica el tratamiento de información extremadamente delicada.

    En sus sistemas pueden almacenarse datos genéticos de pacientes, historiales médicos completos, información sobre tratamientos de reproducción asistida y datos personales tanto de pacientes como de donantes. No obstante, payload no ha aclarado qué tipo de información tiene en su poder. 

    La posible exposición de esta información no solo compromete la privacidad de los afectados, sino que también puede tener implicaciones éticas, legales y reputacionales de gran alcance.

    Desde Escudo Digital hemos tratado de ponernos en contacto con la empresa atacada y actualizaremos la información si recibimos respuesta por su parte. 
     

  • La ciudad de Los Ángeles, en jaque por un ataque de ransomware

    La ciudad de Los Ángeles, en jaque por un ataque de ransomware

    La ciudad de Los Ángeles, en EE.UU., se ha visto afectada por un ciberataque que ha paralizado parte de sus servicios. 

    El ataque se detectó el pasado viernes, 20 de marzo, cuando los atacantes listaron a la ciudad en su página de filtraciones de la dark web, indicando haber robado 159,9 GB de información, organizada en 779 archivos. 

    A diferencia de los ataques tradicionales de ransomware, que bloquean el acceso a sistemas mediante cifrado, WorldLeaks centra su estrategia en la exfiltración de datos, utilizando la amenaza de su divulgación pública como método de extorsión. 

    Esto permite al grupo ejercer presión sobre las organizaciones afectadas sin necesidad de inutilizar completamente sus sistemas, una táctica que ha ido ganando popularidad entre los ciberdelincuentes que apuntan a entidades públicas y grandes corporaciones.

    El ataque llevó a restringir temporalmente el acceso a ciertas plataformas internas del metro de Los Ángeles. Esto afectó especialmente a los monitores de llegada de trenes en estaciones, así como a la recarga online de las tarjetas TAP, lo que obligó a muchos usuarios a utilizar métodos físicos para realizar pagos y consultas. 

    A pesar de estas interrupciones, el servicio de transporte continuó funcionando, y según el consistorio de la ciudad, no se han comprometido datos personales de pasajeros ni de empleados. Las autoridades continúan revisando los sistemas y trabajando para restaurar el acceso completo a todas las plataformas afectadas.

    WorldLeaks se constituyó el año pasado como una evolución del grupo Hunters International. Tras la presión de las autoridades y cambios en su organización, decidió centrarse exclusivamente en robar datos y amenazar con su publicación, dejando de lado el cifrado de archivos tradicional. 

    Sus objetivos suelen ser organizaciones que manejan información sensible y que tienen la capacidad de pagar rescates, como gobiernos locales, sistemas de transporte y grandes empresas. Este tipo de ataques refleja una tendencia creciente: los actores de ransomware ahora buscan víctimas que, por su dependencia tecnológica y la sensibilidad de sus datos, puedan verse obligadas a ceder a la extorsión.

    Otro ataque ‘cercano’

    El incidente de Los Ángeles se suma a otros recientes en California, como el de Foster City, en los que los ataques de ransomware han llevado a declarar estados de emergencia. En esta ocasión la atribución corresponde al grupo LockBit 3.0, conocido por implementar ransomware de tipo as-a-service, el cual sí cifra los sistemas de sus víctimas para exigir rescates. 

    Este último ataque paralizó temporalmente plataformas de pago, trámites administrativos y comunicaciones internas, aunque los servicios críticos, como emergencias policiales y 911, permanecieron operativos.

  • El currículum falso: la nueva trampa para robar credenciales y minar criptos

    El currículum falso: la nueva trampa para robar credenciales y minar criptos

    Una campaña de phishing está atacando entornos corporativos de habla francesa con CV falsos que tras robar información despliegan mineros de criptomonedas. “La campaña utiliza archivos VBScript disfrazados de documentos de currículum, enviados a través de correos electrónicos de phishing”, afirmaron los investigadores de Securonix Shikha Sangwan, Akshay Gaikwad y Aaron Beardslee en un informe compartido con The Hacker News.

    La campaña, bautizada como FAUX#ELEVATE por la empresa de ciberseguridad, destaca por el abuso de infraestructuras y servicios legítimos, como Dropbox para el almacenamiento de cargas útiles, sitios de WordPress marroquíes para alojar la configuración de comando y control (C2), y la infraestructura SMTP de mail[.]ru para exfiltrar archivos del escritorio y credenciales de navegador robadas.

    El proceso

    El archivo inicial es un Visual Basic Script (VBScript) que, al abrirse, muestra un mensaje de error falso en francés, engañando a los destinatarios para que piensen que el archivo está dañado. Sin embargo, lo que ocurre es que el script ejecuta una serie de comprobaciones para evadir entornos de prueba) y entra en un bucle persistente de Control de Cuentas de Usuario (UAC), que solicita a los usuarios ejecutarlo con privilegios de administrador.

    De las 224.471 líneas del script, solo 266 contienen código ejecutable real. El resto está plagado de comentarios basura con frases aleatorias en inglés, lo que infla el tamaño del archivo a 9.7 MB.

    “El malware también utiliza un filtro de unión a dominio mediante WMI (Windows Management Instrumentation), asegurando que las cargas útiles solo se entreguen en ordenadores de empresa, excluyendo por completo los sistemas domésticos independientes”, afirmaron los investigadores.

    En cuanto el dropper logra privilegios administrativos, desactiva los controles de seguridad y borra sus huellas: configura rutas de exclusión en Microsoft Defender para todas las letras de unidades principales (de la C a la I), desactiva el UAC mediante un cambio en el Registro de Windows y se elimina a sí mismo.

    Robo de datos

    Entre las herramientas utilizadas para facilitar el robo de credenciales se encuentra un componente que aprovecha el proyecto ChromElevator para extraer datos sensibles de navegadores basados en Chromium, evadiendo las protecciones de cifrado ligado a la aplicación (ABE).

    Los datos de los navegadores se exfiltran utilizando dos cuentas de remitente de mail[.]ru separadas (“olga.aitsaid@mail.ru” y “3pw5nd9neeyn@mail.ru”) que comparten la misma contraseña a través de SMTP hacia otra dirección de correo operada por el atacante («vladimirprolitovitch@duck.com»).

    Una vez ejecutadas las actividades de robo y exfiltración, la cadena de ataque inicia una limpieza agresiva de todas las herramientas descargadas en un intento por minimizar la huella forense, dejando atrás únicamente los artefactos del minero y del troyano.

    Esta campaña es particularmente peligrosa para los equipos de seguridad por la velocidad de ejecución: la cadena completa se completa en aproximadamente 25 segundos desde la ejecución inicial del VBS hasta la exfiltración.

  • Cómo proteger tu hogar de las nuevas amenazas invisibles que llegan por internet

    Cómo proteger tu hogar de las nuevas amenazas invisibles que llegan por internet

    La tremenda evolución tecnológica que ha experimentado la sociedad en los últimos años ha propiciado que los hogares hayan dejado de ser únicamente espacios físicos, para convertirse también en entornos digitales, en los que convergen teletrabajo, domótica y flujo de datos personales.

    Este hecho, en principio positivo, ha encontrado un problema: las ciberamenazas que buscan explorar las vulnerabilidades de nuestra red doméstica. Y es que, aunque no se ven, hay elementos virtuales que pueden acabar por generar graves problemas.

    Con el fin de evitarlo, es necesario protegerse activamente al máximo. La seguridad en la conexión a internet es algo ya básico, que toda persona debe implementar si quiere mantener a salvo su seguridad y privacidad.

    El router como el nuevo guardián de tu casa

    El router actúa como el perímetro de seguridad principal de cualquier vivienda, funcionando como el nodo central que gestiona el tráfico de datos entre el mundo exterior y nuestros dispositivos. Al ser el punto de acceso único, cualquier vulnerabilidad en su configuración puede dejar expuesta la integridad de toda la red local y la información que circula por ella.

    Para garantizar un entorno de navegación seguro, es imperativo tratar este dispositivo como un elemento crítico de la vivienda. Esto requiere no solo sustituir las credenciales de fábrica por contraseñas complejas, sino asegurar que el equipo reciba actualizaciones constantes de su sistema para corregir posibles brechas de seguridad detectadas por los fabricantes.

    Por qué la seguridad de tu conexión es tan importante como la cerradura de tu entrada

    Una conexión desprotegida representa un riesgo que facilita la interceptación de datos sensibles, credenciales bancarias y el acceso remoto a dispositivos privados. De la misma manera que blindamos los accesos físicos a nuestra propiedad, la arquitectura digital del hogar exige protocolos de cifrado robustos que impidan la entrada de terceros no autorizados.

    Para mitigar estos riesgos, la integridad de la señal debe estar respaldada por infraestructuras solventes que cumplan con los estándares europeos de ciberseguridad. En este contexto, el papel de operadores como Orange es clave para garantizar que nuestra conexión esté segura, ya que su tecnología de nueva generación no solo asegura velocidad, sino que también implementa capas de protección proactiva desde el nodo central. Al contar con un soporte técnico de referencia, el usuario asegura que su entorno de navegación sea capaz de neutralizar amenazas de forma automatizada, transformando la conexión doméstica en una barrera defensiva inteligente y altamente fiable.

    Consejos sencillos para evitar que tus datos personales caigan en manos equivocadas

    La protección de la información personal no requiere medidas muy complejas, y en ocasiones basta con hábitos básicos de higiene técnica, tales como la diversificación de contraseñas y la activación de sistemas de autenticación de doble factor.

    Paralelamente, es fundamental realizar revisiones periódicas de los permisos concedidos a las aplicaciones y limitar el acceso a datos del usuario que no sean estrictamente necesarios para su funcionamiento. Eso, sumado a la actualización constante de estas, cierra muchas posibles brechas de seguridad.

    Dispositivos conectados: cómo evitar que tu televisión o tu cámara web sean una ventana para extraños

    Los hogares actuales cuentan con una gran cantidad de dispositivos conectados. La seguridad depende de una configuración restrictiva que limite la visibilidad de televisores inteligentes o cámaras de vigilancia ante conexiones externas no verificadas. A menudo, estos dispositivos son el eslabón más débil si se mantienen con los ajustes predeterminados del fabricante.

    Para blindar estos equipos, es recomendable seguir tres pasos clave: cambiar los códigos de acceso de origen, desactivar funciones de control remoto innecesarias y, si el equipo lo permite, segmentar la red para dispositivos inteligentes.

    La tranquilidad de vivir en un entorno digital donde el control lo tienes tú

    La seguridad en internet no se basa en alejarse del mundo digital, sino en aprender a moverse por él con criterio y precaución. El objetivo final es que la tecnología sea un facilitador de bienestar y no una fuente de incertidumbre. Contar con una conexión robusta y el respaldo de un servicio experto permite disfrutar de todas las ventajas del mundo hiperconectado con la certeza de que nuestra privacidad está plenamente bajo nuestro control.