Blog

  • La semana en ciberataques del 18 al 24 de julio

    La semana en ciberataques del 18 al 24 de julio

    Durante la semana del 18 al 24 de julio se han documentado 278 ciberataques en 39 países, una cifra que mantiene el nivel de alerta alto en los equipos de ciberinteligencia a escala global.
    Estados Unidos vuelve a encabezar el ranking de países afectados, con 63 incidentes que representan el 22,7% del total. Una semana que demuestra nuevamente cómo el riesgo digital va en aumento y cómo la geopolítica, la industria y la infraestructura pública siguen siendo los principales blancos.

    Los grupos de amenazas más activos

    El actor NoName057(16) se posicionó como el grupo más prolífico, con 38 ciberataques reivindicados en tan solo siete días. Le siguen Qilin y Unknowns cyber team, ambos con 22 ataques.

    Estas cifras reflejan una alta actividad sostenida de grupos con motivaciones políticas y financieras, utilizando campañas coordinadas de denegación de servicio, ransomware y exfiltración de datos.

    Sectores más impactados por los ciberataques

    El ámbito gubernamental y militar fue el más afectado, seguido del sector manufacturero con 30 ataques y el financiero, que sumó 20 incidentes. También destacan los ciberataques a medios de comunicación, con 18 casos, y al transporte y almacenamiento, con 17.

    Estos sectores siguen siendo especialmente vulnerables debido a su dependencia de infraestructuras digitales críticas.

    Países con mayor número de ciberataques

    Estados Unidos lidera en número de incidentes reportados en los últimos siete días, seguido por Israel (48), Italia (29), Egipto (27) e Irán (9). El análisis geográfico permite observar patrones de comportamiento vinculados tanto a conflictos políticos como a intereses económicos.

    Principales víctimas afectadas

    Entre las entidades más comprometidas esta semana se encuentran Banco Sepah (Irán), la Justicia Penal Militar y Policial de Colombia, el Grupo Delek (Israel), el Distrito Escolar 6 de Central Point (EE.UU.) y la empresa de salud SaludEC (Ecuador).

    Todos estos ciberataques comparten, como no, el patrón de búsqueda de información sensible y alto impacto operativo.

    Lo hemos ido contando en Escudo Digital

    En los últimos días hemos ido publicando en esta página distintas informaciones relacionadas con delitos digitales, operaciones policiales que ahora recapitulamos brevemente:

    Otras noticias destacadas

    China apunta a la industria de semiconductores de Taiwán a través del ciberespionaje

    Entre marzo y junio de 2025, investigadores de Proofpoint detectaron una intensificación del ciberespionaje vinculado a China dirigido al sector de semiconductores de Taiwán.

    Tres grupos distintos (UNK_FistBump, UNK_DropPitch y UNK_SparkyCarp) realizaron campañas de phishing altamente dirigidas a fabricantes, diseñadores, socios de cadena de suministro e incluso analistas financieros. Utilizaron señuelos relacionados con ofertas de empleo y colaboraciones falsas, además de técnicas avanzadas como Adversary-in-the-Middle.

    Se identificaron herramientas maliciosas como los backdoors Voldemort y HealthKick, junto con el uso de infraestructura compartida, incluyendo servidores VPN y VPS rusos.

    Según Proofpoint, esta actividad refleja el interés estratégico de China en alcanzar la autosuficiencia tecnológica en semiconductores, clave para su economía y seguridad nacional, especialmente ante las restricciones de exportación impuestas por EE. UU. y Taiwán.

    Librarian Ghouls, el grupo APT que automatiza ataques nocturnos con herramientas legales

    Kaspersky ha detectado una nueva campaña de ciberespionaje protagonizada por el grupo APT Librarian Ghouls, también conocido como Rare Werewolf o Rezet. Activa desde diciembre de 2024, esta operación se dirige a organizaciones en Rusia y países de la CEI. Su táctica distintiva consiste en reutilizar software legítimo como AnyDesk, Blat o WinRAR para infiltrarse sin activar alertas de seguridad.

    El ataque comienza con correos de phishing que contienen supuestos documentos financieros; al abrirlos, se ejecutan scripts que instalan herramientas de acceso remoto y mineros de criptomonedas, todo de forma automatizada. Los equipos infectados se programan para activarse entre la 1:00 y las 5:00 h, recolectar archivos confidenciales y luego apagarse.

    El 81 % de las empresas ya utilizan herramientas basadas en IA como parte de su estrategia de ciberseguridad

    Trend Micro ha revelado que el 81% de las empresas ya utilizan inteligencia artificial (IA) en su estrategia de ciberseguridad, y otro 16% la está explorando. Aunque reconocen su utilidad para detectar activos, priorizar riesgos y automatizar procesos, el 94% teme que la IA aumente la exposición al riesgo cibernético.

    Más de la mitad prevé que la IA elevará la escala y complejidad de los ataques. Las preocupaciones incluyen la protección de datos, la falta de transparencia en el procesamiento de información y la presión regulatoria. Trend Micro recomienda integrar medidas de seguridad desde el inicio en todos los sistemas con IA.

    Check Point Software presenta Quantum Spark 2500 para pymes

    Check Point Software ha lanzado la serie Quantum Spark 2500, una nueva línea de firewalls de próxima generación orientada a pymes y proveedores de servicios gestionados (MSP).

    Esta solución incluye Wi-Fi 7, conectividad 5G, SD-WAN, y prevención de amenazas basada en inteligencia artificial. Integra gestión en la nube mediante Infinity Portal, simplificando la administración remota y ofreciendo alta disponibilidad con funciones como doble fuente de poder y puertos ISP redundantes.

    Con un aumento del 61% en ciberataques a pymes y mayores exigencias de ancho de banda, la serie 2500 responde a la necesidad de seguridad robusta con rendimiento de firewall de hasta 2,7 Gbps y prevención de malware del 99,9%. Además, MAP mejora la visibilidad sobre aplicaciones de riesgo.

    La solución está diseñada para simplificar las operaciones de los MSP, permitiendo escalabilidad y protección en un entorno cada vez más complejo.

    El lado oscuro de la IA agéntica: cinco riesgos de seguridad que podrían pasar desapercibidos

    La adopción de agentes de IA en las organizaciones promete mayor productividad, pero también introduce nuevos riesgos de seguridad, advierte CyberArk. Uno de ellos es el uso intensivo de la IA desde estaciones de trabajo o apps SaaS, lo que incrementa la exposición a amenazas internas o externas.

    Además, proliferan los llamados “agentes de IA en la sombra”, desplegados sin visibilidad ni control del área de TI, que operan en entornos sensibles sin supervisión.

    Otro foco crítico son los desarrolladores, cuya autonomía con IA generativa los convierte en actores clave, y cuya identidad comprometida podría generar graves consecuencias. La supervisión humana, necesaria para controlar a los agentes, también representa un posible punto de entrada para ataques.

    Finalmente, el crecimiento exponencial de identidades de máquina —con proyecciones de miles de agentes por usuario— plantea enormes retos para su gestión y protección.

    Bitdefender Security for Creators amplía su soporte a Instagram y Facebook

    Bitdefender ha ampliado su solución Bitdefender Security for Creators para incluir protección específica en Facebook e Instagram, además de YouTube. Esta herramienta, dirigida a creadores de contenido digital, influencers y creativos online, ofrece una defensa avanzada contra el robo de cuentas, phishing, malware y estafas en redes sociales, que están creciendo alarmantemente.

    Según datos recientes, hay más de 184 millones de credenciales expuestas, y las pérdidas por fraudes online ya superan el billón de dólares.

    La solución permite monitorización 24/7, protección antiphishing basada en IA, gestión desde un panel unificado y soporte multiplataforma (Windows, Mac, Android e iOS). También incluye herramientas para recuperación de cuentas en caso de ataque y funciones para proteger equipos de colaboradores.

    Bitdefender alerta de que un solo ataque puede arruinar años de trabajo, reputación y monetización. Esta solución busca proteger de forma integral a los creadores, brindándoles seguridad activa y continua frente a un panorama de amenazas digitales cada vez más sofisticado.
  • El deepfake de Pedro Sánchez capta víctimas para una campaña fraudulenta de inversión

    El deepfake de Pedro Sánchez capta víctimas para una campaña fraudulenta de inversión

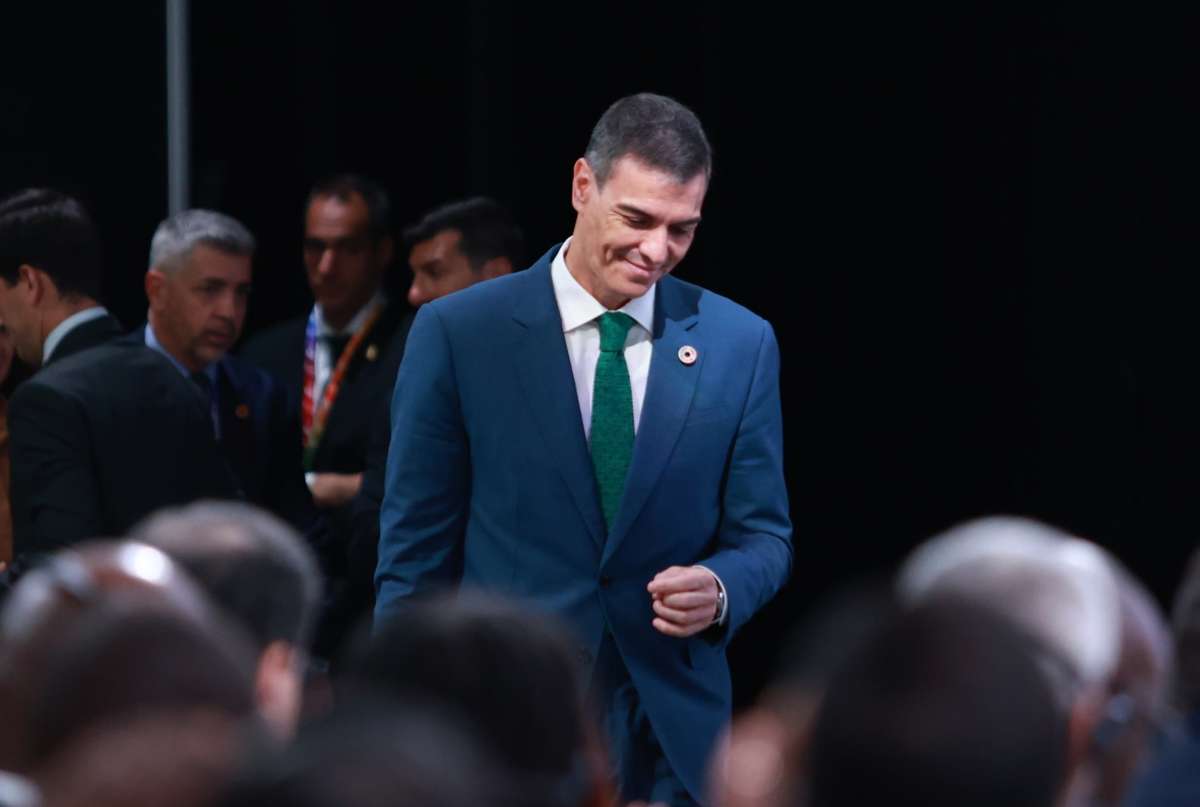
    La compañía de soluciones de ciberseguridad ESET ha detectado una nueva campaña de estafa que utiliza la imagen del presidente del Gobierno, Pedro Sánchez, como cebo para la promoción de falsas oportunidades de inversión en criptomonedas.
    Con herramientas de IA
    Pero no es un video real, aunque lo parezca. Se trata de una edición, seguramente generada con herramientas de IA. A pesar del engaño, no resulta raro pensar que un buen número de usuarios puede sentirse atraído por las expectativas de la inversión, avalada (se supone) por todo un presidente de Gobierno. El objetivo consiste en llamar la atención usando una personalidad conocida para poder redirigir los usuarios a un portal preparado por los estafadores.

    Los deepfakes, contenidos audiovisuales manipulados con IA que simulan que alguien hace o dice algo que no es real, proliferan en las redes sociales. Los famosos más “utilizados” son Donald Trump, Volodímir Zelenski, Elon Musk, Taylor Swift, Tom Hanks, Brad Pitt, Emma Watson y Kanye West.

    Web falsificada
    En esta campaña, los estafadores pretenden hacer creer a los usuarios que se encuentran ante un artículo de El País, empleando su nombre y logo sin el debido permiso. Si se observa la URL de la web, se comprueba que no se trata de una web legítima, algo que evidencia la fecha del registro, de apenas unos días.

    La revisión del artículo muestra que los cibermalos han publicado un post falso del presidente en la red social X. La oportuna edición busca conseguir que parezca auténtico. Al post le acompañan unas supuestas declaraciones donde se pontifican los beneficios que había logrado en la plataforma de inversión que se promociona en el artículo.

  • Detectada una ciberestafa que usa solicitudes de presupuesto para robar productos de alto valor

    Detectada una ciberestafa que usa solicitudes de presupuesto para robar productos de alto valor

    Mucho cuidado. Una campaña de fraude generalizado amenaza la tranquilidad de los usuarios de internet. Conviene extremar las precauciones porque un grupo de estafadores está usando solicitudes de presupuesto para abusar de la financiación por parte de proveedores y así robar bienes físicos de gran valor.
    La investigación, realizada por la compañía de ciberseguridad Proofpoint, revela que las acciones se incluyen en la categoría de fraudes dirigidos a empresas y se hallan entre los cinco temas de ingeniería social más observados y utilizados por los estafadores.

    Señuelos muy convincentes

    En este tipo de campañas, lo primero es que el atacante se pone en contacto con una empresa para pedir presupuestos de varios productos o servicios. Esta relación puede ayudar a crear después señuelos muy convincentes para enviar malware, enlaces de phishing e incluso acciones adicionales de compromiso de correo electrónico comercial (BEC) y de ingeniería social.

    Los analistas de amenazas de Proofpoint explican que los ciberdelincuentes emplean canales de compra legítimos y sofisticadas tácticas de suplantación de identidad para obtener productos muy específicos —como electrónica, equipos de red, dispositivos médicos y herramientas industriales— sin que exista intención alguna de pagar por ellos.

    Engaño con datos reales

    Los cibermalos se aprovechan de los plazos de pago de entre 15 y 90 días que ofrecen algunas empresas, porque se hacen pasar por responsables de compras de organizaciones legítimas. Para solicitar presupuestos y abrir líneas de crédito fraudulentas, utilizan datos reales de las compañías y de sus empleados.

    Otra característica de estas amenazas: las mercancías robadas se enrutan a través de intermediarios con sede en Estados Unidos y se envían a lugares como Nigeria o Ghana, con mulas que a veces son cómplices involuntarios de la estafa.

    Rastreo y bloqueo de correos

    Los investigadores han rastreado y bloqueado correos electrónicos asociados a estos grupos, pero también han tomado medidas para interrumpir estas operaciones fraudulentas. De hecho, han conseguido eliminar con éxito 19 dominios asociados a esta actividad específica.

    En uno de los casos, mientras el ciberdelincuente esperaba pacientemente a que se aprobara su crédito, los especialistas de Proofpoint colaboraron con el registrador para eliminar el dominio malicioso, provocando que el atacante abandonara por completo la conversación. Esta fue la reacción más común, pero en otras ocasiones se comprobó que el ciberdelincuente creaba rápidamente un nuevo dominio para reanudar la conversación.

    Consejos de seguridad

    Ante estas estafas de financiación, los expertos de Proofpoint recomiendan:

    Comprobar si el dominio coincide con el del remitente y contactar directamente a la empresa mediante un número oficial para validar la solicitud.

    Desconfiar de cualquier solicitud con una urgencia excesiva, porque esto suele ser una táctica empleada por estafadores para presionar decisiones rápidas sin validaciones adecuadas

    Verificar cuidadosamente la dirección de entrega proporcionada, utilizando métodos adicionales para confirmar la identidad y la autenticidad del solicitante.

  • Dior notifica a sus clientes de EE.UU. sobre una brecha de seguridad

    Dior notifica a sus clientes de EE.UU. sobre una brecha de seguridad

    En realidad el incidente se produjo a finales de enero, pero la empresa no tuvo constancia de lo ocurrido hasta mayo, iniciando investigaciones internas para determinar su alcance e impacto y contando con el apoyo de expertos en ciberseguridad externos.. 

    Nuestra investigación determinó que una parte no autorizada pudo obtener acceso a una base de datos de Dior que contenía información sobre los clientes de Dior el 26 de enero de 2025″, señala la compañía en el escrito que ha hecho llegar a los afectados.

    En el comunicado Dior comparte que la base de datos a la que accedieron los piratas informáticos contenía información personal como nombres y apellidos, información de contacto, dirección, fecha de nacimiento, copias de pasaportes o carnets de identidad y en un pequeño porcentaje de casos el número de la Seguridad Social. 

    «Los expertos externos en ciberseguridad han confirmado que el incidente fue contenido y no hay evidencia de que ningún tercero no autorizado haya accedido a los sistemas más allá del 26 de enero de 2025», afirman. 

    Afortunadamente, no se comprometió información de pago ni bancaria de ningún tipo. La base de datos no incluía datos de tarjetas de crédito o información de cuentas.

    Dior ha ofrecido a sus clientes afectados 24 meses de acceso gratuito a Experian IdentityWorks, un servicio de monitorización de crédito. Además, aconseja a sus usuarios que se mantengan alerta antes posibles fraudes o robos de identidad, revisando sus cuentas bancarias e informes de crédito para detectar cualquier actividad sospechosa. 

    Un ataque de dimensiones más grandes

    El incidente coincide con otro que afectó a China y Asia. En mayo la firma de lujo reconoció que un tercero no autorizado había accedido a algunos detalles personales de sus clientes en ambos países, incluyendo  nombres, números de teléfono, direcciones de email, direcciones postales, importes de compra, preferencias de compra y otros datos de usuarios. 

    Dior forma parte del grupo LVMH (Moët Hennessy Louis Vuitton), el conglomerado de lujo más grande del mundo. Otra firma del grupo, Louis Vuitton, también reveló no hace mucho una violación de datos que afectó a clientes en Reino Unido, Corea del Sur y Turquía. 

    Desde el medio de información sobre ciberseguridad Bleeping Computer se apunta a que ambas fueron víctimas del mismo grupo de ransomware: Shiny Hunters, quien obtuvo detalles sensibles al violar la base de datos de un proveedor externo. Así, se espera que Louis Vuitton siga los pasos de Dior y también envíe un comunicado a sus clientes de EE.UU. afectados. 

  • CISA advierte sobre un incremento de los ataques del grupo de ransomware Interlock

    CISA advierte sobre un incremento de los ataques del grupo de ransomware Interlock

    La banda de ransomware Interlock mantiene una campaña muy activa para atacar a organizaciones e infraestructuras críticas de Europa y Norteamérica, intensificando sus ataques y cambiando de técnica. Así lo ha advertido la Agencia de Seguridad de Infraestructuras de Ciberseguridad de EE.UU (CISA). 
    La variante del ransomware Interlock se observó por primera vez a finales de septiembre de 2024, atacando a diversas empresas, instituciones críticas y otras organizaciones críticas en Europa y Norteamérica.

    Desde el FBI sostienen que estos actores escogen sus víctimas basándose en la oportunidad y aseguran que su actividad tiene motivaciones económicas. 

    Vectores de ataque

    Asimismo, la agencia señala que los actores obtienen acceso inicial mediante descargas no autorizadas desde sitios webs legítimos comprometidos, un método poco común entre los grupos de ransomware. 

    Además, las autoridades han observado que los actores utilizaban la técnica de ingeniería social ClickFix para el acceso inicial, por la cual engañan a las víctimas para que se ejecute una carga maliciosa con el pretexto de solucionar un problema en su sistema. 

    Posteriormente, los cibermalos han usado diversos métodos de descubrimiento, acceso a credenciales y movimiento lateral para propagarse a otros sistemas de la red. 

    Como es común en estos grupos los actores de Interlock emplean un modelo de doble extorsión, cifrando los sistemas tras exfiltrar datos, aumentando la presión sobre las víctimas para que se aflojen el bolsillo. 

    El aviso forma parte de la iniciativa #StopRansomware, que busca publicar avisos donde detallan diversas variantes y actores de ransomware. Estos incluyen distintas técnicas, tácticas y procedimientos (TTP) e indicadores de compromiso (IOC) para ayudar a las organizaciones a protegerse contra el ransomware. 

  • Extraditan a los líderes de una banda criminal que engañaba a ancianos con estafas románticas

    Extraditan a los líderes de una banda criminal que engañaba a ancianos con estafas románticas

    Tres ciudadanos de Ghana han sido extraditados a EE.UU. hace unos días, después de que el Departamento de justicia estadounidense los acusara de embolsarse más de 100 millones de dólares mediante distintas estafas románticas y el compromiso de correo electrónico comercial (BEC).

    La citada institución americana ha revelado una acusación que nombra a cuatro personas del país africano: Isaac Oduro Boateng, Inusah Ahmed, Derrick Van Yeboah y Patrick Kwame Asare. Boateng, Ahmed y Van Yeboah.

    Los cuatro llegaron a territorio norteamericano el pasado 7 de agosto y comparecieron un día después. Según han señalado funcionarios estadounidenses, Asare no ha sido detenido.

    El cuarteto lideraba una organización criminal con sede en Ghana que se encargaba de manipular a personas mayores con promesas románticas y las completaba con estafas de inversión. Además, realizaba ciberataques más tradicionales a empresas y les desviaba fondos.

    «Estafar a las empresas utilizando campañas de compromiso por email y engañar a víctimas ancianas inocentes a través de compañías fraudulentas para explotar su confianza y finanzas no solo es espantoso, sino ilegal», ha afirmado el subdirector a cargo del FBI, Christopher Raia.

    Cómo operaban

    El esquema se desarrolló desde 2016 hasta 2023 y en la trampa cayeron decenas de víctimas, sobre todo hombres y mujeres mayores «vulnerables que vivían solos», según ha comentado el Departamento de Justicia.

    El modus operandi era ponerse en contacto con las víctimas mediante las redes sociales o mensajes de texto y presentándolas oportunidades de inversión ficticias.

    Muchas víctimas eran usados a su vez como ‘mulas’, llegando a abrir cuentas bancarias comerciales a nombre de empresas ficticias involucradas en ventas de automóviles, importaciones de alimentos, camiones de carga y más. Los intermediarios tomaban una parte de los fondos y los enviaban a África Occidental. Estos envíos eran de grandes tramos, ‘eclipsando’ cientos de miles de dólares, según informa The Record Media.

    La extradición ha sido posible también gracias a la Interpol y al Servicio de Policía de Ghana.

    Los cuatro hombres se enfrentan a cargos que incluyen fraude electrónico, lavado de dinero, recepción de dinero robado y más. Cada uno de los detenidos podría pasar 75 años entre rejas si es declarado culpable de todos los cargos.

    Tres ciudadanos de Ghana han sido extraditados a EE.UU. hace unos días, después de que el Departamento de justicia estadounidense los acusara de embolsarse más de 100 millones de dólares mediante distintas estafas románticas y el compromiso de correo electrónico comercial (BEC).

    La citada institución americana ha revelado una acusación que nombra a cuatro personas del país africano: Isaac Oduro Boateng, Inusah Ahmed, Derrick Van Yeboah y Patrick Kwame Asare. Boateng, Ahmed y Van Yeboah.

    Los cuatro llegaron a territorio norteamericano el pasado 7 de agosto y comparecieron un día después. Según han señalado funcionarios estadounidenses, Asare no ha sido detenido.

    El cuarteto lideraba una organización criminal con sede en Ghana que se encargaba de manipular a personas mayores con promesas románticas y las completaba con estafas de inversión. Además, realizaba ciberataques más tradicionales a empresas y les desviaba fondos.

    «Estafar a las empresas utilizando campañas de compromiso por email y engañar a víctimas ancianas inocentes a través de compañías fraudulentas para explotar su confianza y finanzas no solo es espantoso, sino ilegal», ha afirmado el subdirector a cargo del FBI, Christopher Raia.

    Cómo operaban

    El esquema se desarrolló desde 2016 hasta 2023 y en la trampa cayeron decenas de víctimas, sobre todo hombres y mujeres mayores «vulnerables que vivían solos», según ha comentado el Departamento de Justicia.

    El modus operandi era ponerse en contacto con las víctimas mediante las redes sociales o mensajes de texto y presentándolas oportunidades de inversión ficticias.

    Muchas víctimas eran usados a su vez como ‘mulas’, llegando a abrir cuentas bancarias comerciales a nombre de empresas ficticias involucradas en ventas de automóviles, importaciones de alimentos, camiones de carga y más. Los intermediarios tomaban una parte de los fondos y los enviaban a África Occidental. Estos envíos eran de grandes tramos, ‘eclipsando’ cientos de miles de dólares, según informa The Record Media.

    La extradición ha sido posible también gracias a la Interpol y al Servicio de Policía de Ghana.

  • Una nueva ola de ciberestafas usa Google Forms para robar criptomonedas

    Una nueva ola de ciberestafas usa Google Forms para robar criptomonedas

    Google Forms se ha convertido en la herramienta que utilizan los ciberdelincuentes para robar criptomonedas en una nueva oleada de ciberestafas que aprovecha que los envíos se hacen desde una dirección de confianza.Esta notificación simula proceder de un servicio de intercambio de criptomonedas, y en ella se indica la supuesta cantidad a percibir. También incluye un enlace en el que la víctima debe pinchar para evitar que la operación caduque, como explican desde Kaspersky.

    Si decide clicar en el enlace, la víctima es redirigida a una página fraudulenta que simula ser una plataforma de transacciones de criptomonedas. En ella, se le solicita el pago de una supuesta comisión para poder recibir el ingreso prometido, para lo que debe revelar las credenciales de acceso a su monedero digital.

    «Esta campaña demuestra una explotación astuta de una plataforma fiable y de uso generalizado para llevar a cabo estafas dirigidas a usuarios de criptomonedas», ha apuntado el responsable del Grupo de Protección contra Amenazas por Correo Electrónico de Kaspersky, Andrey Kovtun, en una nota de prensa.

    Kovtun explica que «al crear correos de confirmación fraudulentos que imitan las notificaciones legítimas de servicios de intercambio, los atacantes se valen de la credibilidad de la plataforma para sortear los filtros de correo y también del desconocimiento del usuario sobre este formato» .

  • Hackeo masivo a Google expone 2.500 millones de cuentas de Gmail

    Hackeo masivo a Google expone 2.500 millones de cuentas de Gmail

    Confirmación oficial del hackeo de Google

    Google ha confirmado que un grupo de ciberdelincuentes ha accedido a información de una base de datos que tenía alojada en una instancia de Salesforce que fue hackeada en junio, lo que pone en riesgo a 2.500 millones de correos.Haciéndose pasar por personal de soporte técnico, engañaban a trabajadores de multinacionales para que les facilitaran las credenciales de acceso a las instancias de Salesforce de la organización. Tiempo después, contactaban de nuevo para extorsionarles.

    Riesgos para los usuarios de Gmail
    Esta campaña también afectó a Google, como ya confirmó a principios de agosto. En su caso, los cibercriminales accedieron en junio a una base de datos con información de pequeñas y medianas empresas alojada en Salesforce.

    Entonces, dijo que no había afectado a datos sensibles como contraseñas, sino que solo consiguieron robar información de contacto e empresarial básica, que también podía encontrarse de forma pública.

    Sin embargo, toda esa información robada ha puesto a otros usuarios de Gmail -más de 2.500 millones de correos, según indican en Android Headlines-, que se utiliza en intentos de estafas que buscan conseguir sus contraseñas haciéndose pasar por empleados de Google avisando de una supuesta brecha de seguridad en sus cuentas o de la necesidad de iniciar sesión en ellas.

  • Los hackers pro rusos de NoName057 se reactivan contra objetivos de España

    Los hackers pro rusos de NoName057 se reactivan contra objetivos de España

    Tras la operación internacional “Eastwood”, que supuso un duro golpe contra la infraestructura del grupo hacktivista pro-ruso NoName057(16), los ciberataques han vuelto a intensificarse, tal y como ha identificado Check Point, que ha hallado una nueva ola de ataques dirigidos a entidades públicas, gobiernos locales, portales de transporte y empresas españolas.

    Los objetivos son organizaciones del sector público como Ayuntamientos, transporte o seguridad españoles como represalias las detenciones.

    Si bien en muchos de ellos el ataque suele durar unos segundos sin impacto real en los servicios, en algunos casos donde la protección no resiste el ataque, pueden permanecer inaccesibles durante un tiempo prolongado haciendo inaccesible para los ciudadanos algunos de los servicios.

    Estos ataques se enmarcan dentro de las operaciones #timetoretribution #fuckingeastwood #opSpain y en un contexto global en el que afecta a países como Bélgica, Alemania, Francia o Italia, países donde han sido detenidos miembros del grupo, explican desde CheckPoint, que añaden que esta banda está migrando hacia métodos más sofisticados de ciberataque, incluyendo intrusiones en sistemas y exfiltración de datos.

    Todos los objetivos son anunciados a través de los foros del grupo 24 horas antes y, en caso de éxito, promocionados en diferentes canales con las “pruebas” que los grupos consideran para demostrar la eficacia de los ataques.

    El origen de NoName057 y su obsesión por España

    NoName057(16) nació tras el inicio del conflicto bélico derivado de la invasión de Ucrania por parte de Rusia, momento en el que se convirtió en uno de los más activos. En su propio manifiesto fundacional, este grupo reconocía que «responderán proporcionalmente en respuesta a las acciones hostiles y abiertamente antirrusas de los rusófobos occidentales».

    Su actividad principal es la realización de ataques de Denegación de Servicios Distribuida (por sus siglas en inglés, ‘DDoS’) contra páginas web de organismos públicos y privados de los sectores gubernamental, infraestructuras críticas y servicios esenciales, de aquellos países que se han posicionado a favor de Ucrania en el marco del conflicto bélico.

    En estos últimos años, el grupo de hackers ha atentado contra instituciones y empresas danesas, alemanas, italianas, rumanas, noruegas, polacas, lituanas, suizas, holandesas o contra los parlamentos de Francia y Bulgaria. En junio de 2023 NoName057 también incluyó a España entre sus objetivos, hackeando algunos de sus puertos –junto a los de Italia, Alemania y Bulgaria–, y desde entonces lanzó una oleada de ataques DDoS (de denegación de servicio distribuido), su especialidad, contra nuestro país que afectaron incluso a la Casa Real. También se reponsabilizaron de bloquear las páginas web oficiales de la Moncloa, de los Ministerios de Justicia y de Política Territorial, del Tribunal Constitucional, de la Casa de la Moneda y de la empresa de consultoría e ingeniería Isdefe, entre otras.

    En julio de 2024, hace ahora poco más de un año, la Guardia Civil detuvo a tres personas en las localidades de Manacor (Islas Baleares), Huelva y Sevilla (Andalucía) por la presunta participación de NoName057 en ciberataques de denegación de servicios contra instituciones públicas y sectores estratégicos de España y otros países de la OTAN.

  • Descubren que una VPN para Chrome espía a sus usuarios con pantallazos en segundo plano

    Descubren que una VPN para Chrome espía a sus usuarios con pantallazos en segundo plano

    La firma de ciberseguridad KOI Security ha advertido del comportamiento malicioso de FreeVPN.One, una extensión para Chrome verificada que promete proteger la privacidad de los usuarios en internet, pero que espía su actividad con capturas de pantalla.

    A ello se suma que en su descripción, sus creadores aseguran que la extensión no recopila ni utiliza los datos de los usuarios. Sin embargo, en KOI Security han descubierto que su actividad real es todo lo contrario a lo que promete.

    La extensión, una vez instalada en Chrome, activa un disparador en segundo plano que realiza capturas de pantalla de lo que están haciendo los usuarios, ya sea ver una pagina web, abrir una hoja de cálculo o ingresar en su cuenta bancaria.

    Lo particular de esta extensión es que el disparador tiene un retardo de 1,1 segundos para garantizar que realiza una captura cuando la página se ha renderizado por completo, para asegurar que recoge la mayor cantidad de información posible.

    Desde KOI Security señalan que estas capturas de pantalla pueden acceder a contraseñas, datos bancarios, mensajes personales, fotografías privadas y, en general, «cualquier dato confidencial que aparezca en pantalla».

    Todas las capturas se envían a un servidor externo junto con con la URL de la página abierta, el ID de la pestaña y un identificador único de usuario, como informan en su blog oficial.

    Este comportamiento, sin embargo, no ha acompañado a la VPN desde el principio. Según la firma de ciberseguridad, comenzó en abril de este año, con la actualización v3.0.3, que introdujo los permisos que posteriormente permitirían a sus desarrolladores realizar la actividad de espionaje, activa desde julio (v3.1.3). Ese mismo mes, también introdujeron (v3.1.4) una encriptación para tratar de de ocultar su rastro.

    «FreeVPN.One muestra cómo una marca de privacidad puede convertirse en una trampa», apuntan desde KOI Security.