Blog

  • Ciberseguridad: el sector que no puede permitirse seguir eligiendo mal

    Ciberseguridad: el sector que no puede permitirse seguir eligiendo mal

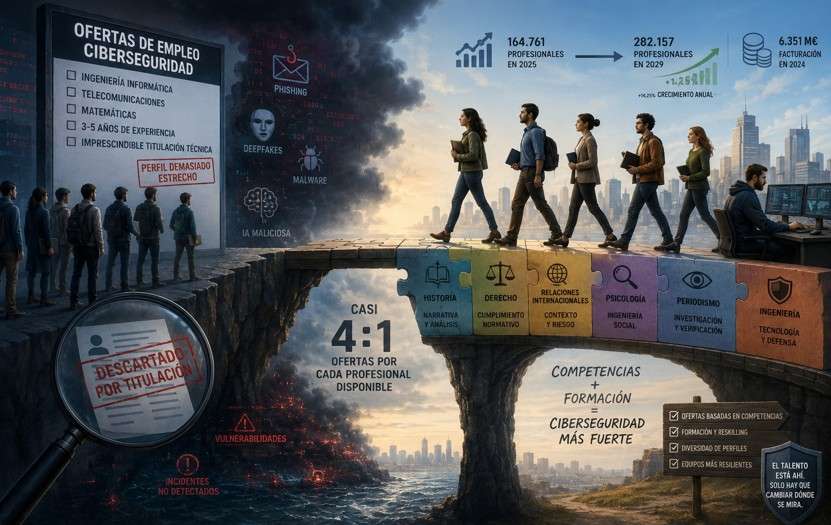
    El dato no tiene vuelta atrás: en España hay casi cuatro ofertas de empleo en ciberseguridad por cada profesional disponible. Según el estudio sobre la industria de la ciberseguridad en España 2025, elaborado por el INCIBE y CONETIC, el sector emplea actualmente a 164.761 personas y se prevé que alcance los 282.157 empleos en 2029, con un crecimiento anual del 14,25%. El mercado existe, el dinero está ahí —6.351 millones de euros de facturación en 2024— y la demanda no para de crecer. El problema es que el sector lleva años sin encontrar a quien lo cubra.

    La inteligencia artificial ha añadido otra capa de complejidad. No solo porque los propios sistemas de IA introducen nuevos vectores de vulnerabilidad, sino porque los atacantes también la usan: phishing generado automáticamente, deepfakes para fraude de CEO, código malicioso optimizado con modelos de lenguaje. El adversario se ha sofisticado. La pregunta es si la defensa está a la altura. Y la respuesta, hoy, es que no puede estarlo si no tiene con quién cubrir las vacantes.

    El perfil que España busca y no encuentra

    Si se revisa cualquier semana las ofertas de empleo en ciberseguridad en España, el patrón es casi invariable: ingeniería informática, telecomunicaciones, matemáticas. Tres a cinco años de experiencia. A veces, directamente, “imprescindible titulación técnica”. Es un modelo de selección diseñado para un mercado que ya no existe.

    Durante décadas, la ciberseguridad fue una especialización dentro de la informática. Ese tiempo pasó. Hoy es una disciplina con identidad propia y subdisciplinas radicalmente distintas: análisis de amenazas, cumplimiento normativo, respuesta a incidentes, inteligencia de fuentes abiertas, gestión de riesgos. Muchas de ellas no requieren saber programar en C++. Requieren saber pensar: contextualizar, identificar patrones, comunicar el riesgo a quien toma decisiones.

    El resultado de esta ortodoxia es predecible: las vacantes no se cubren, y los profesionales que podrían cubrirlas no llegan a presentarse porque el filtro de la oferta los descarta antes de que nadie lea su CV.

    Lo que el modelo anglosajón entendió antes

    En el Reino Unido y Estados Unidos esta conversación lleva años siendo diferente. El sector aprendió, por necesidad, que esperar al candidato técnico perfecto es un lujo que no puede permitirse. Y empezó a identificar las competencias que realmente necesita cada rol, buscándolas donde estuvieran, independientemente de la titulación de origen.

    El resultado es una industria donde no es extraño encontrar analistas de inteligencia de amenazas con grado en Historia, especialistas en cumplimiento normativo formados en Derecho o consultores de gestión de riesgos cuya carrera empezó en Relaciones Internacionales. No llegaron a esos puestos a pesar de su formación: llegaron en parte gracias a ella. Un historiador sabe construir narrativas a partir de evidencias fragmentadas. Un politólogo entiende la motivación de los actores. Un internacionalista puede leer un informe de amenazas geopolíticas y traducirlo en implicaciones operativas.

    Programas como el CyberFirst del NCSC británico, o las iniciativas de reskilling de IBM y Google, han demostrado que en doce a dieciocho meses se puede llevar a alguien con base analítica sólida —aunque no técnica— a un nivel de competencia real. No en todos los roles: no vas a convertir a un filósofo en pentester de kernel en un año. Pero sí en analista de SOC, especialista en cumplimiento con ENS o NIS2, investigador de OSINT o gestor de riesgos.

    Lo que España necesita hacer

    Algunas empresas han empezado a moverse. Telefónica, Indra o S2 Grupo tienen programas internos que permiten incorporar perfiles no convencionales. Es un avance real, pero insuficiente para un sector que necesita casi duplicar su fuerza laboral en cuatro años.

    El cambio tiene que ocurrir en tres frentes: reescribir las ofertas de empleo para describir competencias reales en lugar de titulaciones; invertir en programas de formación con universidades y centros de FP que permitan a profesionales de otras disciplinas adquirir las competencias técnicas mínimas para roles específicos; y aceptar que un equipo diverso en formación y perspectiva es más resiliente que uno homogéneo. Los adversarios no atacan solo con código. Atacan con ingeniería social, desinformación y paciencia. Combatirlos requiere el mismo tipo de pluralidad.

    El coste de no cambiar

    Cada vacante sin cubrir no es un expediente de RRHH pendiente. Es una brecha de defensa activa: un incidente que nadie detectará a tiempo, una auditoría que nadie hará, un riesgo que nadie evaluará.

    España tiene el cuarto mercado europeo de ciberseguridad y la ambición de seguir creciendo. Pero no puede permitirse seguir buscando al candidato perfecto en el perfil de siempre mientras las amenazas escalan y las vacantes se acumulan. El talento está ahí. Solo hay que cambiar dónde se mira.
  • Desmantelan una red que había infectado 15.000 páginas webs hechas con WordPress

    Desmantelan una red que había infectado 15.000 páginas webs hechas con WordPress

    Una coalición policial internacional coordinada por Países Bajos, Canadá, EE.UU y Alemania, con el soporte de Europol y Eurojust, ha ejecutado una gran operación contra el grupo cibercriminal de origen ruso Evil Corp.

    La acción, enmarcada dentro de la denominada ‘Operación Endgame’, ha logrado limpiar cerca de 15.000 páginas web legítimas que habían sido infectadas con el malware SocGholish y ha desactivado su red de servidores.

    El modus operandi de esta banda se basaba en explotar brechas de seguridad en sitios vulnerables de WordPress para comprometerlos. Se estima que se han filtrado las credenciales de acceso de 1,4 millones de portales web a nivel global. 

    Una vez tomado el control de la página, los atacantes mostraban avisos falsos de actualización del navegador (técnica conocida como FakeUpdates) para engañar a los visitantes, instalar el código malicioso y obtener acceso remoto a sus ordenadores.

    La intervención policial conjunta ha resultado en la retirada y toma de control de más de un centenar de servidores y dominios utilizados por la banda criminal. 

    Paralelamente, las fuerzas del orden eliminaron los accesos traseros (backdoors) de las páginas afectadas de servicios cotidianos (como restaurantes y talleres) e iniciaron una campaña de notificación masiva en colaboración con plataformas de ciberseguridad para alertar a los propietarios damnificados.

    Una amenaza con una década de vida

    SocGholish lleva operando activamente desde 2017 como vía de entrada principal para desplegar amenazas críticas, incluyendo distintas variantes de ransomware dirigidas contra infraestructuras estratégicas globales. 

    El mencionado malware está operado por un actor de amenazas de habla rusa, identificado como DEV-0206, Gold Prelude, Mustard Tempest, TA569 y UNC1543, que actúa como intermediario de acceso inicial y ha sido asociado con la infame banda Evil Corp, la cual se cree que está vinculada a su vez a la inteligencia rusa. 

    Las autoridades recuerdan a todos los administradores de WordPress la necesidad imperativa de actualizar sus sistemas, modificar credenciales y activar la autenticación multifactor para evitar futuras infecciones.

  • El ransomware ya no solo cifra archivos: ahora desafía con publicar los datos robados

    El ransomware ya no solo cifra archivos: ahora desafía con publicar los datos robados

    Los grupos criminales continúan utilizando el ransomware, de eso no hay duda alguna. Pero cada vez apuestan más por una estrategia basada en el robo de datos y la amenaza de hacerlos públicos si la víctima no accede a sus demandas.

    Y es que muchas empresas han mejorado sus capacidades de recuperación ante desastres y disponen de copias de seguridad que permiten restaurar sistemas en tiempos relativamente reducidos.

    Como consecuencia, los delincuentes buscan nuevas fórmulas de presión que generen un mayor impacto financiero, legal y reputacional.

    La extorsión basada en datos gana protagonismo

    Según 2026 Global Incident Response Report, elaborado por Unit 42, la unidad de inteligencia de amenazas de Palo Alto Networks, los incidentes de extorsión que incluyeron cifrado de sistemas descendieron hasta el 78% durante 2025.

    La cifra supone un cambio respecto a los cuatro años anteriores, cuando este porcentaje superaba habitualmente el 90%.

    El dato refleja una tendencia: los atacantes comprenden que la información confidencial tiene un enorme valor estratégico.

    La publicación de documentos internos, datos de clientes, información financiera o propiedad intelectual puede provocar consecuencias mucho más graves que una simple interrupción temporal de la actividad.

    En muchos casos, el objetivo ya no es impedir que la organización trabaje, sino amenazar con exponer información sensible ante clientes, socios, reguladores o competidores.

    Actores especializados en el robo de información

    Unit 42 ha identificado varios grupos criminales que han evolucionado desde modelos tradicionales de ransomware hacia esquemas centrados casi exclusivamente en la exfiltración de datos y la extorsión.

    Entre ellos destaca Bling Libra, también conocido como ShinyHunters, un actor especializado en comprometer aplicaciones software as a service (SaaS).

    También figura Hazy Scorpius, conocido como CLOP, responsable de campañas que han aprovechado vulnerabilidades críticas en plataformas empresariales como Oracle EBS.

    Estos grupos han demostrado que la obtención de grandes volúmenes de información puede convertirse en una herramienta de presión extremadamente eficaz sin necesidad de desplegar procesos complejos de cifrado.

    La inteligencia artificial acelera los ataques

    La creciente incorporación de inteligencia artificial en las operaciones de ciberdelincuencia está contribuyendo a aumentar la velocidad y la eficacia de los ataques.

    Los delincuentes pueden automatizar tareas de reconocimiento, localizar vulnerabilidades con mayor rapidez y optimizar las campañas de intrusión.

    Uno de los datos más llamativos recogidos por Unit 42 es que algunos atacantes son capaces de pasar del acceso inicial a una red corporativa al robo completo de información en apenas 72 minutos.

    Esta reducción drástica de los tiempos de actuación dificulta la capacidad de respuesta de las organizaciones y obliga a reforzar los mecanismos de detección temprana.

    Cuatro factores explican el cambio de estrategia

    La reducción del uso del cifrado responde a varios elementos que están modificando el equilibrio entre atacantes y defensores.

    Por un lado, las empresas han mejorado notablemente sus sistemas de copia de seguridad y recuperación, lo que limita la efectividad del secuestro de archivos como mecanismo de presión.

    También se observa una mayor madurez en las soluciones de protección de endpoints y en las herramientas automatizadas capaces de interrumpir ataques antes de que alcancen sus objetivos.

    A ello se suma la rapidez con la que los delincuentes pueden extraer información crítica y la creciente presión regulatoria existente en numerosos mercados.

    Las sanciones por incumplimiento normativo, las posibles reclamaciones judiciales y el daño reputacional derivado de una filtración masiva pueden generar consecuencias económicas de enorme magnitud.

    Sectores más afectados por esta tendencia

    Las campañas centradas exclusivamente en el robo de información afectaron especialmente durante 2025 a empresas de servicios profesionales, organizaciones sanitarias y compañías orientadas al consumidor final.

    Las empresas medianas concentraron el 64% de los incidentes analizados, lo que demuestra que los atacantes no solo persiguen grandes corporaciones. Muchas organizaciones de tamaño medio gestionan información valiosa, pero disponen de recursos más limitados para protegerse.

    Aunque la industria manufacturera continúa siendo uno de los sectores más castigados por la ciberdelincuencia, el ámbito de la construcción registró un incremento interanual del 44% en este tipo de ataques. Los delincuentes encuentran especialmente atractivos los documentos relacionados con licitaciones, contratos, previsiones financieras y proyectos estratégicos.

    Reforzar la protección del dato como prioridad

    El impacto económico de estas operaciones resulta considerable. El coste medio asociado a incidentes de extorsión basados en robo de información alcanza ya los 5,08 millones de dólares, mientras que las brechas de gran alcance pueden superar los 10 millones de dólares.

    Ante este escenario, las organizaciones están obligadas a ampliar su estrategia de seguridad más allá de la protección frente al ransomware tradicional. La revisión de accesos a aplicaciones SaaS, la implantación de sistemas de autenticación resistentes al phishing, la monitorización continua de posibles filtraciones y la aceleración de los procesos de respuesta ante incidentes se han convertido en medidas esenciales.

  • Al descubierto las contraseñas de la mitad de los firewalls Fortinet conectados a Internet

    Al descubierto las contraseñas de la mitad de los firewalls Fortinet conectados a Internet

    Una de las mayores filtraciones de credenciales de seguridad corporativa de los últimos años ha dejado al descubierto las contraseñas de administración de unos 75.000 dispositivos Fortinet, una de las marcas de cortafuegos (firewalls) más utilizadas por empresas y organismos públicos de todo el mundo.

    El incidente, bautizado informalmente como ‘FortiBleed’, podría afectar a cerca del 50% de los cortafuegos de la marca conectados actualmente a Internet, según estimaciones basadas en datos de la plataforma Shodan, utilizada para localizar dispositivos expuestos en la red.

    Todo comenzó cuando el investigador de ciberseguridad Bob Diachenko encontró un servidor accesible desde Internet que almacenaba una enorme base de datos con credenciales aparentemente válidas de dispositivos FortiGate, la gama de firewalls de Fortinet.

    El servidor expuesto almacenaba nombres de usuario, direcciones de email y contraseñas en texto plano de decenas de miles de organizaciones. 

    «Los ciberdelincuentes usan un sofisticado método de descifrado de hashes para obtener las claves en texto plano de las configuraciones de FortiGate y, posteriormente, utilizarlas para infiltrarse en la red interna y tomar el control», ha comentado Diachenko en un post de LinkedIn.

    Posteriormente, el experto en seguridad Kevin Beaumont analizó el conjunto de datos junto a la firma Hudson Rock y confirmó que la información era auténtica. Este verificó personalmente las credenciales en varias organizaciones, comprobando que funcionaban. 

    El experto pudo identificar lo que correspondería a una campaña masiva de ataque de fuerza bruta y explotación activa contra Fortinet que afecta a 75.000 dispositivos. Es decir, cubre aproximadamente el 50% de equipos de firewall de la marca que se encuentran online en este momento. 

    Según su análisis, los datos, que son recientes, parecen provenir de exportaciones de configuración de los dispositivos, ya que incluyen elementos que solo son visibles desde el propio dispositivo. 

    El análisis de Hudson Rock muestra que las 73.932 URL únicas de cortafuegos abarcan 194 países y 21.632 dominios únicos. Entre los nombres que aparecen en el conjunto de datos se incluyen Foxconn, Samsung, Comcast, Siemens, Lenovo, PwC, Accenture, Oracle y numerosas agencias gubernamentales y operadores de infraestructuras críticas. 

    De hecho, una sola entrada en las capturas de pantalla de Diachenko mostraba 21.634 nombres de dominio, incluidos Chevron y la propia Fortinet.

    El asunto es especialmente preocupante, porque si un atacante consigue las credenciales de administrador de uno de estos dispositivos, puede obtener el equivalente a las llaves maestras de un edificio. 

    Es decir, con estos detalles en su poder, los piratas informáticos pueden acceder remotamente a la red de las empresas, modificar sus reglas de seguridad, crear nuevas cuentas de administrador ocultas, espiar el tráfico corporativo y facilitar ataques posteriores contra servidores y empleados. 

    Los hackers también dejaron un agujero de seguridad

    La investigación reveló además un detalle especialmente llamativo: Los atacantes dejaron accidentalmente expuestos sus propios archivos de trabajo, incluyendo herramientas, scripts y registros de actividad.

    El análisis de este material sugiere que un grupo de ciberdelincuentes vinculado con Rusia realizó alrededor de 1.160 millones de intentos de acceso contra dispositivos FortiGate y otros 2.100 millones de intentos contra servidores Microsoft SQL Server.

    Para descifrar las contraseñas utilizaron un sistema basado en 45 tarjetas gráficas de alto rendimiento (GPU), capaces de probar enormes cantidades de combinaciones en poco tiempo.

    Los expertos no saben con certeza cómo lograron las claves. Una de las hipótesis es que los atacantes lograran obtener archivos de configuración completos de los dispositivos aprovechando alguna vulnerabilidad conocida de Fortinet.

    Otro aspecto que preocupa a los investigadores es el formato de la base de datos. Y es que cada entrada no solo incluye las credenciales, sino también información sobre la empresa afectada, como su sector de actividad, ingresos estimados, número de empleados y país.

    Según Beaumont, este formato es habitual en los mercados clandestinos donde los ciberdelincuentes venden accesos a redes corporativas.

    En lugar de una simple colección de contraseñas robadas, el conjunto de datos parece diseñado para facilitar la comercialización de esos accesos entre grupos criminales especializados en ransomware, espionaje o robo de información.

  • La supuesta devolución de Hacienda que busca robar DNIs y datos bancarios

    La supuesta devolución de Hacienda que busca robar DNIs y datos bancarios

    Las devoluciones de la Agencia Tributaria son uno de los ganchos que utilizan los ciberdelincuentes para explotar la campaña de la declaración de la renta, como hemos advertido en estas páginas. Ahora, a falta de poco más de una semana para que termine el plazo para cumplir con Hacienda –el 30 de junio–, ESET ha alertado sobre una nueva estafa que vuelve a recurrir a este cebo, pero con un objetivo más ambicioso de lo habitual.

    Phishing, robo de identidad y llamada telefónica: un fraude en varias fases

    Según explica la compañía de ciberseguridad, el ataque comienza con un correo electrónico que simula proceder de la Agencia Tributaria e informa al usuario de que tiene derecho a un reembolso de impuestos. El mensaje incluye un enlace desde el que supuestamente puede iniciarse el proceso para recibir el dinero.

    Sin embargo, al pulsar sobre ese enlace, el usuario es redirigido a una página web fraudulenta diseñada para imitar la apariencia del portal oficial del organismo oficial. Una vez allí, los atacantes no solo solicitan información de la tarjeta bancaria, incluyendo el número, la fecha de caducidad y el código de seguridad. También reclaman otros datos, como el número de teléfono, y lo que es más grave: fotografías del Documento Nacional de Identidad (DNI) por ambas caras, lo que amplía considerablemente las posibilidades de fraude.

    Con la información recopilada en esta campaña, los delincuentes no solo pueden intentar acceder a las cuentas bancarias de las víctimas, sino también utilizar los documentos robados para suplantar su identidad y realizar operaciones fraudulentas en su nombre«, advierte Josep Albors, director de Investigación y Concienciación de ESET España.

    El supuesto «formulario de reembolso electrónico» va más allá, pidiendo a los usuarios que indiquen su entidad bancaria, y que faciliten sus credenciales de acceso y otros detalles personales.

    Además, el ataque no se queda ahí. En una última fase, las víctimas reciben incluso una llamada telefónica de los delincuentes, quienes, al parecer, se hacen pasar por empleados de su compañía bancaria para pedirles códigos de verificación o autenticación que les permitan realizar transferencias o acceder a los fondos.

    «Los atacantes están combinando diferentes técnicas para aumentar sus posibilidades de éxito. La llamada telefónica aporta una falsa sensación de legitimidad que puede hacer que algunos usuarios bajen la guardia y faciliten información que nunca deberían compartir», apunta Albors.

    Aunque la campaña de la renta concluye el martes de la próxima semana, Hacienda dispone de un plazo de hasta seis meses para efectuar las devoluciones. Por tanto, esta estafa podría prolongarse hasta finales de este año, aprovechando que muchos contribuyentes estarán pendientes de recibir su reembolso.

    Cómo evitar este tipo de estafas

    ESET recomienda desconfiar de cualquier correo electrónico que solicite datos personales o bancarios para tramitar devoluciones fiscales y recuerda que la Agencia Tributaria, al igual que otros organismos, realizan sus comunicaciones a través de sus canales oficiales.

    Los expertos también aconsejan aplicar las siguientes medidas de seguridad:

    • Verificar siempre la dirección del remitente y sospechar de correos inesperados relacionados con devoluciones de impuestos.
    • No acceder a enlaces recibidos por correo electrónico para realizar gestiones relacionadas con la Agencia Tributaria.
    • Comprobar cuidadosamente la dirección web antes de introducir cualquier dato personal o financiero.
    • No compartir fotografías del DNI u otros documentos identificativos a través de enlaces recibidos por e-mail.
    • Desconfiar de llamadas que soliciten códigos de verificación enviados por SMS o aplicaciones bancarias.
    • Contar con soluciones de seguridad capaces de detectar y bloquear correos fraudulentos y páginas web maliciosas.
  • Un falso ejecutor de Roblox roba datos y permite controlar el dispositivo infectado

    Un falso ejecutor de Roblox roba datos y permite controlar el dispositivo infectado

    Bitdefender ha alertado sobre una campaña activa de malware que suplanta a Xeno, un popular ejecutor de scripts para Roblox que puede utilizarse para automatizar acciones, ejecutar código personalizado y hacer trampas. La amenaza se distribuye a través de foros de videojuegos y comunidades de Discord, donde se presenta como una versión «indetectable» capaz de eludir los sistemas que bloquean este tipo de herramientas.

    us componentes imitan archivos de una instalación de Xeno, mientras que las fases posteriores emplean nombres de DLL similares a los de Windows, directorios aparentemente fiables y mecanismos de persistencia relacionados con la configuración de pantalla.

    Tras avanzar por las distintas fases, el malware despliega una carga útil final que va mucho más allá del robo de credenciales convencional, advierte Bitdefender.

    Robo de información y control remoto
    Según detalla la compañía, esta carga combina las funciones de un ladrón de información con las de un troyano de acceso remoto o RAT, lo que le proporciona capacidades de vigilancia y control del equipo.

    Como ladrón de información, puede robar cookies del navegador, cuentas de Discord, Roblox y Minecraft, datos de monederos de criptomonedas y tokens relacionados con pagos, con el consiguiente riesgo de pérdidas económicas.

    Como RAT, puede realizar capturas de pantalla, acceder a la cámara web, retransmitir el escritorio de la víctima y registrar las pulsaciones del teclado y los movimientos del ratón. También permite descargar y cargar archivos, ejecutar comandos mediante PowerShell y abrir una consola interactiva desde la que el atacante puede introducir órdenes directamente, hasta hacerse con el control del dispositivo.

    «Este software malicioso puede afectar gravemente la privacidad de las víctimas, ya que permite a los atacantes acceder tanto a la información personal almacenada como a la actividad en tiempo real», subraya Bitdefender.

    Una campaña y un malware que siguen evolucionando
    Según la telemetría de la firma de ciberseguridad, la campaña afecta a usuarios desde principios de 2026 y registró un fuerte aumento de actividad durante la segunda quincena de marzo. Desde entonces, ha mantenido un ritmo de infecciones relativamente estable y no solo permanece activa, sino que sigue evolucionando.

    El malware empleado en esta campaña ya había sido documentado bajo la denominación de Powercat. Sin embargo, los investigadores de Bitdefender han identificado una nueva infraestructura de mando y control, así como capacidades adicionales, lo que sugiere que el propio malware también continúa desarrollándose.

    Riesgo para menores y equipos compartidos
    Esta campaña de malware aprovecha la costumbre de numerosos jugadores de descargar modificaciones, scripts y herramientas no oficiales desde servidores de Discord, foros y plataformas de intercambio de archivos.

    Bitdefender considera que se trata de una amenaza especialmente preocupante porque las herramientas para hacer trampas en Roblox pueden atraer a niños y adolescentes y exponer cuentas, conversaciones privadas, imágenes de la cámara web e información financiera almacenada en ordenadores familiares compartidos.

    Evitar herramientas no oficiales, la primera línea de defensa
    Ante esta campaña y otras similares, la compañía señala que la medida de protección más eficaz es evitar los programas para hacer trampas y los ejecutores no oficiales, especialmente los distribuidos mediante páginas web poco fiables, archivos comprimidos, foros o mensajes no solicitados de Discord.

    También recomienda combinar una protección de endpoints actualizada con sistemas de bloqueo basados en la reputación, políticas de control de aplicaciones, restricciones a la ejecución de software y autenticación multifactor. Además, aconseja explicar a los usuarios más jóvenes los fraudes habituales relacionados con los videojuegos, ya que reconocer estos señuelos antes de ejecutar los archivos puede evitar el robo de cuentas, las pérdidas económicas y el compromiso completo del sistema.

    Bitdefender ha alertado sobre una campaña activa de malware que suplanta a Xeno, un popular ejecutor de scripts para Roblox que puede utilizarse para automatizar acciones, ejecutar código personalizado y hacer trampas. La amenaza se distribuye a través de foros de videojuegos y comunidades de Discord, donde se presenta como una versión «indetectable» capaz de eludir los sistemas que bloquean este tipo de herramientas.

    Bajo esa apariencia, pone en marcha una cadena de infección en varias fases basada en Java y diseñada para dificultar su detección. A lo largo del proceso, el malware trata de mantener una apariencia legítima.

    Según explica la compañía de ciberseguridad, sus componentes imitan archivos de una instalación de Xeno, mientras que las fases posteriores emplean nombres de DLL similares a los de Windows, directorios aparentemente fiables y mecanismos de persistencia relacionados con la configuración de pantalla.

    Tras avanzar por las distintas fases, el malware despliega una carga útil final que va mucho más allá del robo de credenciales convencional, advierte Bitdefender.

    Robo de información y control remoto
    Según detalla la compañía, esta carga combina las funciones de un ladrón de información con las de un troyano de acceso remoto o RAT, lo que le proporciona capacidades de vigilancia y control del equipo.

    Como ladrón de información, puede robar cookies del navegador, cuentas de Discord, Roblox y Minecraft, datos de monederos de criptomonedas y tokens relacionados con pagos, con el consiguiente riesgo de pérdidas económicas.

    Como RAT, puede realizar capturas de pantalla, acceder a la cámara web, retransmitir el escritorio de la víctima y registrar las pulsaciones del teclado y los movimientos del ratón. También permite descargar y cargar archivos, ejecutar comandos mediante PowerShell y abrir una consola interactiva desde la que el atacante puede introducir órdenes directamente, hasta hacerse con el control del dispositivo.

    «Este software malicioso puede afectar gravemente la privacidad de las víctimas, ya que permite a los atacantes acceder tanto a la información personal almacenada como a la actividad en tiempo real», subraya Bitdefender.

    Una campaña y un malware que siguen evolucionando
    Según la telemetría de la firma de ciberseguridad, la campaña afecta a usuarios desde principios de 2026 y registró un fuerte aumento de actividad durante la segunda quincena de marzo. Desde entonces, ha mantenido un ritmo de infecciones relativamente estable y no solo permanece activa, sino que sigue evolucionando.

    El malware empleado en esta campaña ya había sido documentado bajo la denominación de Powercat. Sin embargo, los investigadores de Bitdefender han identificado una nueva infraestructura de mando y control, así como capacidades adicionales, lo que sugiere que el propio malware también continúa desarrollándose.

    Riesgo para menores y equipos compartidos
    Esta campaña de malware aprovecha la costumbre de numerosos jugadores de descargar modificaciones, scripts y herramientas no oficiales desde servidores de Discord, foros y plataformas de intercambio de archivos.

    Bitdefender considera que se trata de una amenaza especialmente preocupante porque las herramientas para hacer trampas en Roblox pueden atraer a niños y adolescentes y exponer cuentas, conversaciones privadas, imágenes de la cámara web e información financiera almacenada en ordenadores familiares compartidos.

    Evitar herramientas no oficiales, la primera línea de defensa
    Ante esta campaña y otras similares, la compañía señala que la medida de protección más eficaz es evitar los programas para hacer trampas y los ejecutores no oficiales, especialmente los distribuidos mediante páginas web poco fiables, archivos comprimidos, foros o mensajes no solicitados de Discord.

  • El creador del grupo de ransomware Ransom Cartel, condenado a 16 años de prisión en EE.UU.

    El creador del grupo de ransomware Ransom Cartel, condenado a 16 años de prisión en EE.UU.

    Maksim Silnikau, considerado por las autoridades estadounidenses el creador y líder de Ransom Cartel, ha sido condenado a 16 años de prisión por su participación en una de las operaciones de ransomware como servicio más activas de los últimos años.

    El grupo robaba información de sus víctimas antes de cifrar sus sistemas y exigía un rescate a cambio de las claves de descifrado o de no publicar los datos sustraídos. Los fiscales estadounidenses atribuyen a Silnikau la gestión de la infraestructura utilizada para coordinar los ataques, negociar con las víctimas y distribuir los beneficios.

    Investigadores de ciberseguridad detectaron similitudes entre Ransom Cartel y REvil, aunque no se ha podido determinar si la operación era directamente heredera de este grupo o si utilizaba código reutilizado o filtrado.

    Silnikau fue detenido en España en julio de 2023. Posteriormente fue trasladado a Polonia y, en 2024, extraditado a EE.UU. para responder ante la Justicia del país norteamericano.

    Su arresto contribuyó significativamente a interrumpir las operaciones de Ransom Cartel, aunque el modelo de ransomware como servicio que ayudó a popularizar continúa siendo una de las principales amenazas para empresas y organizaciones.

    Dos décadas haciendo cibermaldades

    Ransom Cartel es solo una de las operaciones atribuidas a Silnikau. Según la acusación, el cibermalo participó junto a Volodymyr Kadariya y Andrei Tarasov en la creación de Reveton en 2011, uno de los primeros modelos de ransomware como servicio. 

    Entre 2012 y 2014, Reveton habría generado alrededor de 400.000 dólares mensuales mediante extorsiones. El pirata informático también ha sido relacionado con Angler Exploit Kit, una herramienta utilizada durante la década de 2010 para distribuir malware mediante campañas de publicidad maliciosa.
     

    Maksim Silnikau, considerado por las autoridades estadounidenses el creador y líder de Ransom Cartel, ha sido condenado a 16 años de prisión por su participación en una de las operaciones de ransomware como servicio más activas de los últimos años.

    Silnikau, de 40 años, utilizaba alias como J.P. Morgan, targa, xxx y lansky y llevaba cerca de dos décadas vinculado a foros clandestinos de ciberdelincuencia. Ransom Cartel comenzó a operar a finales de 2021 y sus afiliados atacaron al menos a 18 organizaciones entre ese año y 2023.

    El grupo robaba información de sus víctimas antes de cifrar sus sistemas y exigía un rescate a cambio de las claves de descifrado o de no publicar los datos sustraídos. Los fiscales estadounidenses atribuyen a Silnikau la gestión de la infraestructura utilizada para coordinar los ataques, negociar con las víctimas y distribuir los beneficios.

    Investigadores de ciberseguridad detectaron similitudes entre Ransom Cartel y REvil, aunque no se ha podido determinar si la operación era directamente heredera de este grupo o si utilizaba código reutilizado o filtrado.

    Silnikau fue detenido en España en julio de 2023. Posteriormente fue trasladado a Polonia y, en 2024, extraditado a EE.UU. para responder ante la Justicia del país norteamericano.

    Su arresto contribuyó significativamente a interrumpir las operaciones de Ransom Cartel, aunque el modelo de ransomware como servicio que ayudó a popularizar continúa siendo una de las principales amenazas para empresas y organizaciones.

    Dos décadas haciendo cibermaldades

    Ransom Cartel es solo una de las operaciones atribuidas a Silnikau. Según la acusación, el cibermalo participó junto a Volodymyr Kadariya y Andrei Tarasov en la creación de Reveton en 2011, uno de los primeros modelos de ransomware como servicio. 

    Entre 2012 y 2014, Reveton habría generado alrededor de 400.000 dólares mensuales mediante extorsiones. El pirata informático también ha sido relacionado con Angler Exploit Kit, una herramienta utilizada durante la década de 2010 para distribuir malware mediante campañas de publicidad maliciosa.

  • China inicia una investigación sobre los productos de la firma estadounidense Palo Alto Networks

    China inicia una investigación sobre los productos de la firma estadounidense Palo Alto Networks

    La encarnizada guerra comercial que mantienen China y EE.UU. sigue extendiendo sus tentáculos al sector tecnológico. La Administración del Ciberespacio de China (CAC por sus siglas), organismo regulador en temas TIC del país, ha anunciado una revisión de ciberseguridad de los productos de la compañía estadounidense Palo Alto Networks.

    Se trata de una empresa líder en ciberseguridad que fabrica y comercializa soluciones avanzadas para proteger redes corporativas, entornos en la nube y dispositivos finales. Su oferta principal combina hardware físico, como sus reconocidos Firewalls de Próxima Generación (NGFW), con software y servicios en la nube diseñados para bloquear brechas de seguridad. Toda su infraestructura está potenciada por Precision AI, su plataforma de inteligencia artificial que automatiza la detección y respuesta ante amenazas digitales en tiempo real.

    En un escueto comunicado, el regulador mandarín señala que, «con el fin de garantizar el funcionamiento seguro y estable de la infraestructura de información crítica, prevenir los riesgos y vulnerabilidades de ciberseguridad y salvaguardar la seguridad nacional» y de conformidad con la Ley de Seguridad Nacional de la República Popular China y la Ley de Ciberseguridad de la República Popular China, la Oficina de Revisión de Ciberseguridad, una investigación de los artículos del fabricante vendidos en China.

    Más allá de esto, desde el organismo no han realizado ninguna otra declaración al respecto. No obstante, se teme que en breve Pekín pueda llegar a prohibir la venta de estos equipos y sistemas en ciertos supuestos en el territorio, como ya ha ocurrido en el pasado con otras compañías norteamericanas. 

    «Mantenemos los más altos estándares de conducta empresarial, prácticas de seguridad y ética en todas nuestras operaciones globales. Por el momento, no hay ningún impacto en nuestra capacidad para brindar soporte a los clientes ni para ofrecer nuestros productos y servicios en la región», ha señalado un portavoz de la compañía tecnológica. 

    Precedentes preocupantes

    No es la primera vez que China pide investigar a una empresa TIC de origen estadounidense. La situación recuerda poderosamente a la investigación que Pekín abrió en 2023 sobre la seguridad de los productos del fabricante de memorias Micron, la cual la CAC anunción inesperadamente. 

    Semanas después de este anuncio, la institución china dictaminó que estos componentes suponían un riesgo de seguridad inaceptable para los operadores de infraestructuras críticas, prohibiendo la venta de estos artículos de Micron a dichas entidades. En ningún caso, esta administración ofreció una explicación detallada de su decisión. 

    Finalmente, debido a las trabas administrativas y comerciales, la compañía dejó de vender sus memorias para centros de datos y servidores en China, lo que le costó perder miles de millones de dólares en ingresos. Al mismo tiempo los fabricantes de memorias chinos aprovecharon la oportunidad y ocuparon ese hueco de mercado dejado por la empresa americana. 

    Algo parecido podría ocurrir si Palo Alto corre la misma suerte. El país asiático alberga empresas de seguridad locales cuyos catálogos coinciden con esta empresa y que podrían beneficiarse del veto. 

    La encarnizada guerra comercial que mantienen China y EE.UU. sigue extendiendo sus tentáculos al sector tecnológico. La Administración del Ciberespacio de China (CAC por sus siglas), organismo regulador en temas TIC del país, ha anunciado una revisión de ciberseguridad de los productos de la compañía estadounidense Palo Alto Networks.

    Se trata de una empresa líder en ciberseguridad que fabrica y comercializa soluciones avanzadas para proteger redes corporativas, entornos en la nube y dispositivos finales. Su oferta principal combina hardware físico, como sus reconocidos Firewalls de Próxima Generación (NGFW), con software y servicios en la nube diseñados para bloquear brechas de seguridad. Toda su infraestructura está potenciada por Precision AI, su plataforma de inteligencia artificial que automatiza la detección y respuesta ante amenazas digitales en tiempo real.

    En un escueto comunicado, el regulador mandarín señala que, «con el fin de garantizar el funcionamiento seguro y estable de la infraestructura de información crítica, prevenir los riesgos y vulnerabilidades de ciberseguridad y salvaguardar la seguridad nacional» y de conformidad con la Ley de Seguridad Nacional de la República Popular China y la Ley de Ciberseguridad de la República Popular China, la Oficina de Revisión de Ciberseguridad, una investigación de los artículos del fabricante vendidos en China.

    Más allá de esto, desde el organismo no han realizado ninguna otra declaración al respecto. No obstante, se teme que en breve Pekín pueda llegar a prohibir la venta de estos equipos y sistemas en ciertos supuestos en el territorio, como ya ha ocurrido en el pasado con otras compañías norteamericanas. 

    «Mantenemos los más altos estándares de conducta empresarial, prácticas de seguridad y ética en todas nuestras operaciones globales. Por el momento, no hay ningún impacto en nuestra capacidad para brindar soporte a los clientes ni para ofrecer nuestros productos y servicios en la región», ha señalado un portavoz de la compañía tecnológica. 

    Precedentes preocupantes

    No es la primera vez que China pide investigar a una empresa TIC de origen estadounidense. La situación recuerda poderosamente a la investigación que Pekín abrió en 2023 sobre la seguridad de los productos del fabricante de memorias Micron, la cual la CAC anunción inesperadamente. 

    Semanas después de este anuncio, la institución china dictaminó que estos componentes suponían un riesgo de seguridad inaceptable para los operadores de infraestructuras críticas, prohibiendo la venta de estos artículos de Micron a dichas entidades. En ningún caso, esta administración ofreció una explicación detallada de su decisión. 

    Finalmente, debido a las trabas administrativas y comerciales, la compañía dejó de vender sus memorias para centros de datos y servidores en China, lo que le costó perder miles de millones de dólares en ingresos. Al mismo tiempo los fabricantes de memorias chinos aprovecharon la oportunidad y ocuparon ese hueco de mercado dejado por la empresa americana. 

  • The Gentlemen amplía su cacería y apunta al sector porcino español

    The Gentlemen amplía su cacería y apunta al sector porcino español

    El conocido grupo de ransomware The Gentleman ha incorporado a una nueva víctima española a su página de filtraciones de la dark web.

    El actor de amenazas no ha revelado cómo se introdujo en sus sistemas, qué datos ha recabado ni la cifra que habría pedido a la víctima en concepto de rescate. Así pues, es difícil saber el alcance de la supuesta intrusión y si esta afectó a las operaciones de Premier Pigs de alguna manera.

    The Gentlemen es una de las bandas de ransomware más activas en este momento. Comenzó a ganar notoriedad a mediados de 2025 y posteriormente se consolidó como una operación de ransomware como servicio (RaaS), permitiendo a otros ciberdelincuentes actuar como afiliados y participar en las intrusiones a cambio de una parte de los rescates. Microsoft identifica a sus operadores como Storm-2697, un actor con motivaciones económicas. 

    Diferentes informes de inteligencia de firmas de ciberseguridad apuntan a un entorno de ciberdelincuencia rusoparlante. Algunos de sus integrantes habrían trabajado previamente con operaciones como LockBit, Qilin y Medusa.

    El grupo emplea principalmente estrategias de doble extorsión, combinando el robo de información con el cifrado de sistemas y amenazando con publicar los datos sustraídos si la víctima no paga. 

    Hasta junio de este año se le habrían atribuido cerca de medio millar de víctimas. En España, The Gentlemen ha relacionado públicamente su actividad con varias organizaciones, entre ellas Grupo Halcón o Indra.

    Sus objetivos abarcan numerosos sectores, entre ellos industria, tecnología, sanidad, transporte, educación y servicios financieros, y sus campañas se han detectado en diferentes regiones del mundo. 

    Miedo ‘encarnado’

    Hasta el momento no ha habido muchos ciberataques enfocadas en el sector porcino y cárnico. Un caso especialmente relevante fue el del gigante brasileño JBS, uno de los mayores productores mundiales de carne de cerdo, atribuido por el FBI a REvil/Sodinokibi. La intrusión obligó a detener temporalmente operaciones en plantas de EE.UU, Australia y Canadá. Posteriormente, se supo que la empresa había desembolsado 11 millones de dólares a los cibermalos. 

    Otro incidente relevante fue el de la francesa Cooperl, en mayo de 2020. La empresa logró contener el incidente con relativa rapidez, pero la fábrica tuvo que trabajar temporalmente en modo degradado y ralentizar su actividad para reiniciar servidores. 

    Más reciente es el ataque a Tönnies, uno de los principales grupos cárnicos de Alemania y con una fuerte actividad en porcino, quien sufrió un incidente en julio, precisamente por el mismo grupo de ransomware que nos ocupa, The Gentlemen. 

    Cerdos y diamantes

    Premier Pigs es una compañía familiar leridana surgida en 1992 con la adquisición de la primera granja porcina. Según recoge la página web la empresa, cuenta con más de 450 trabajadores en el grupo, más de 300 granjas integradas y más de 75.000 cerdas reproductoras y más de 150.000 plazas de engorde de su propiedad. En 2022 crearon Transpremier, una compañía de transporte para hacer toda la logística (materia prima, pienso y animales). 

    Desde Escudo Digital nos hemos puesto en contacto con la compañía para contrastar la información y actualizaremos la noticia en el caso de recibir respuesta. 

  • Suplantan la identidad de creadoras de OnlyFans utilizando deepfakes con IA

    Suplantan la identidad de creadoras de OnlyFans utilizando deepfakes con IA

    Los cibermalos están aprovechando la popularidad de la plataforma OnlyFans para estafar a los usuarios que la visitan ávidos de contenidos de índole sexual. Para ello, se están sirviendo de deepfakes generados con inteligencia artificial.

    Simulando ser ellas prometen a los usuarios chats en directo. Sin embargo, una vez reciben el correspondiente pago, desaparecen y bloquean las cuentas que han creado.  

    Para captar a sus presas los estafadores se apoyan en varias herramientas. Utilizan TikTok para descubrir perfiles, Snapchat para conversar directamente y CashApp para pagar. 

    Que escojan esta última como método de pago tiene mucho sentido, ya que es una especie de Bizum para transacciones entre amigos, donde las transferencias se procesan al instante y se evaporan. 

    “Se trata de una forma de suplantación de identidad online, en la que un atacante se hace pasar por otra persona y entabla interacciones románticas o sexuales con fines ocultos», recoge el informe publicado por MalwareBytes, el cual alerta de estas prácticas. 

    Ya son unas cuantas las creadoras de contenido de Onlyfans que confiesan esta recibiendo mensajes de suscriptores enfadados y acusaciones de querer quedarse con su dinero y bloquearlos por transacciones que nunca realizaron. Por ahora los perfiles suplantados se encuentran principalmente en EE.UU. 

    “Este tipo de fraude tiene dos víctimas: los fans que pierden dinero a causa de las estafas y los creadores. Estos últimos pierden los ingresos que podrían haber obtenido de sus fans y, además, corren el riesgo de sufrir represalias por parte de seguidores descontentos que se sienten estafados”, destaca el informe.

    Desde MalwareBytes también apuntan a que el material robado suele encontrarse alojado en servidores extranjeros, dificultando su control. «Incluso si las leyes se aplicaran universalmente, probablemente no serviría de nada. En tres experimentos realizados este año, investigadores de la Universidad de Bristol  descubrieron  que la mayoría de los participantes seguían utilizando contenido deepfake incluso después de que se les advirtiera de su falsedad», concluyen. 

    Una nueva estafa romántica

    Este timo no dejaría de ser una evolución de las llamadas ‘estafas románticas’. La propia MalwareBytes ya había advertido previamente sobre estafas de suplantación de identidad de Amazon y Apple que usaban la misma técnica de redirección y cobro, donde las víctimas eran desviadas de una plataforma de confianza a un canal directo antes de la solicitud de pago. 

    Esta nueva variante dirigida al público de Onlyfans comparte con la anterior y con otras del mismo tipo el establecimiento de una relación de confianza, la generación de urgencia y la solicitud del pago mediante un canal irreversible.